



Le pirate informatique de Binance a vendu environ 158 millions de dollars d'altcoins contre 70 480 ETH, tandis que les analystes ont remis en cause l'affirmation de la plateforme selon laquelle aucune clé privée n'aurait été divulguée.
Pirate de Binance : 158 M$ d'altcoins vendus, enquêteurs doutent de la version
ÉCRIT PAR

PARTAGER
Points clés
- Lookonchain a retracé la vente par le pirate de 7,02 millions d’UNI pour 39,63 millions de dollars les 29 et 30 octobre.
- TRM Labs a indiqué que des portefeuilles sur neuf chaînes autres qu'Ethereum avaient transféré des fonds via des transferts signés classiques.
- Le relevé de preuve de réserves de Binance, prévu le 1er novembre, permettra de déterminer si les tokens vendus ont été remplacés.
Sept tokens disparus en quelques heures
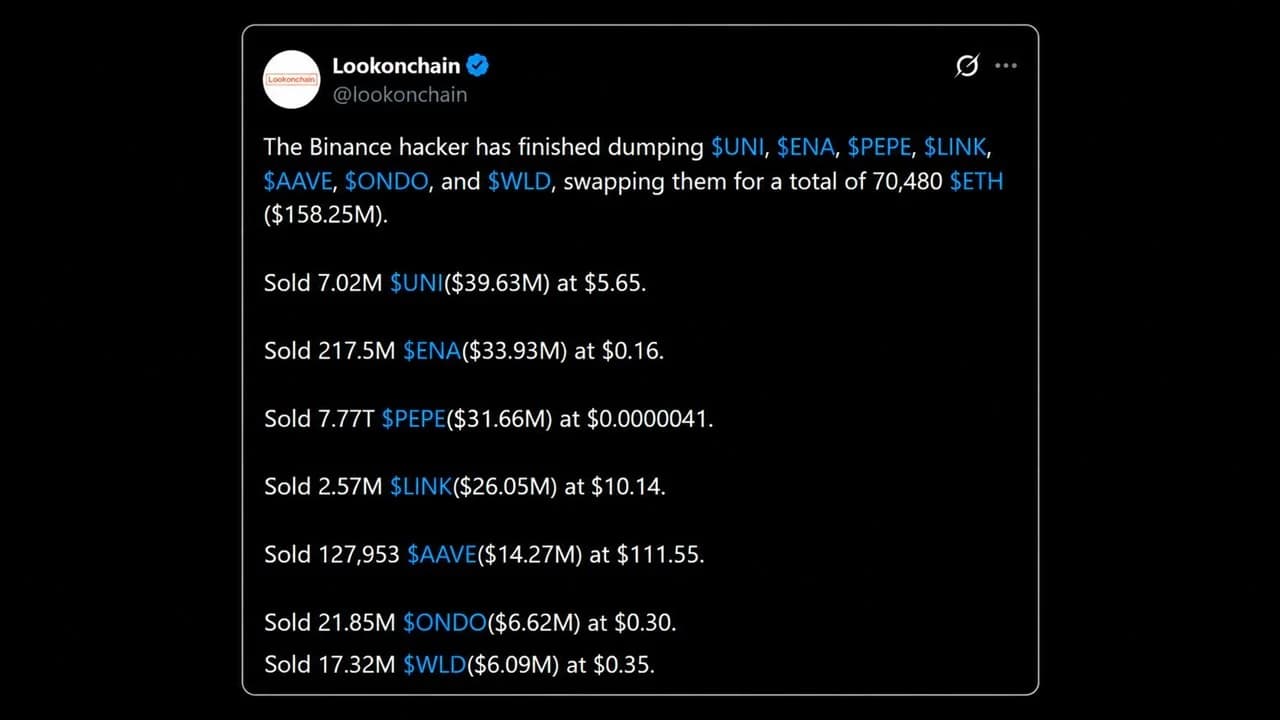
Le pirate à l’origine de la faille de Binance n’a pas perdu de temps pour convertir les altcoins volés en ether. Des outils de suivi on-chain ont indiqué que le pirate avait fini de se débarrasser d’une multitude d’altcoins, notamment des UNI, ENA, PEPE, LINK, AAVE, ONDO et WLD, en les échangeant contre 70 480 ETH d’une valeur d’environ 158,25 millions de dollars.
- 7,02 millions d’UNI ont été vendus pour 39,63 millions de dollars à 5,65 dollars.
- 217,5 millions d’ENA ont été vendus pour 33,93 millions de dollars au prix de 0,16 dollar.
- 7 770 milliards de PEPE ont été vendus pour 31,66 millions de dollars.
- 2,57 millions de LINK ont été vendus pour 26,05 millions de dollars au prix de 10,14 dollars.
- 127 953 AAVE ont été vendus pour 14,27 millions de dollars au prix de 111,55 dollars.
- 21,85 millions d’ONDO et 17,32 millions de WLD ont été vendus pour 6,62 millions de dollars et 6,09 millions de dollars.
L’attaquant a payé le prix fort pour sa précipitation : un analyste a notamment relevé que l’individu avait vendu 7 018 792 UNI en 51 minutes, en enregistrant une perte de 21 % sur le prix de la dernière transaction par rapport à la première. La sortie des PEPE s’est déroulée de manière plus prudente : un outil de suivi a recensé 85 échanges sur une heure et demie, aucune transaction ne dépassant 1,05 million de dollars.
La logique était simple : puisque Tether et Circle avaient déjà gelé d’importants soldes de stablecoins, le pirate était prêt à payer la prime pour pouvoir encaisser ses gains à temps.
TRM Labs a indiqué que l’attaquant avait également vendu environ 325 millions d’USDT à des teneurs de marché pour environ 122 300 ETH, avec une décote de plus de 10 %.
Pourquoi Binance pourrait devoir racheter ces actifs
Cette vente massive laisse un trou dans les comptes de Binance, étant donné que les positions volées en ENA, UNI, PEPE et AAVE représentent entre 7 % et 15 % des avoirs déclarés par Binance pour chaque token, car le portefeuille vidé était pris en compte dans sa preuve de réserves. Un trader a fait valoir que Binance affichait en réalité une position courte nette d’environ 40 millions de dollars sur le PEPE et qu’elle devra donc le racheter.
Binance s’est engagé à couvrir l’intégralité des pertes à partir de son fonds de protection des utilisateurs et des fonds de l’entreprise. Certains commentateurs du marché anticipent cette offre : un portefeuille nouvellement créé a ouvert une position longue multipliée par 3 sur 22,78 millions d’ENA, d’une valeur de 4,09 millions de dollars, sur Hyperliquid, juste après la fin de la vente massive d’ENA.
Binance affirme qu’aucune clé n’a été divulguée
La manière dont le pirate s’est introduit fait désormais l’objet d’un débat. Binance a déclaré que son enquête préliminaire suggère que l’incident pourrait impliquer l’ordinateur portable d’un ingénieur DevOps compromis, ce qui aurait permis à un pirate d’accéder à un conteneur de services et d’effectuer des retraits non autorisés. La société a ensuite précisé :
« Nous n’avons trouvé aucune preuve de fuite de clés privées de portefeuille. »
Plusieurs chercheurs ont interprété ces commentaires différemment, certains affirmant que l’incident était passé d’une exploitation de la délégation EIP-7702 à une compromission potentielle de la clé de signature Binance 16. L’EIP-7702 est une fonctionnalité d’Ethereum qui permet à un portefeuille classique d’exécuter temporairement du code de contrat intelligent.
La société de sécurité Blockaid a constaté que l’attaquant avait soumis 50 autorisations en une seule transaction pour deviner le nonce en temps réel du portefeuille « chaud » — un compteur qui ordonne ses transactions —, et qu’une seule correspondait.
L’argument le plus convaincant pour les sceptiques est que le vol ne s’est pas limité à Ethereum. À cet égard, TRM a indiqué que des portefeuilles sur neuf autres chaînes avaient envoyé des fonds via des transferts signés ordinaires, et a estimé que l’attaquant aurait probablement pu amener le système de signature du portefeuille « chaud » de Binance à « signer les transactions de son choix ».
Selon un décompte, les sorties s’élèveraient à 1,449 milliard de dollars en bitcoin et à 628 millions de dollars en Tron, où l’EIP-7702 n’existe pas.
Abus, et non vol ?
Un attaquant au sein d’un service capable de demander des signatures pourrait utiliser des clés sans jamais les extraire. Le chercheur Onchain 0xQuit a noté que l’attaquant avait utilisé un relais, ce qui n’aurait pas été nécessaire s’il avait eu un accès direct aux clés, ajoutant :
Il semble probable qu’il [the attacker] n’ait pas disposé des clés privées.
Bitcoin.com News a récapitulé ce qui a été confirmé à ce jour concernant cette faille.
Quoi qu’il en soit, les répercussions se sont étendues à la finance décentralisée (DeFi) : le pirate a emprunté environ 19 760 ETH sur Aave contre 60 millions d’USDT, et Aave a gelé ses marchés V3 sur Ethereum. En conséquence, le cours de l’ether a chuté de 5,2 % pour s’établir à 2 190 $ tôt dans la matinée du 30 octobre.

TRM Labs et ZachXBT établissent un lien entre le piratage de Binance, d'un montant de 6,3 milliards de dollars, et l'unité nord-coréenne « Tradertraitor », liée au groupe Lazarus.
Lire: TRM Labs et ZachXBT attribuent le piratage de Binance au Lazarus nord-coréen

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARShiraz JagatiCrypto Reporter
Shiraz est un journaliste et analyste dont le travail couvre l’univers des actifs numériques et les évolutions liées à la blockchain depuis 2016.













