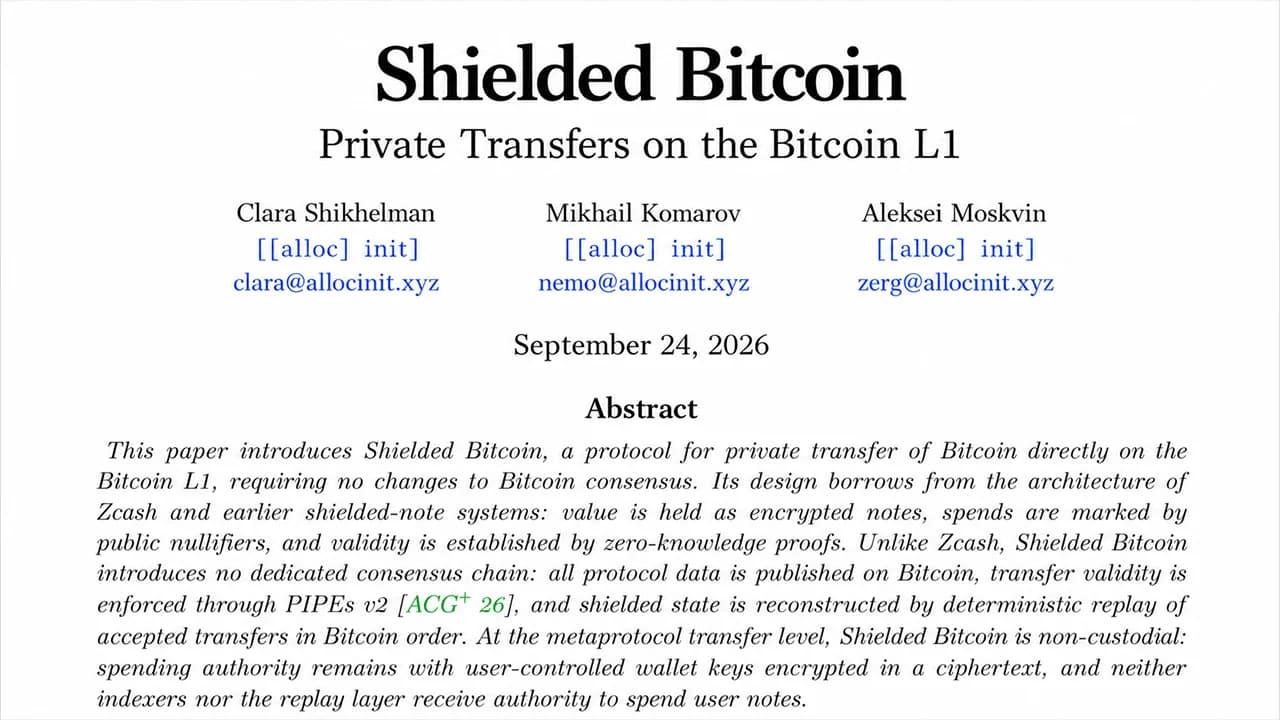
Un laboratoire de cryptographie new-yorkais a proposé de mettre en place des transferts privés de type Zcash sur le réseau Bitcoin sans modifier le protocole Bitcoin lui-même. Publié jeudi par [[alloc] init], le projet « Shielded Bitcoin » permettrait de masquer les montants et les contreparties sans recourir à un soft fork, à une blockchain distincte, à une fédération ou à un opérateur de confiance. Bitcoin se contenterait de stocker et d’ordonner des données chiffrées qu’il ne pourrait pas comprendre, tandis qu’un logiciel externe vérifierait les paiements. Il y a toutefois un gros hic. Les chercheurs n’ont pas encore finalisé le mécanisme permettant de transférer des bitcoins vers et depuis ce système privé.
Une proposition concernant le « Bitcoin blindé » vise à renforcer la confidentialité sur la couche 1 (L1) du réseau Bitcoin
ÉCRIT PAR

PARTAGER
Points clés
- Le laboratoire de cryptographie [[alloc] init] a dévoilé « Shielded Bitcoin » le 24 septembre, introduisant ainsi le concept de transferts privés sur Bitcoin sans soft fork.
- Les transferts Shielded Bitcoin pèsent environ 700 vbytes, soit environ 4 fois la taille d’un paiement BTC classique.
- [[alloc] [init] a encore du travail devant lui : un deuxième livre blanc est prévu pour expliquer comment les bitcoins entrent et sortent du système.
L’historique des transactions Bitcoin est, comme chacun sait, public. Envoyez des bitcoins (BTC) et le paiement est inscrit dans un registre que tout le monde peut consulter, potentiellement pour toujours. Le laboratoire new-yorkais [[alloc] init] propose une solution de contournement contre-intuitive. Ne pas toucher aux règles du Bitcoin et construire la confidentialité par-dessus celles-ci. Le « Shielded Bitcoin » utilise des notes chiffrées et des preuves à connaissance nulle (ZK) pour dissimuler les montants et les contreparties, tandis que le Bitcoin agit presque comme un tableau d’affichage public.
Le réseau enregistre les messages chiffrés dans le bon ordre sans en connaître la signification. Aucun soft fork n’est nécessaire, et aucun opérateur ne décide quels transferts privés sont pris en compte. Le Bitcoin pourrait finir par acheminer des paiements privés que le Bitcoin lui-même ne peut pas lire.
Bitcoin devient un tableau d’affichage
Le livre blanc intitulé « Shielded Bitcoin : Private Transfers on the Bitcoin L1 » a été rédigé par Clara Shikhelman, Mikhail Komarov et Aleksei Moskvin. Les chercheurs se demandent si le bitcoin peut être transféré de manière privée en utilisant le réseau tel qu’il existe aujourd’hui. Leur réponse est un métaprotocole dont les règles sont interprétées par un logiciel indépendant plutôt que par le consensus Bitcoin. Des programmes appelés « indexeurs » analysent le réseau Bitcoin à la recherche de données « Shielded Bitcoin », vérifient leurs preuves cryptographiques et reconstituent l’historique du système privé. Des données invalides peuvent tout de même se retrouver sur la chaîne, car Bitcoin ne comprend pas le métaprotocole. Les indexeurs les ignorent tout simplement. N’importe qui peut réexécuter ces vérifications à l’aide de l’historique publié par Bitcoin, ce qui signifie qu’aucun indexeur en particulier ne peut décider de ce qui est valide. C’est là que réside tout l’intérêt. Bitcoin continue de fonctionner comme il l’a toujours fait, tandis qu’un autre ensemble de règles donne du sens aux données sélectionnées qui s’y superposent.
Alice paie Bob sans dévoiler le montant
La valeur au sein de Shielded Bitcoin réside dans des enregistrements chiffrés appelés « notes ». Si Alice paie Bob, elle crée une note contenant un montant et les informations de réception de Bob, puis la chiffre afin que Bob puisse l’identifier. Sa transaction Bitcoin publie la note chiffrée accompagnée d’un numéro de série appelé « nullificateur » et d’une preuve à connaissance nulle.
La preuve établit que les « notes » d’Alice existent, qu’elle peut les dépenser et que la valeur entrant dans la transaction est égale à la valeur en sortant, sans révéler quelles « notes » ont été dépensées ni leurs montants. Des indexeurs vérifient la preuve et s’assurent que chaque « nullifier » n’est pas déjà apparu auparavant. Une fois utilisé, ce « nullifier » ne peut plus être réutilisé, ce qui empêche qu’une même « note » soit dépensée deux fois. Le portefeuille de Bob analyse les nouveaux billets cryptés jusqu’à ce que sa clé de lecture en ouvre un. Sur la chaîne de blocs, le public voit toujours qu’un transfert masqué a eu lieu, ainsi que son moment, le nombre de billets concernés, ses frais et la transaction Bitcoin qui le transporte. Ce qui disparaît, ce sont le montant, l’identité masquée de l’expéditeur et du destinataire, ainsi que le lien avec les billets déjà dépensés. Une adresse Bitcoin identifiable payant de manière répétée des frais de transaction pourrait tout de même révéler des indices, et un petit nombre d’utilisateurs rendrait la population plus facile à analyser.
La confidentialité a également un coût en termes d’espace sur la chaîne de blocs. Komarov a déclaré à la journaliste Laura Shin lors d’une interview qu’une charge utile masquée représente environ 700 vbytes, contre environ 100 à 200 pour un paiement Bitcoin classique, ce qui la rend environ quatre fois plus volumineuse. Komarov a qualifié ce surcoût de « pas catastrophique ». Par ailleurs, un plus grand nombre d’utilisateurs renforcerait l’anonymat en permettant à chaque paiement de se fondre dans une masse plus importante.
Le plus gros problème, c’est la porte
Mais voici le hic. Le livre blanc du 24 septembre décrit les transferts une fois que le bitcoin se trouve déjà au sein du système protégé. La manière d’introduire et de retirer le bitcoin est laissée à un livre blanc complémentaire basé sur les recherches de [[alloc]init] concernant Bitcoin PIPEs v2 et le chiffrement des témoins.
Le système prévu verrouillerait cryptographiquement une clé privée BTC jusqu’à ce que quelqu’un fournisse la preuve requise, tandis que le réseau Bitcoin verrait en fin de compte une dépense Schnorr ordinaire. [[alloc] init] affirme qu’il ne conserverait jamais les fonds des utilisateurs, même à la frontière du système. Mais le chiffrement de témoin est une technologie récente. M. Komarov a indiqué que la taille de ses textes chiffrés avait été réduite d’environ 300 téraoctets à environ 8 téraoctets en un an. C’est un progrès considérable, mais huit téraoctets restent huit téraoctets. « C’est encore assez expérimental », a expliqué M. Komarov.
Les entrées et sorties pourraient également révéler des montants et des horaires permettant aux observateurs de relier des activités extérieures à Bitcoin à des transactions protégées. Le laboratoire organise des défis publics visant à contourner le système depuis mai, mais aucune date de lancement n’a été fixée. Tant que le système ne fonctionnera pas, Shielded Bitcoin restera un projet de recherche plutôt qu’un système de confidentialité utilisable.
Les communautés Bitcoin et Zcash donnent leur avis
L’influence de Zcash est évidente. Zcash utilise déjà des « notes » cryptées, des « nullifiers » et des preuves à divulgation nulle de connaissance, tandis que Shielded Bitcoin emprunte cette architecture sans créer de nouvelle blockchain. La société cotée en bourse Cypherpunk a qualifié Shielded Bitcoin de « grand pas en avant » et a ajouté qu’une confidentialité accrue sur Bitcoin profite à tout le monde.
Mais Cypherpunk a également fait valoir que cette conception ne constituait pas encore une concurrence pour la chaîne Zcash. La société a mis en avant sa configuration de confiance, l’absence de mise en œuvre du consensus et les clients légers sans confiance, un pont inachevé, ainsi que les frais de la couche 1 de Bitcoin, tout en soulignant que Zcash est déjà en production depuis près de 10 ans et dispose d’un pool protégé d’une valeur de plus de 7 milliards de dollars. « La confidentialité financière n’est pas un jeu à somme nulle », a conclu Cypherpunk. Les réactions sur X sont rapidement devenues moins diplomatiques. Joe Burnett a écrit « Zcash à 0 », tandis que Daniel Buchner, directeur produit et directeur des actifs numériques chez Proof, a donné son avis en déclarant :
« Le nombre de fans inconditionnels des cryptomonnaies axées sur la confidentialité qui ont des crises de panique à la simple idée que la communauté Bitcoin s’engage sur la voie des transactions privées — ce qui pourrait signifier que Thanos met fin aux récits des chaînes de confidentialité ponctuelles — atteint un niveau sonore tel que les lésions auditives deviennent une préoccupation. »
Sam Callahan, directeur de la stratégie et de la recherche chez OranjeBTC, a présenté un argument plus général. « Les gens continuent de mal comprendre l’avantage concurrentiel du Bitcoin. Le Bitcoin n’a pas besoin de remporter toutes les courses aux fonctionnalités. La confidentialité, la vitesse et les fonctionnalités peuvent être développées au fil du temps. Son avantage concurrentiel réside dans sa décentralisation, sa sécurité et sa politique monétaire crédible. Et sur ces aspects, rien d’autre ne lui arrive à la cheville. »
Le compte X Rune a ramené la rivalité entre les cryptomonnaies axées sur la confidentialité à la réalité en faisant référence au piratage de Bitget et au Monero (XMR), écrivant sur X : « Les détenteurs de ZEC prient pour que le pirate de Bitget utilise du Zcash pour effacer ses traces… mais pour une raison quelconque, le pirate utilise du XMR. » Derrière ces propos provocateurs se cache un véritable débat technique : la blockchain Bitcoin peut-elle offrir une confidentialité renforcée sans modifier ses règles fondamentales ?
Le Bitcoin recèle des secrets qu’il ne peut pas lire
Contrairement au livre blanc de Satoshi, Shielded Bitcoin est une spécification, et non un produit. Le mécanisme de liaison reste inachevé, le chiffrement de type « witness » est expérimental, les frais peuvent entraîner des fuites d’informations, les portefeuilles doivent devenir plus pratiques et la confidentialité ne s’améliore que lorsque suffisamment d’utilisateurs y participent. La conception actuelle de la preuve Groth16 nécessite également une configuration de confiance unique.
Shikhelman devait présenter ses recherches lors de la conférence BitDevs NYC le 24 septembre, alors que [[alloc] init] sollicitait des retours avant la publication de son livre blanc complémentaire sur les entrées et les sorties. La prochaine étape déterminera si le système privé décrit sur le papier peut se connecter en toute sécurité au réseau Bitcoin réel. Pour l’instant, l’idée est merveilleusement contre-intuitive. [[alloc] init] souhaite que Bitcoin enregistre les activités financières privées sans modifier Bitcoin ni demander au réseau de comprendre ce qu’il enregistre. Si les éléments encore inachevés fonctionnent, Bitcoin pourrait conserver les transactions indéfiniment tout en restant aveugle aux montants et aux contreparties qui ont rendu ces transactions dignes d’être dissimulées au départ.
Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.