Cory Fields, développeur de longue date de Bitcoin Core, a proposé un moyen de défense original contre les futures attaques quantiques : des « mines quantiques » dissimulées qui permettraient aux détenteurs de bitcoins de récupérer leurs cryptomonnaies volées tout en confisquant la garantie de l’attaquant, transformant ainsi une tentative de vol en une erreur coûteuse.
Un développeur Bitcoin propose des « mines quantiques » anti-voleurs de BTC
ÉCRIT PAR

PARTAGER
Points clés
- Le 4 novembre, Cory Fields a présenté son concept de « mines quantiques », proposant des preuves de propriété cachées qui pourraient sanctionner financièrement les attaquants quantiques.
- Les règles qu’il propose obligeraient les attaquants à fournir une garantie en bitcoins d’une valeur équivalente, susceptible d’être confisquée au cours d’une période de contestation de 30 jours.
- Fields a également présenté deux mécanismes d’enchères conçus pour décourager les attaques contre des avoirs en bitcoins vulnérables ou potentiellement abandonnés.
La menace quantique pesant sur le bitcoin face à une stratégie de défense inhabituelle
Dans un message publié le 4 novembre 2026 sur la liste de diffusion Bitcoin Development, Fields a présenté trois mécanismes expérimentaux destinés à décourager les vols par des moyens quantiques en recourant à des sanctions financières plutôt qu’à la seule protection cryptographique. Fields, contributeur de longue date à Bitcoin Core et chercheur associé à la Digital Currency Initiative du MIT, a souligné que ces concepts restaient préliminaires.
« Le but de ce message est simplement de présenter ces idées comme des expériences de réflexion », a expliqué M. Fields, ajoutant qu’il estime qu’une mise en œuvre via un soft fork pourrait être envisageable. Sa proposition intervient alors que le débat sur l’exposition du Bitcoin à l’informatique quantique ne cesse de s’intensifier. Une étude réalisée par la société Project Eleven estime qu’environ 6,9 millions de BTC possèdent des clés cryptographiques exposées publiquement — soit près d’un tiers de l’offre totale potentielle de bitcoins —, ce qui les rend potentiellement vulnérables à des ordinateurs quantiques suffisamment puissants. Aucun ordinateur quantique présenté publiquement n’est actuellement capable d’exécuter une telle attaque contre le réseau Bitcoin.
Le premier mécanisme proposé par M. Fields, baptisé « Quantum Landmines », introduit un engagement cryptographique dissimulé qui pourrait transformer une tentative de vol en une aubaine financière pour la victime visée.
« Il s’agit d’un schéma de type “commit/reveal”, similaire à ceux qui ont été abordés ici, mais avec en plus un versement en cas de vol avéré », écrit Fields.
Dans le cadre de son dispositif hypothétique, une détentrice de bitcoins nommée Alice possède 1 BTC dans une sortie plus ancienne, vulnérable aux attaques quantiques, un autre 1 BTC dans une sortie sécurisée contre les attaques quantiques, et un montant négligeable dans une sortie distincte, également sécurisée contre les attaques quantiques, contenant une preuve cachée de propriété.
Avant que les ordinateurs quantiques ne deviennent dangereux, Alice enregistre secrètement des preuves démontrant qu’elle contrôle sa clé privée d’origine. À l’approche hypothétique du « Q-Day » — le jour où un ordinateur deviendra suffisamment puissant pour déchiffrer la cryptographie du réseau —, les règles proposées par Bitcoin exigeraient que toute personne dépensant des pièces héritées vulnérables fournisse une garantie correspondante.
Un attaquant tentant de voler le 1 BTC d’Alice devrait donc apporter 1 BTC supplémentaire, créant ainsi une sortie restreinte de 2 BTC soumise à un délai d’attente. Fields a expliqué que l’attaquant ne disposerait pas de la preuve historique nécessaire pour retirer immédiatement les fonds.
Cependant, Alice pourrait révéler son engagement dissimulé au cours de la période proposée de 30 jours, récupérant ainsi son bitcoin d’origine ainsi que la garantie de l’attaquant. « À l’insu de l’attaquant, la sortie anodin d’Alice, qui ressemblait à n’importe quelle autre sortie quantique sécurisée, contenait en réalité une mine. »
Cette incertitude devient un facteur dissuasif. Les attaquants ne peuvent pas distinguer facilement les avoirs vulnérables de ceux qui sont secrètement équipés de pièges financiers. Fields a décrit une conséquence particulièrement provocante : « Ce stratagème est particulièrement intéressant car il incite en réalité Alice à appâter un attaquant quantique avant le Q-Day afin de doubler plus tard ses cryptomonnaies vulnérables, ce qui rend les attaquants quantiques méfiants à l’idée de voler des cryptomonnaies, car celles-ci pourraient être secrètement protégées par des mines. »
Les enchères de bitcoins pourraient-elles rendre le vol quantique financièrement irrationnel ?
Fields a reconnu une limite fondamentale : de nombreuses sorties Bitcoin plus anciennes ont peut-être perdu définitivement leurs clés privées, ce qui fait que personne n’est en mesure de fournir des preuves de propriété.
« Le problème évident lié au fait de se fier uniquement aux "mines" est que les clés privées associées à de nombreuses sorties vulnérables sont considérées comme perdues ; un attaquant quantique pourrait donc raisonnablement supposer qu’elles ne sont pas protégées par des "mines". » L’alternative qu’il propose, appelée « enchère avec mise en gage » (Staked Auction), permettrait à des tiers de fournir une garantie et de soumettre des offres dissimulées sur des avoirs vulnérables avant le « Q-Day ».
Dans un exemple, un attaquant cible 50 BTC tout en fournissant 50 BTC supplémentaires en garantie. Les participants concurrents révèlent ensuite les enchères qu’ils avaient préalablement engagées, ce qui leur permet potentiellement de s’emparer de la garantie de l’attaquant tandis que les pièces vulnérables sont détruites. Fields a expliqué le résultat escompté :
« L’attaquant ne parvient à s’emparer des pièces volées que si personne ne surenchérit sur lui. Il est donc incité à faire une offre très prudente. »
Un troisième mécanisme, la « Sats Auction », supprime les exigences de mise en jeu préalable et introduit à la place une mise aux enchères concurrentielle après que les pièces vulnérables ont été dépensées. Fields a rendu hommage à Neha Narula pour avoir suggéré une approche basée sur le jeu de l’enchère au dollar, dans lequel les enchérisseurs concurrents risquent de voir leurs pertes s’alourdir. « La conclusion logique est que l’attaquant ne joue pas », a observé Fields.
Exposition estimée du Bitcoin aux attaques quantiques par type d’adresse
| Type d’adresse | BTC exposés | Risque |
|---|---|---|
| SegWit réutilisé (bc1q) | 1 801 410 | Élevé |
| P2PK hérité | 1 716 814 | Très élevé |
| P2SH réutilisé (3…) | 1 299 221 | Élevé |
| P2PKH réutilisé (1…) | 1 202 064 | Élevé |
| P2WSH réutilisé | 691 349 | Élevé |
| Taproot (bc1p) | 198 106 | Élevé |
| Multisig « nu » | 291 | Le plus élevé |
| Total | 6 909 255 |
Source : Project Eleven, statistiques de février 2026. Ces chiffres décrivent l'exposition potentielle à un futur ordinateur quantique doté de capacités cryptographiques, et non les cryptomonnaies actuellement volées. Les adresses hachées neuves, n'ayant jamais été utilisées, sont exclues du total.
La question épineuse de savoir à qui revient le bitcoin
Malgré leur ingéniosité, ces mécanismes soulèvent d’importantes questions non résolues concernant les exigences en matière de garanties, les incitations économiques, les risques de confiscation et la propriété légitime. M. Fields a reconnu l’incertitude entourant le résultat souhaité.
« Cependant, on ne sait pas quelle serait la meilleure conception, car je ne sais même pas moi-même quel serait le résultat le plus souhaitable », a-t-il déclaré. Aucun de ces mécanismes n’a été activé sur le Bitcoin, et leur mise en œuvre nécessiterait d’importants travaux d’ingénierie supplémentaires ainsi qu’un consensus.
En fin de compte, les expériences de Fields remettent en cause une hypothèse courante concernant la sécurité quantique et les attaques théoriques : plutôt que de se contenter de prévenir les attaques cryptographiques, le Bitcoin pourrait également rendre économiquement irrationnelle l’exploitation de pièces vulnérables. La question centrale reste de savoir si cette dissuasion peut protéger les propriétaires légitimes sans imposer de coûts inacceptables.
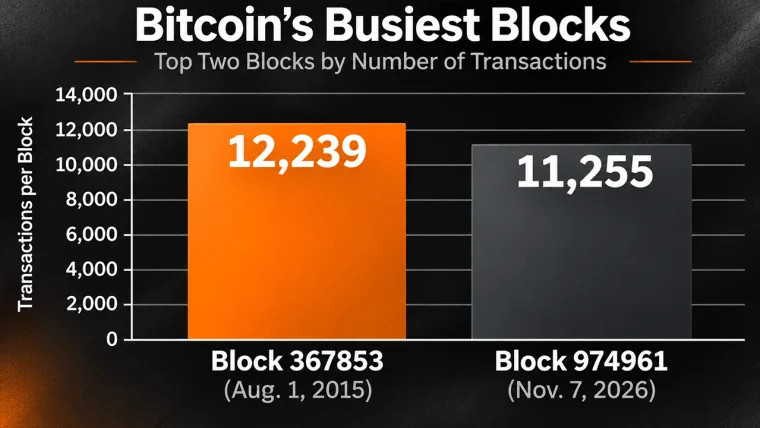
Le bloc Bitcoin n° 974 961 a enregistré 11 255 transactions, se rapprochant ainsi d'un record établi en 2015, alors que l'année 2026 compte déjà sept des dix journées les plus chargées du réseau.
Lire: Bitcoin : 11 255 transactions en un bloc, proche d'un record

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.