



El hacker de Binance vendió unas 158 millones de dólares en altcoins a cambio de 70 480 ETH, mientras que los analistas cuestionaron la afirmación de la plataforma de que no se habían filtrado claves privadas.
Hacker de Binance liquida 158 M en alts; investigadores lo cuestionan
ESCRITO POR

COMPARTIR
Puntos clave
- Lookonchain rastreó cómo el atacante vendió 7,02 millones de UNI por 39,63 millones de dólares los días 29 y 30 de octubre.
- TRM Labs señaló que las carteras de nueve cadenas ajenas a Ethereum movieron fondos mediante transferencias ordinarias firmadas.
- La instantánea de la prueba de reservas de Binance del 1 de noviembre mostrará si se han repuesto los tokens vendidos.
Siete tokens desaparecidos en cuestión de horas
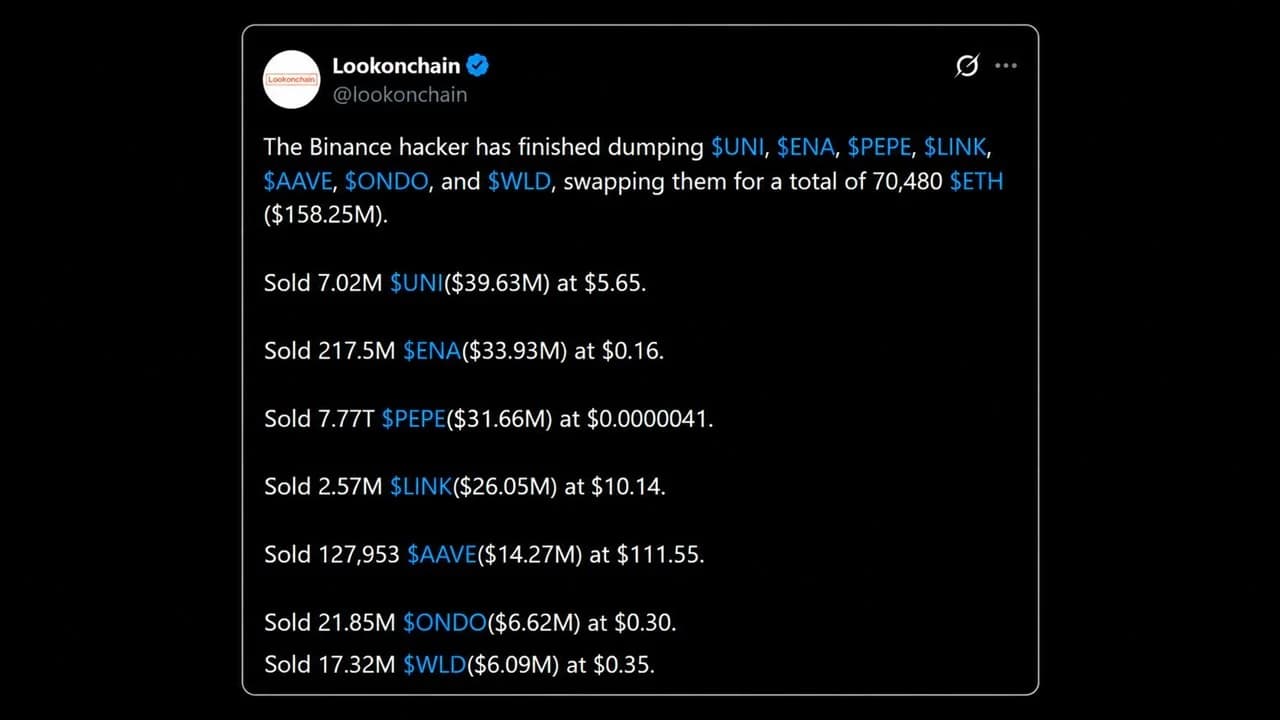
El ladrón responsable de la brecha de seguridad de Binance no tardó en convertir las altcoins robadas en ether. Los rastreadores on-chain informaron de que el atacante terminó de deshacerse de una gran cantidad de altcoins, entre ellas UNI, ENA, PEPE, LINK, AAVE, ONDO y WLD, cambiándolas por 70 480 ETH por un valor aproximado de 158,25 millones de dólares.
- Se vendieron 7,02 millones de UNI por 39,63 millones de dólares a 5,65 dólares cada uno.
- Se vendieron 217,5 millones de ENA por 33,93 millones de dólares a 0,16 dólares.
- Se vendieron 7,77 billones de PEPE por 31,66 millones de dólares.
- Se vendieron 2,57 millones de LINK por 26,05 millones de dólares a 10,14 dólares cada uno.
- Se vendieron 127 953 AAVE por 14,27 millones de dólares a 111,55 dólares cada uno.
- Se vendieron 21,85 millones de ONDO y 17,32 millones de WLD por 6,62 millones de dólares y 6,09 millones de dólares, respectivamente.
El atacante pagó un alto precio por su precipitación; un analista señaló que vendió 7 018 792 UNI en 51 minutos, obteniendo un precio un 21 % inferior en la última operación que en la primera. La salida de PEPE fue más cautelosa: un rastreador contabilizó 85 intercambios a lo largo de una hora y media, y ninguna operación superó el millón 50 dólares.
La lógica era sencilla: dado que Tether y Circle ya habían congelado grandes saldos de stablecoins, el hacker estaba dispuesto a pagar la prima para poder retirar sus fondos a tiempo.
TRM Labs afirmó que el atacante también vendió unos 325 millones de USDT a los creadores de mercado a cambio de aproximadamente 122 300 ETH, con un descuento de más del 10 %.
Por qué Binance podría verse obligada a recomprar
La venta masiva deja un agujero en las cuentas de Binance, dado que las posiciones robadas de ENA, UNI, PEPE y AAVE representan entre el 7 % y el 15 % de las tenencias declaradas por Binance de cada token, ya que la cartera vaciada se contabilizó en su prueba de reservas. Un operador argumentó que Binance tiene, en esencia, una posición corta neta de unos 40 millones de dólares en PEPE y que tendrá que recomprarlo.
Binance se ha comprometido a cubrir todas las pérdidas con su fondo de protección al usuario y con fondos de la empresa. Algunos comentaristas del mercado se están adelantando a esa oferta: una cartera de nueva creación ha abierto una posición larga de 3x sobre 22,78 millones de ENA, por valor de 4,09 millones de dólares, en Hyperliquid justo después de que finalizara la venta masiva de ENA.
Binance afirma que no se filtraron claves
Ahora se debate cómo logró entrar el atacante. Binance ha declarado que su investigación inicial sugiere que el incidente podría estar relacionado con el portátil comprometido de un ingeniero de DevOps, lo que permitió al atacante acceder a un contenedor de servicios y realizar retiradas no autorizadas. La empresa aclaró posteriormente:
«No hemos encontrado pruebas de ninguna filtración de claves privadas de monederos».
Varios investigadores interpretaron los comentarios de forma diferente; algunos afirmaron que el incidente pasó de ser un exploit de delegación de EIP-7702 a un posible compromiso de la clave de firma 16 de Binance. EIP-7702 es una característica de Ethereum que permite a una cartera normal ejecutar temporalmente código de contrato inteligente.
La empresa de seguridad Blockaid descubrió que el atacante envió 50 autorizaciones en una sola transacción para adivinar el nonce activo de la cartera caliente —un contador que ordena sus transacciones— y solo una coincidió.
El argumento más sólido de los escépticos es que el robo no se limitó a Ethereum. A este respecto, TRM señaló que carteras de otras nueve cadenas enviaron fondos mediante transferencias firmadas ordinarias, y valoró que el atacante probablemente podría hacer que el sistema de firma de la cartera «en caliente» de Binance «firmara las transacciones que él eligiera».
Según un recuento, las salidas ascendieron a 1.449 millones de dólares en bitcoin y a 628 millones de dólares en Tron, donde no existe el EIP-7702.
¿Uso indebido, no robo?
Un atacante dentro de un servicio que puede solicitar firmas podría utilizar las claves sin necesidad de extraerlas. El investigador de Onchain 0xQuit señaló que el atacante utilizó un repetidor, lo cual habría sido innecesario si hubiera tenido acceso directo a las claves, y añadió:
Parece probable que [the attacker] no tuvieran las claves privadas.
Bitcoin.com News ha desglosado lo que se ha confirmado hasta ahora sobre la brecha de seguridad.
En cualquier caso, las repercusiones se han extendido a las finanzas descentralizadas (DeFi), ya que el atacante había tomado prestados unos 19 760 ETH en Aave a cambio de 60 millones de USDT, y Aave congeló sus mercados V3 en Ethereum. Como consecuencia, el ether cayó un 5,2 % hasta los 2.190 dólares a primera hora del 30 de octubre.

TRM Labs y ZachXBT relacionan el ataque a Binance, por valor de 6.3 mil millones de dólares, con la unidad Tradertraitor de Corea del Norte, vinculada al grupo Lazarus.
Leer ahora: TRM Labs y ZachXBT atribuyen ataque a Binance a Lazarus, Corea del Norte

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORShiraz JagatiCrypto Reporter
Shiraz es un periodista y analista cuyo trabajo ha abarcado el ámbito de los activos digitales y los desarrollos relacionados con la cadena de bloques desde 2016.













