Zwei Sicherheitslücken in der Programmiersprache PHP bringen einen Großteil des Internets in Gefahr. Über die als PHP2Shell bezeichneten Fehler können Angreifer ohne Anmeldung eigenen Code auf Webservern ausführen und Passwörter oder API-Schlüssel aus dem Arbeitsspeicher lesen. In Österreich warnt das nationale Computer-Notfallteam CERT.at, der Europaabgeordnete Fabio De Masi wirft der EU vor, auf solche Angriffe nicht vorbereitet zu sein.
PHP2Shell: Lücke in 70 Prozent aller Webseiten, CZ und Slowmist warnen
GESCHRIEBEN VON
TEILEN
Das Wichtigste auf einen Blick
- Das PHP-Projekt hat am Mittwoch Updates gegen zwei kritische Lücken namens PHP2Shell veröffentlicht, über die Angreifer ohne Anmeldung Code auf Webservern ausführen können.
- Laut Cloudflare waren Details schon vor dem Termin durchgesickert und Angriffsversuche zu sehen; Österreichs CERT.at rät Betreibern, sofort zu aktualisieren.
- Binance-Gründer Changpeng Zhao und Slowmist mahnen die Kryptobranche zur Vorsicht, der Europaabgeordnete Fabio De Masi sieht die EU gegen KI-Angriffe schlecht gerüstet.
Updates für alle unterstützten Versionen
Die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 hat das PHP-Projekt am Mittwoch veröffentlicht. Sie schließen die Lücken CVE-2026-109618 und CVE-2026-109619, die laut der Sicherheitsmitteilung von PHP Codeausführung aus der Ferne erlauben können. Betroffen sei jede PHP-Installation, die Anfragen aus dem Web verarbeitet. Am größten sei das Risiko bei Apache mit dem Modul mod_php, weil der Angriff dort greife, bevor überhaupt Code der Anwendung laufe.
Die Ursache liegt in der Speicherverwaltung. Bricht PHP eine Anfrage ab, etwa weil der Speicher ausgeht, bleiben halb angelegte oder bereits freigegebene Daten zurück. Eine spätere Anfrage an denselben Prozess kann mit diesen Resten weiterarbeiten, und genau das nutzen Angreifer mit präparierten Anfragen aus.
Entdeckt hat die Fehler unter anderem das Sicherheitsunternehmen Wiz. Nach dessen Analyse ist jede PHP-Version der vergangenen zehn Jahre bis zurück zu 5.4 von mindestens einer Lücke betroffen. Die Sprache steckt demnach hinter rund 70 Prozent aller Webseiten. Die Forscher übernahmen damit aktuelle Installationen von WordPress, Drupal und Joomla ohne Zugangsdaten. Aus dem Speicher ließen sich zudem Passwörter, Zugangstoken, API-Schlüssel und Zertifikate auslesen. Beide Lücken tragen eine Bewertung von 9,2 von 10 Punkten auf der CVSS-Skala.
Angreifer waren schneller als das Update
Der Netzwerkdienstleister Cloudflare hat nach eigenen Angaben schon Angriffsversuche auf seine Kunden beobachtet. Die Lücken seien vor dem offiziellen Termin durchgesickert, und die Angreifer hätten ihre Anfragen laufend verändert, um Schutzregeln zu umgehen. Eigene Filterregeln schaltete Cloudflare rund neun Stunden vor der Veröffentlichung für alle Kunden frei, auch im Gratistarif. Das Update ersetze das aber nicht, betont das Unternehmen. Code oder Plugins der Webseite zu aktualisieren, reiche ebenfalls nicht, erneuert werden müsse PHP selbst. Wer PHP von einem Hoster betreiben lässt, solle diesen um das Update bitten.
In Österreich hatte das CERT.at bereits am Dienstag auf das angekündigte Update hingewiesen. In seiner Warnung vom Mittwoch erinnert es daran, dass das PHP-Projekt Version 8.1 und alles Ältere nicht mehr pflegt. Für 7.4, 8.0 und 8.1 gibt es nur minimale Korrekturen zum Selbstkompilieren, PHP 8.2 erreicht am 31. Dezember 2026 das Ende seiner Unterstützung.
Kryptobranche mahnt zur Vorsicht
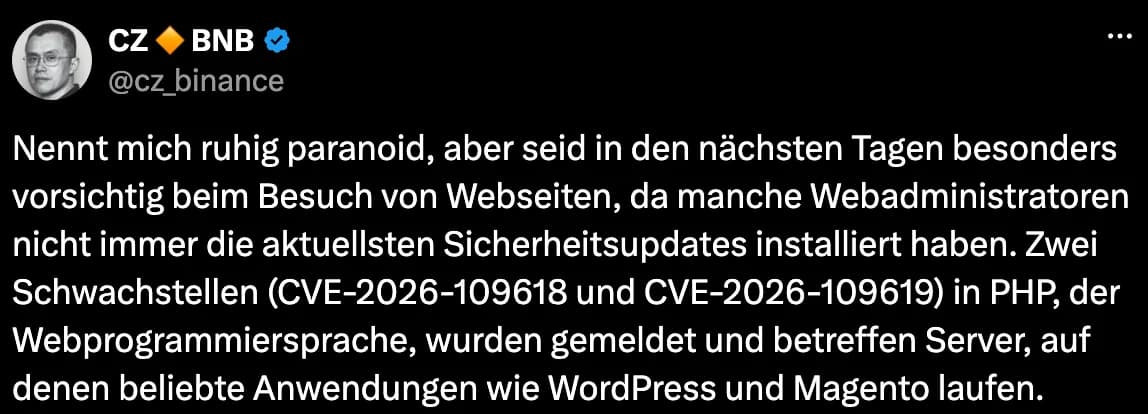
Binance-Gründer Changpeng Zhao (CZ) riet Nutzern auf X, in den nächsten Tagen beim Besuch jeder Webseite besonders vorsichtig zu sein. Nicht alle Betreiber spielten Sicherheitsupdates zügig ein. Die Blockchain-Sicherheitsfirma Slowmist hat nach eigenen Angaben PHP-Systeme der gesamten Kryptobranche weltweit gescannt. Börsen, Projekte aus dem dezentralen Finanzwesen (Defi) und Wallet-Anbieter sollten ihre Risiken prüfen und die korrigierten Versionen einspielen, fordert das Unternehmen.
Für Slowmist ist es die zweite Warnung binnen weniger Tage. Am Montag hatte die Firma ein Angriffssystem für iPhones untersucht, das über präparierte Webseiten Krypto-Wallets leert. Wie teuer Lücken in fremder Software werden können, zeigte im September die Börse Bitget. Sie führte den Hack über rund 388 Millionen Dollar auf Zugangsdaten zurück, die Angreifer über eine Schwachstelle bei einem Drittanbieter erbeutet hatten.
KI-Angriffe: De Masi sieht die EU „vollkommen blank“
Bemerkenswert ist, wie die Lücken gefunden wurden. Wiz setzte nach eigenen Angaben KI-Modelle von Google und Openai ein. Der fehlerhafte Code sei seit mehr als zehn Jahren im Umlauf gewesen, erst die KI habe es praktikabel gemacht, daraus einen funktionierenden Angriff zu bauen. Ein einzelner Forscher habe so in einer Woche geschafft, wofür früher ein Spitzenteam Monate gebraucht hätte. Auch beim Hardware-Wallet-Hersteller Coldcard könnte KI nach dessen Angaben geholfen haben, eine fünf Jahre alte Lücke aufzuspüren, über die Angreifer rund 1.129 Bitcoin (BTC) aus über 1.100 Wallets abzogen.
Fabio De Masi, Europaabgeordneter und Co-Vorsitzender des BSW, sieht Europa darauf nicht vorbereitet. Er habe die EU-Kommission erst kürzlich gefragt, welche Instrumente sie gegen KI-gestützte Cyberangriffe habe, schrieb er am Mittwoch auf X. Sein Fazit: „Wir sind vollkommen blank!“ Das Weiße Haus habe dagegen seit Freitag, dem 16. Oktober, von der Lücke gewusst, Openai habe die Offenlegung mit der US-Cybersicherheitsbehörde CISA und dem Büro des Nationalen Cyber-Direktors abgestimmt. Die US-Regierung habe damit fünf Tage lang gewusst, dass 70 Prozent des Internets offenstünden. Unabhängig bestätigen ließ sich dieser Zeitpunkt zunächst nicht.