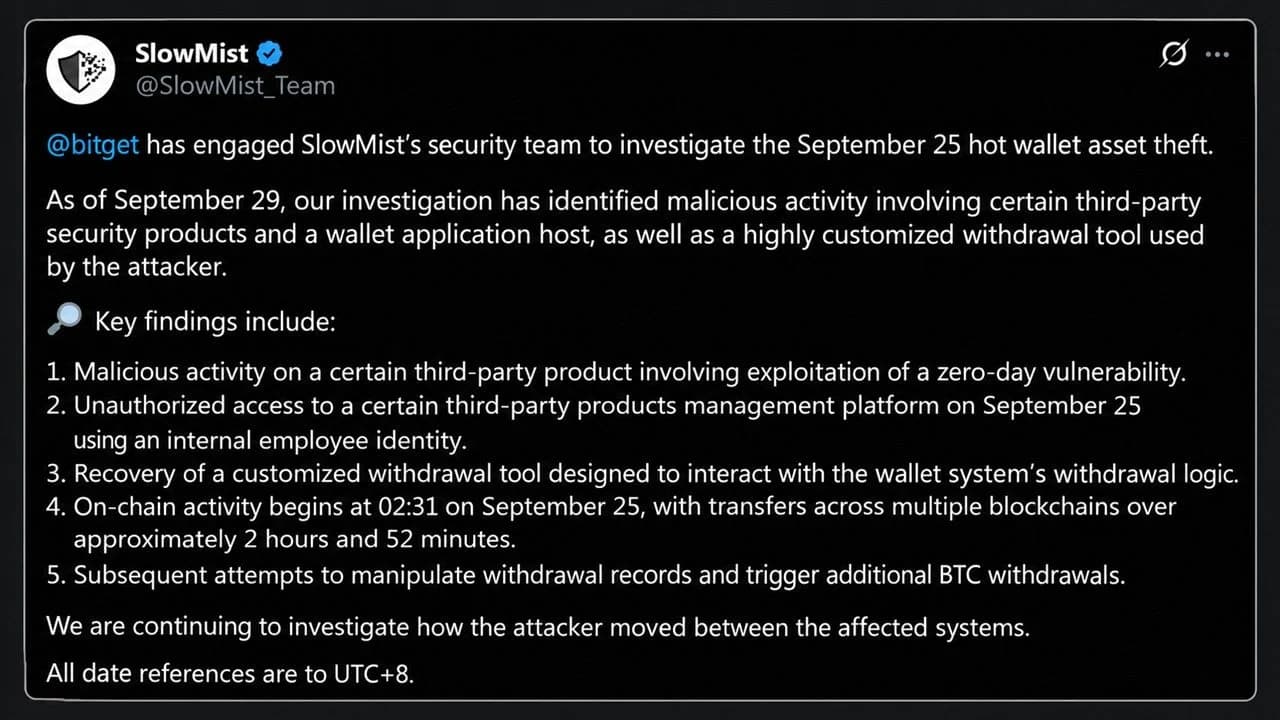
আজ প্রকাশিত Slowmist-এর তদন্ত অনুযায়ী, বিটগেট থেকে প্রায় ৩৮৮ মিলিয়ন ডলার চুরি করা হামলাকারীরা চুরির প্রায় চার সপ্তাহ আগে, ৩১ আগস্ট একটি আপস করা সার্ভারে প্রথম কোড চালিয়েছিল।
বিটগেট হ্যাকাররা ৩৮৮ মিলিয়ন ডলারের চুরির আগে ২৫ দিন এক্সচেঞ্জের ভিতরে ছিল।
লেখক

শেয়ার
মূল বিষয়গুলো
- Slowmist Bitget-সংযুক্ত সিস্টেমে প্রথম ক্ষতিকর কার্যকলাপ ৩১ আগস্টে শনাক্ত করেছে, যা চুরির ২৫ দিন আগে।
- একজন কর্মচারীর পরিচয় এবং একটি কাস্টম উত্তোলন টুল আক্রমণকারীদের ২ ঘণ্টা ৫২ মিনিটের জন্য তহবিল স্থানান্তর করতে সক্ষম করেছিল।
- Mistrack ৩০ সেপ্টেম্বর CoW প্রোটোকল এবং Chainflip-এর মাধ্যমে লুটপাটের অর্থ স্থানান্তর করার সন্দেহভাজন উত্তর কোরিয়ান স্ক্রিপ্ট চিহ্নিত করেছে।
আগস্ট থেকেই দরজা খোলা ছিল
Bitget ২৫ সেপ্টেম্বর ব্লকচেইন নিরাপত্তা সংস্থাটিকে তাদের হট ওয়ালেট থেকে চুরি তদন্তের জন্য নিয়ে আসে, এবং ২৯ সেপ্টেম্বরের তথ্য অনুযায়ী পাওয়া ফলাফল সময়রেখাটি পুনর্গঠন করে। উপলব্ধ লগগুলোতে সর্বপ্রথম ক্ষতিকর কার্যকলাপ দেখা গেছে ৩১ আগস্ট, যখন তৃতীয় পক্ষের একটি নিরাপত্তা পণ্যের এক নোডের একটি সার্ভিস—যাকে Slowmist "প্রোডাক্ট এ" বলে—একটি জিরো-ডে দুর্বলতার মাধ্যমে আক্রমণের শিকার হয়, অর্থাৎ এমন একটি সফটওয়্যার ত্রুটি যার অস্তিত্ব বিক্রেতা তখনো জানত না।
আক্রমণকারী একটি লুকানো স্ক্রিপ্ট চালিয়েছিল, একটি এনভায়রনমেন্ট ভেরিয়েবল থেকে ডাটাবেস পাসওয়ার্ড পড়েছিল এবং ডাটাবেসে সংযুক্ত হয়েছিল। একই লুকানো-স্ক্রিপ্ট কার্যকলাপ ২৩ ও ২৫ সেপ্টেম্বর আরও দুইটি নোডে দেখা গিয়েছিল, রিপোর্টে যোগ করা হয়েছে:
এই ফলাফলগুলো দেখায় যে সম্পদগুলো বাইরে স্থানান্তরিত হওয়ার আগেই প্রভাবিত সার্ভিস পরিবেশগুলো ইতিমধ্যেই ক্ষতিগ্রস্ত হয়েছিল।
এটি Bitget-এর নিজস্ব ব্যাখ্যার সঙ্গে খাপ খায় যে আক্রমণকারীরা উচ্চ-স্তরের অভ্যন্তরীণ শংসাপত্র পেতে একটি তৃতীয় পক্ষের নিরাপত্তা পণ্য অপব্যবহার করেছিল। Slowmist যা যোগ করেছে তা হলো সেই অংশ যা কেউ জানত না, অর্থাৎ অনুপ্রবেশকারীরা কতদিন ধরে সেখানে অবস্থান করছিল।
চুরি রাত্রি, মিনিট অনুযায়ী
প্রতিবেদনটি UTC+8 অনুযায়ী প্রতিটি ধাপ লগ করে। UTC-এ রূপান্তর করলে, ২৪ সেপ্টেম্বরের ক্রমটি এরকম:
- 16:07 UTC: একজন অভ্যন্তরীণ কর্মচারীর পরিচয় ব্যবহার করে, আক্রমণকারী দ্বিতীয় বিক্রেতা টুল "প্রোডাক্ট B"-এর ম্যানেজমেন্ট প্ল্যাটফর্মে প্রবেশ করে এবং সিস্টেম কমান্ড ইনজেক্ট করার তিনটি ধারাবাহিক চেষ্টা করে।
- 17:49 UTC: একটি "উচ্চমাত্রায় কাস্টমাইজড উত্তোলন টুল," যা পরে আক্রমণকারী মুছে ফেলা ফাইল থেকে পুনরুদ্ধার করা হয়, চুরি প্রক্রিয়াটি কার্যকর করতে শুরু করে। এটি ঝুঁকি-নিয়ন্ত্রণ পরামিতি জাল করে, উত্তোলন অনুরোধ তৈরি করে এবং উত্তোলন প্রক্রিয়া নিজেই সক্রিয় করে।
- 18:31 UTC: প্রথম যাচাইকৃত অন-চেইন স্থানান্তর সম্পন্ন হয়, 93 TRX, এবং 11 সেকেন্ড পর 0.84 ETH।
- 21:23 UTC: প্রথমটির প্রায় দুই ঘণ্টা ৫২ মিনিট পর শেষ সংকলিত স্থানান্তরটি সম্পন্ন হয়।
সবচেয়ে বড় লেনদেনটি প্রথমেই ঘটে, যখন Arkham Intelligence খুঁজে পায় মাত্র ১৮ মিনিটে সাতটি চেইনে $২২৮ মিলিয়ন চলে গেছে, যার মধ্যে XRP-এর মূল্য প্রায় $১৫০৩ মিলিয়ন ছিল এককভাবে সবচেয়ে বড় অংশ। লেনদেন শুরু হওয়ার পর, আক্রমণকারী ওয়ালেট ডাটাবেসে উত্তোলন রেকর্ড পুনর্লিখন করার চেষ্টা করে। দুটি জাল BTC উত্তোলন অর্ডার ত্রুটি দেখিয়েছে, এবং লগগুলো দেখায় অনুপ্রবেশকারী অর্ডারের অবস্থা পরীক্ষা করে আবার চেষ্টা করছে।
কোনও ব্যক্তিগত কী নেওয়া হয়নি, বরং আক্রমণকারীরা অভ্যন্তরীণ অনুমোদন ব্যবস্থাকে প্রতারণা করে বৈধ মনে হওয়া ট্রান্সফারগুলো অনুমোদন করিয়েছে।
চেইনফ্লিপের মাধ্যমে পার্শ্ব দরজা
টাকা এখনও সরানো হচ্ছে, Slowmist-এর প্রতিষ্ঠাতা Cos বলেছেন Mistrack-এর Trackagent টুল সন্দেহভাজন উত্তর কোরিয়ান হ্যাকারদের CoW Protocol এবং Chainflip একত্রিত করে তহবিল সাদা করার চেষ্টা ধরতে পেরেছে। স্বয়ংক্রিয় স্ক্রিপ্টগুলো CoW প্রোটোকল, একটি বিকেন্দ্রীকৃত এক্সচেঞ্জ (DEX) অ্যাগ্রিগেটরে স্ব্যাপ অর্ডার দেয় এবং প্রাপক হিসেবে পূর্ব-সংজ্ঞায়িত Chainflip ডিপোজিট চুক্তিকে নির্ধারণ করে। একবার অর্ডার নিষ্পত্তি হলে, সম্পদগুলো সরাসরি ক্রস-চেইন স্ব্যাপে চলে যায় এবং অন্য প্রান্তে বিটকয়েন হিসেবে বেরিয়ে আসে।
তবে বিদ্রূপটি এড়ানো কঠিন, কারণ ঠিক এক দিন আগে Chainflip ব্রোকাররা একই হামলাকারীদের সরাসরি আমানত প্রত্যাখ্যান করে তহবিলগুলো তাদের মূল পথে ফেরত পাঠিয়েছিল। Cos সতর্ক করেছেন যে Chainflip-এর মানি লন্ডারিং প্রতিরোধ (AML) এবং Know-Your-Transaction (KYT) চেক হ্যাকারদের তুলনায় পিছিয়ে আছে, যারা তাদের সিস্টেমে তহবিল বিভিন্ন ব্রিজে ভাগ করে, বিটকয়েনে রূপান্তরিত করে, মিশ্রিত করে এবং কোনো রুট বন্ধ হওয়ার সঙ্গে সঙ্গেই তা পরিবর্তন করে।
অন্যান্য দরজাও বন্ধ করে দেওয়া হয়েছে। Near Intents ৫০ মিলিয়ন ডলারের মানি লন্ডারিংয়ের প্রচেষ্টার অধিকাংশই আটকে দিয়েছে, $১৬৬,০০০ যেতে দিয়ে এবং $৫০৩,০০০ ফ্রিজ করে। আগে প্রবাহগুলো Thorchain, Uniswap, 1inch Fusion এবং Stargate-এর মধ্য দিয়ে চলেছিল, যা একটি পুরনো Thorchain বিতর্ককে পুনরায় উসকে দিয়েছে—নিরপেক্ষ প্রোটোকলগুলো কি চুরি করা টাকা নজরদারি করবে?
বিটগেট ব্যবহারকারীদের এখনও যা জানা উচিত
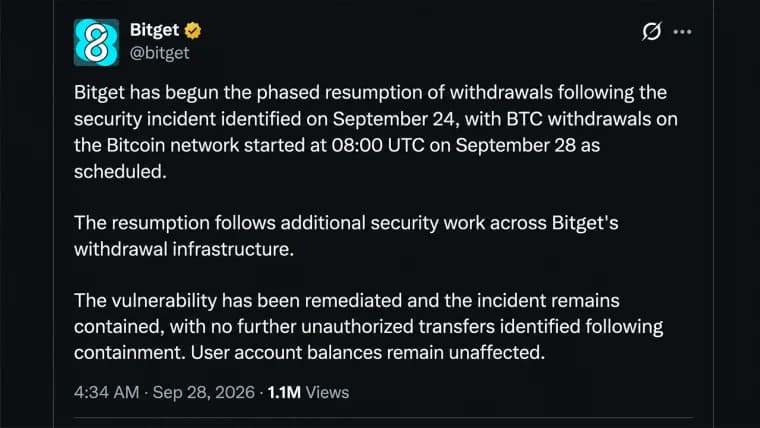
Bitget বলেছে যে তাদের ইউজার প্রোটেকশন ফান্ড, যার পরিমাণ ৪৬৪ মিলিয়ন ডলারেরও বেশি, এই ক্ষতি পূরণ করবে। উত্তোলন ধাপে ধাপে ফিরে আসছে, প্রথমে বিটকয়েন, তারপর ইথার, USDT এবং অন্যান্য সব সম্পদ।
বড় প্রশ্নটি বিটগেটের বাইরে, এবং স্লোমিস্ট "প্রোডাক্ট এ" ও "প্রোডাক্ট বি"-এর পেছনের বিক্রেতাদের নাম প্রকাশ করেনি, এবং তারা এখনও বের করার চেষ্টা করছে আক্রমণকারী কীভাবে বিভিন্ন সিস্টেমের মধ্যে চলাচল করেছে। ফরচুন অনুসারে, উত্তর কোরিয়া-সংযুক্ত গোষ্ঠীগুলি ২০২৫ সালে রেকর্ড ২ বিলিয়ন ডলার চুরি করেছে, তাই একই নিরাপত্তা সিস্টেম ব্যবহারকারী যেকোনো এক্সচেঞ্জের এখনই আগস্টের শেষ থেকে নিজস্ব লগগুলো খুঁটিয়ে দেখার কারণ রয়েছে।

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।