বিটগেটের ৩৫১.৬ মিলিয়ন ডলারের নিরাপত্তা লঙ্ঘন শুরু হয়েছিল অদ্ভুত কিছু ব্লকচেইন লেনদেনের ধারাবাহিকতা দিয়ে, এবং দ্রুতই এটি ২০২৬ সালের সর্ববৃহৎ নিশ্চিত কেন্দ্রীভূত ক্রিপ্টো এক্সচেঞ্জ ঘটনার একটি হয়ে ওঠে। শুরুতে যা বিটগেট-লেবেলযুক্ত ওয়ালেট থেকে অন্তত ১৫০ মিলিয়ন থেকে ১৭০ মিলিয়ন ডলার দ্রুত বেরিয়ে যাচ্ছে বলে মনে হয়েছিল, তা শেষ পর্যন্ত প্রায় দ্বিগুণ আকার ধারণ করে—XRP, ethereum, স্টেবলকয়েন, টোকেনাইজড সোনা এবং আরও বেশ কয়েকটি ক্রিপ্টো সম্পদ জুড়ে।
বিটগেটের বিশাল ৩৫১ মিলিয়ন ডলারের হ্যাক সম্পর্কে আমরা যা কিছু জানি
লেখক

শেয়ার
মূল বিষয়সমূহ
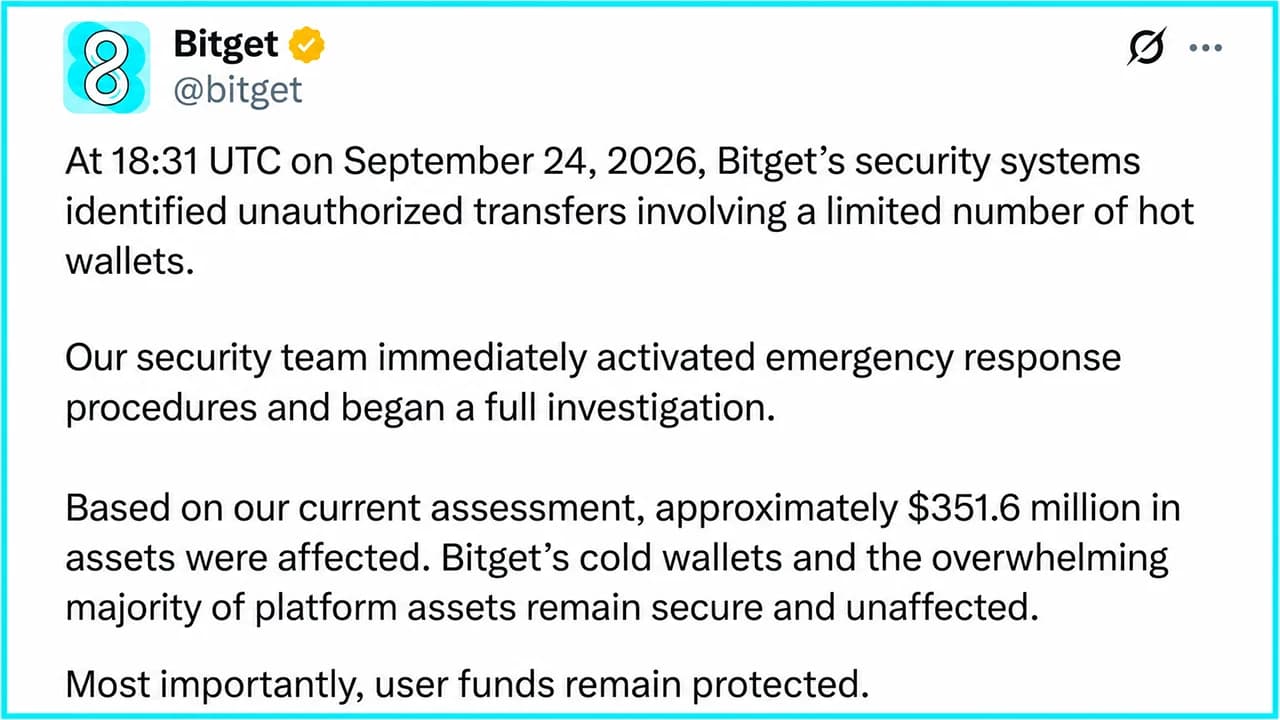
- বিটগেট ২৪ সেপ্টেম্বর ১৮:৩১ UTC-এ ৩৫১.৬M ডলারের লঙ্ঘন শনাক্ত করে এবং উত্তোলন স্থগিত করে।
- গ্রেসি চেন বলেন, বিটগেটের ৪৬৪M ডলারের বেশি প্রোটেকশন ফান্ড পুরো ৩৫১.৬M ডলারের ক্ষতি শোষণ করতে পারে।
- বিটগেট জানায় প্রাইভেট কি চুরি হয়নি, এবং ২৪ ঘণ্টার মধ্যে পূর্ণ প্রযুক্তিগত রিপোর্ট প্রকাশ করা হবে।
এক্সচেঞ্জটি লঙ্ঘনটি নিশ্চিত করেছে, উত্তোলন ফ্রিজ করেছে এবং আইন প্রয়োগকারী সংস্থা ও অনচেইন সিকিউরিটি ফার্মগুলোর সঙ্গে কাজ শুরু করেছে। সিইও গ্রেসি চেন বলেন গ্রাহকদের ব্যালেন্স অক্ষত রয়েছে, কোল্ড ওয়ালেটগুলো অক্ষতই ছিল এবং বিটগেটের ৪৬৪ মিলিয়ন ডলারের বেশি ইউজার প্রোটেকশন ফান্ড পুরো ক্ষতিটা বহন করার মতো যথেষ্ট বড়।
বিটগেট হ্যাক কীভাবে ঘটল
বৃহস্পতিবার, বিটগেট প্রকাশ করে যে তাদের নিরাপত্তা সিস্টেম ২৪ সেপ্টেম্বর ১৮:৩১ UTC-এ তাদের কিছু হট ওয়ালেট থেকে অননুমোদিত ট্রান্সফার শনাক্ত করেছে। কয়েক মিনিটের মধ্যেই জরুরি প্রক্রিয়া সক্রিয় করা হয়, সন্দেহজনক ঠিকানাগুলো শনাক্ত করে রিপোর্ট করা হয়, এবং আইন প্রয়োগকারী সংস্থা ও ব্লকচেইন সিকিউরিটি ফার্মগুলোর সঙ্গে যোগাযোগ করা হয়।
ক্ষতির পরিমাণ ছিল উল্লেখযোগ্য। বিটগেটের অনুমান, প্রায় ৩৫১.৬ মিলিয়ন ডলার প্রভাবিত হয়েছে, তবে তারা বলে তাদের হট ও ওয়ার্ম ওয়ালেট স্তরের কেবল কিছু অংশ আপসড (compromised) হয়েছিল। কোম্পানিটি তিন স্তরের ওয়ালেট আর্কিটেকচার পরিচালনা করে এবং দাবি করে তাদের কোল্ড ওয়ালেট সম্পূর্ণ নিরাপদ রয়েছে। সতর্কতামূলক ব্যবস্থা হিসেবে পরবর্তীতে প্ল্যাটফর্মজুড়ে উত্তোলন স্থগিত করা হয়। ডিপোজিট ও ট্রেডিং চালু রয়েছে, এবং বিটগেট ব্যাখ্যা করেছে যে গ্রাহক অ্যাকাউন্ট ব্যালেন্সগুলো ব্যবহারকারীদের সম্পদ যথাযথভাবে প্রতিফলিত করতে থাকছে।
এই পার্থক্যটি গুরুত্বপূর্ণ, কারণ এক্সচেঞ্জটি কার্যত বলছে—এটি গ্রাহকদের উপর চাপানো ক্ষতি নয়, বরং কর্পোরেট ব্যালেন্স-শিটের ক্ষতি। চেন একাধিক X পোস্টে ব্যাখ্যা করেছেন যে গ্রাহকরা সম্পূর্ণভাবে ক্ষতিমুক্ত থাকবেন। এক্সচেঞ্জের প্রতিষ্ঠাতা বলেন, বিটগেটের ইউজার প্রোটেকশন ফান্ডে বর্তমানে ৪৬৪ মিলিয়ন ডলারের বেশি রয়েছে, ফলে ৩৫১.৬ মিলিয়ন ডলারের অনুমানকৃত ক্ষতি ফান্ডের ঘোষিত মূল্য থেকে প্রায় ১১২ মিলিয়ন ডলার কম। তাই এক্সচেঞ্জের বক্তব্য অনুযায়ী, পুরো ঘটনাটি ফান্ডের কভারেজের মধ্যেই পড়ে।
“আমরা এটা থেকে পালাব না,” বিটগেট তাদের অফিসিয়াল নোটিশে বলেছে, এবং প্রতিশ্রুতি দিয়েছে যে “প্রতিটি ডলার এবং প্রতিটি সিদ্ধান্তের” হিসাব দেওয়া হবে।
বিটগেট বলার আগেই ব্লকচেইনে সমস্যার আভাস দেখা গিয়েছিল
বিটগেট কোনো কিছু নিশ্চিত করার আগেই ব্লকচেইন পর্যবেক্ষকরা এক্সচেঞ্জ-লেবেলযুক্ত ওয়ালেট থেকে মিলিয়ন মিলিয়ন ডলার বেরিয়ে যেতে দেখছিলেন। প্রাথমিক চিত্রটি কেন্দ্রীভূত ছিল প্রায় ১৫০ মিলিয়ন থেকে ১৭০ মিলিয়নেরও বেশি ডলারের সম্পদ নতুন ঠিকানায় সরানোর ওপর। এটি এমন কারও আচরণ নয় যে সেরা এক্সিকিউশন খুঁজে বেড়াচ্ছে।
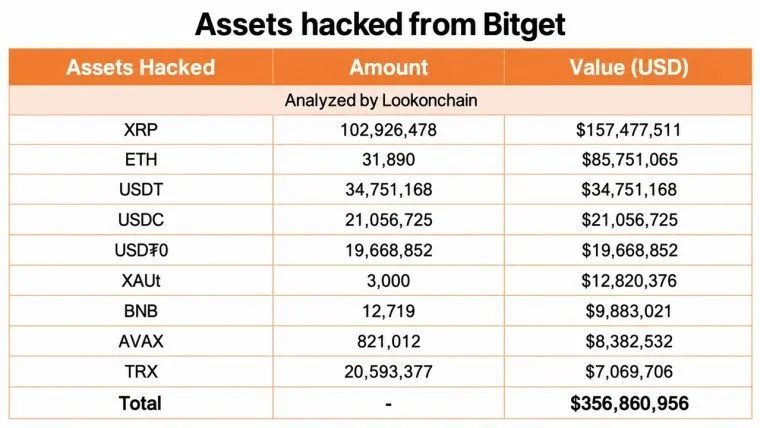
চিত্রটি বিস্তৃত হওয়ার সাথে সাথে অনচেইন গবেষকরা বিভিন্ন নেটওয়ার্কে সম্পদ ট্র্যাক করেন। লুকঅনচেইনের পরবর্তী হিসাব অনুযায়ী ছিল প্রায় ১০২.৯৩ মিলিয়ন XRP (মূল্য ১৫৭.৫ মিলিয়ন ডলার), ৩১,৮৯০ ETH (৮৫.৮ মিলিয়ন ডলার), ৩৪.৭৫ মিলিয়ন ডলার USDT, ২১.০৫ মিলিয়ন ডলার USDC, ১৯.৬৭ মিলিয়ন ডলার USDT0, ৩,০০০ XAUt, ১২,৭১৯ BNB, ৮২১,০১২ AVAX এবং ২০.৫৯ মিলিয়ন TRX।
Ethereum Virtual Machine-সামঞ্জস্যপূর্ণ নেটওয়ার্কগুলোর মাধ্যমে স্থানান্তরযোগ্য সম্পদের একটি বড় অংশ দ্রুত একত্রিত করে ethereum-এ রূপান্তর করা হয়। লুকঅনচেইনের অনুমান অনুযায়ী, সেই অংশটি শেষ পর্যন্ত প্রায় ৬৭,৯৮২ ETH-এ পৌঁছায়।
এই সংখ্যাটি এবং বিটগেটের ৩৫১.৬ মিলিয়ন ডলারের অনুমানের পার্থক্যটি গুরুত্বপূর্ণ। প্রায় ১৮৩ মিলিয়নের সংখ্যাটি অনচেইন ট্র্যাকারদের কাছে দৃশ্যমান একটি উল্লেখযোগ্য ক্লাস্টারকে ধরেছিল, যেখানে বিটগেটের সংখ্যাটি প্রভাবিত ইনফ্রাস্ট্রাকচার এবং অতিরিক্ত ব্লকচেইন (বিশেষ করে বিশাল XRP অবস্থানসহ) জুড়ে তাদের অ্যাকাউন্টিং প্রতিফলিত করে। অন্য কথায়, প্রথম ব্লকচেইন অ্যালার্ম এবং অনচেইন তদন্তকারীরা আগুনের একটা অংশ দেখেছিল, পুরো ভবনটা নয়।
বিটগেট বলছে তাদের প্রাইভেট কি চুরি হয়নি
ঘটনার সবচেয়ে গুরুত্বপূর্ণ অংশ হতে পারে বিকাশমান প্রযুক্তিগত চিত্রটি। পরবর্তী এক আপডেটে, চেন ব্যাখ্যা করেন যে বিটগেটের প্রাইভেট কি আপসড হয়নি। বরং, তার প্রাথমিক বর্ণনা অনুযায়ী, আক্রমণকারীরা এক্সচেঞ্জের ওয়ালেট ইনফ্রাস্ট্রাকচারের একটি গুরুত্বপূর্ণ ব্যাকএন্ড কম্পোনেন্টে অনুপ্রবেশ করে এবং বিটগেটের স্বাভাবিক অথরাইজেশন ও সাইনিং প্রক্রিয়ায় প্রবেশ করা ট্রান্স্যাকশন ডেটা জাল বা স্পুফ করতে সক্ষম হয়।

এটি কেবল প্রাইভেট কি চুরি করার তুলনায় সম্পূর্ণ ভিন্ন ধরনের আক্রমণকে নির্দেশ করবে। বিটগেটের বিবরণ নিশ্চিত হলে, যে সিস্টেমটি নির্ধারণ করে কী সাইন করা উচিত, সেটিকেই ম্যানিপুলেট করে এমন ট্রান্স্যাকশন অথরাইজ করানো হয়েছে যা কখনোই থাকা উচিত ছিল না। ফলে কি-গুলো প্রযুক্তিগতভাবে নিরাপদ থাকতে পারে, কিন্তু সেগুলোর কাছে নির্দেশনা পৌঁছানোর ইনফ্রাস্ট্রাকচার ব্যর্থ হয়েছে।
চেন বলেন আপসড অংশটি নিয়ন্ত্রণে আনা হয়েছে এবং আরও অননুমোদিত ট্রান্সফার এখন আর সম্ভব নয়। তবে তদন্ত সম্পূর্ণ না হওয়া পর্যন্ত বিটগেট আনুষ্ঠানিকভাবে চূড়ান্ত আক্রমণ ভেক্টর ঘোষণা করতে দ্বিধা করছে। এতে বহু প্রশ্ন অনুত্তরিত থেকে যায়। তদন্তকারীদের এখনও নির্ধারণ করতে হবে কীভাবে ব্যাকএন্ডে প্রবেশ করা হয়েছিল, আক্রমণকারীরা কী ধরনের প্রিভিলেজ পেয়েছিল, বিদ্যমান নিয়ন্ত্রণগুলো কেন লেনদেনগুলো প্রত্যাখ্যান করেনি, এবং অতিরিক্ত অথেনটিকেশন বা ট্রান্স্যাকশন-পলিসি সুরক্ষা ব্যবস্থা থাকলে তা কি এগুলো থামাতে পারত।
উত্তর কোরিয়ার লাজারাস গ্রুপ কি বিটগেটে হামলা করেছে?
এরপর আসে উত্তর কোরিয়া প্রসঙ্গ। চেনের লাইভ আপডেটের পর রিপোর্ট ও সামাজিক মাধ্যম পোস্টগুলো প্রাথমিক IP বা রাউটিং তথ্যকে এমন ইনফ্রাস্ট্রাকচার প্যাটার্নের সঙ্গে যুক্ত করেছে যা আগে উত্তর কোরিয়ান আক্রমণকারীদের সঙ্গে সম্পর্কিত বলে ধরা হয়। সেটি দ্রুত জল্পনা তৈরি করে যে লাজারাস গ্রুপ দায়ী হতে পারে। আপাতত, এটি ঠিক সেটাই: জল্পনা।
কাকতালীয় মিলগুলো উপেক্ষা করা কঠিন। উত্তর কোরিয়ার হ্যাকাররা, বিশেষ করে রাষ্ট্র-সমর্থিত লাজারাস গ্রুপ, ক্রিপ্টোর ইতিহাসের কিছু বৃহত্তম চুরির জন্য দোষারোপিত হয়েছে—সবচেয়ে উল্লেখযোগ্যভাবে ২০২৫ সালের ফেব্রুয়ারিতে প্রায় ১.৫ বিলিয়ন ডলারের Bybit লঙ্ঘন। তবে তদন্তকারীরা যতক্ষণ না প্রযুক্তিগত ইন্ডিকেটর, মানি লন্ডারিং প্যাটার্ন বা অন্য কোনো প্রমাণ প্রকাশ করছেন যা বিটগেটের আক্রমণকারীকে কোনো পরিচিত গ্রুপের সঙ্গে যুক্ত করে, ততক্ষণ লাজারাসকে সিদ্ধান্ত নয়, বরং একটি অনুমান হিসেবেই রাখা উচিত।
এখন বিটগেট ব্যবহারকারীদের কী হবে?
গ্রাহকদের জন্য তাৎক্ষণিক সমস্যা হলো উত্তোলন। বিটগেট তাদের নিরাপত্তা পর্যালোচনা চালানোর সময় এটি বন্ধই থাকবে। এক্সচেঞ্জটি বলছে তাদের টিমগুলো একই সাথে প্রভাবিত ইনফ্রাস্ট্রাকচার ঠিক করছে এবং উত্তোলন পুনরায় চালুর প্রস্তুতি নিচ্ছে, কিন্তু চেন এমন কোনো পুনরায় চালুর সময় বলতে অস্বীকার করেছেন যা তিনি নিশ্চিত করতে পারবেন না। ডিপোজিট ও ট্রেডিং চালু আছে।
প্রোটেকশন ফান্ডও এখন কঠোর পর্যবেক্ষণের মধ্যে। বিটগেট বলে তাদের ৪৬৪ মিলিয়ন ডলারের বেশি মূল্য অনুমানকৃত ক্ষতি স্বাচ্ছন্দ্যে কভার করে, যদিও এখন পর্যন্ত প্রকাশিত নোটিশগুলো ফান্ডের গঠন বা পৃথকীকরণ (segregation) সম্পর্কে স্বাধীন, রিয়েল-টাইম অডিটের সমান নয়।
রিকভারি (উদ্ধার) আরেকটি বিষয়। ফিয়াট-পেগড স্টেবলকয়েন যেমন USDT এবং USDC—সম্পদ শনাক্তযোগ্য থাকলে ইস্যুয়ার-নিয়ন্ত্রিত কন্ট্রাক্টের মাধ্যমে সম্ভাব্যভাবে ফ্রিজ করা যেতে পারে। নতুন ওয়ালেটে থাকা নেটিভ ethereum থামানো তুলনামূলকভাবে অনেক কঠিন, ফলে আক্রমণকারীর দ্রুত ETH-এ রূপান্তর বিশেষভাবে তাৎপর্যপূর্ণ।
চেন নিয়মিত কমিউনিটিকে আপডেট দিচ্ছেন, এবং তিনি জোর দিয়ে বলেছেন যে এক্সচেঞ্জটি ঘটনাটির পূর্ণ তদন্তে Mandiant এবং Slowmist-এর সাথে কাজ করছে। তিনি আবারও পুনরাবৃত্তি করেন যে “ইউজার ব্যালেন্স অক্ষত রয়েছে” এবং বলেন বিটগেটের ইউজার প্রোটেকশন ফান্ড লঙ্ঘনজনিত ক্ষতি কভার করবে। চেন আরও যোগ করেন, বিটগেট ওয়ালেট প্রভাবিত হয়নি কারণ এর সেলফ-কাস্টডিয়াল ইনফ্রাস্ট্রাকচার এক্সচেঞ্জ থেকে আলাদা।
এই ঘটনাটিকে বিটগেটের ২০২৫ সালের এপ্রিলের প্রায় ১০০ মিলিয়ন ডলারের মার্কেট-মেকিং, বট এবং আর্বিট্রাজ পর্বের সাথে গুলিয়ে ফেলা উচিত নয়। সেটি ছিল ভিন্ন প্রক্রিয়ার আলাদা একটি ঘটনা। পরবর্তী বড় প্রমাণটি সরাসরি বিটগেট থেকেই আসা উচিত। এক্সচেঞ্জটি ঘণ্টাভিত্তিক আপডেট এবং প্রাথমিক নোটিশের ২৪ ঘণ্টার মধ্যে একটি পূর্ণ ঘটনা রিপোর্ট দেওয়ার প্রতিশ্রুতি দিয়েছে—যার মধ্যে থাকবে রুট-কজ অ্যানালাইসিস এবং সংশোধনী পদক্ষেপ।
ততক্ষণ পর্যন্ত, তিনটি সংখ্যা বেশিরভাগ গল্প বলে দেয়: ৩৫১.৬ মিলিয়ন ডলার প্রভাবিত হয়েছে, এর পেছনে নাকি ৪৬৪ মিলিয়ন ডলারের বেশি দাঁড়িয়ে আছে, এবং বিটগেট ব্যবহারকারীরা উত্তোলন আবার অনলাইনে ফেরার অপেক্ষায় আছেন। চতুর্থ সংখ্যা—চুরি হওয়া ক্রিপ্টোর কতটা বাস্তবে উদ্ধার করা যাবে—তা এখনও কারও অনুমানের বিষয়।

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।