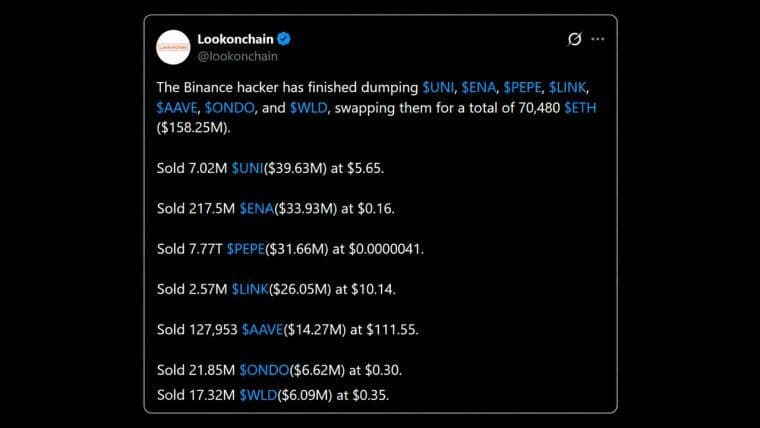
تنتشر على منصة «X» الادعاءات بأن عملية الاختراق التي تعرضت لها منصة «باينانس» بقيمة 6.3 مليار دولار كانت من تدبير داخلي، في الوقت الذي تؤجل فيه المنصة الإعلان عن نتائج «إثبات الاحتياطيات» حتى يوم الاثنين، 2 نوفمبر.
نظريات عن تلاعب داخلي في «بينانس» قبل تقارير الاحتياطيات الاثنين
بقلم

مشاركة
النقاط الرئيسية
- تقول «بينانس» إن نتائج «إثبات الاحتياطيات» ستصدر في 2 نوفمبر، بعد أن تعيد شراء آخر 20% من الأصول المسروقة.
- اكتسبت عدة منشورات تصف اختراق منصة «بينانس» بقيمة 6.3 مليار دولار بأنه عمل داخلي زخمًا على منصة «إكس».
- يجادل المتشككون بأن اللقطة التي ستُؤخذ في 2 نوفمبر بعد عملية إعادة الشراء لن تكشف عن الحجم الحقيقي للخسارة.
المشككون يشككون في توقيت التدقيق المقرر يوم الاثنين
تتركز الشكوك حول تسلسل الأحداث، حيث ذكرت «بينانس» في تحديثها الصادر في 30 أكتوبر أنها غطت حوالي 80% من الأصول المسروقة وما زالت تعمل على شراء الـ20% المتبقية. وقد خططت لإجراء لقطة أولية لإثبات الاحتياطيات في غضون 12 ساعة، على أن تكون النتائج جاهزة بحلول يوم الاثنين، 2 نوفمبر.
يهدف تقرير إثبات الاحتياطيات إلى إظهار أن البورصة تمتلك أصولًا كافية لدعم رصيد كل عميل، لكن النقاد يجادلون بأن إجراءه بعد عملية إعادة الشراء يخفي حجم الفجوة في المقام الأول.
وبعد ذلك، وصف المتداول الشهير «Financelancelot» الاختراق بأنه «عمل داخلي تمامًا»، متسائلاً عن كيفية حصول المهاجم على الصلاحيات الصحيحة من بين احتمالات لا حصر لها.
وفي الوقت نفسه، زعم شخص آخر أن «باينانس» «دبرت عملية الاختراق» للتغطية على أزمة سيولة، مجادلاً بأنه لا يمكن لجهاز كمبيوتر محمول واحد تم اختراقه أن يوقع معاملات عبر عشر سلاسل بلوكشين في غضون 20 دقيقة، وقارن الوضع بـ«إف تي إكس» قبل انهيارها.
وأخيرًا، أشار المتداول الشهير في سولانا (Solana) أنسيم (Ansem) إلى انهيار التصفية الذي حدث في 10 أكتوبر 2025، قبل أن يصرح قائلاً:
لقد فقدت ثقتي في «بينانس». وهناك 10/10 جديد يتشكل ببطء.
ومع ذلك، يجب توضيح أن أياً من الادعاءات المذكورة أعلاه لا تستند إلى أدلة دامغة، وقد نشرت Bitcoin.com News سابقًا تقريرًا حول كيفية تشكيك المحققين في سلسلة الكتل في أجزاء من التفسير الأولي لـ Binance، الذي ركز على جهاز كمبيوتر محمول تم اختراقه.
ما تظهره التحليلات الجنائية فعليًا
يشير المحققون إلى وجود مهاجم خارجي، بينما يوضحون أيضًا سبب ظهور قصة الكمبيوتر المحمول غير مكتملة. وعزت شركة TRM Labs المتخصصة في استخبارات البلوكشين السرقة إلى مجموعة القرصنة الكورية الشمالية «Tradertraitor»، وكتبت: «نصدر هذا الحكم بثقة عالية».
واتفقت TRM على أن تفسير التصيد الاحتيالي «يغطي شبكة إيثريوم ويترك السلاسل الأخرى دون تفسير». وتشير تقييماتها إلى أن المهاجم ربما سيطر على نظام التوقيع الخاص بالمحفظة الساخنة لـ Binance، والذي يمكنه التوقيع عبر السلاسل المختلفة.
كما وجدت TRM أن الاستعدادات بدأت قبل 36 ساعة على الأقل من خلال عمليات سحب عبر Tornado Cash، وأن المهاجم جرب الكود على محافظ تجريبية قبل مهاجمة Binance. غادرت معظم الأموال عبر عشر سلاسل في حوالي 20 دقيقة بدءًا من الساعة 20:05 بالتوقيت العالمي المنسق (UTC).
ومنذ ذلك الحين، تجاوزت «بينانس» نظرية الكمبيوتر المحمول، وأعلنت أنها عثرت على نقاط اختراق إضافية و«لا توجد أدلة على تسرب المفاتيح الخاصة للمحافظ». وقال ريتشارد تنغ، الرئيس التنفيذي المشارك، إن المحفظة الساخنة الخاصة بـ«بينانس» هي الوحيدة التي تعرضت للاختراق، وأن أموال العملاء لم تتأثر.
لا يشارك الجميع TRM يقينها بشأن تحديد المسؤولية، حيث قالت شركة Elliptic المتخصصة في الامتثال للعملات المشفرة إن الجهات المرتبطة بكوريا الشمالية هي على الأرجح المسؤولة، لكن «لم تؤكد أي حكومة أو وكالة إنفاذ قانون حتى الآن المسؤولية».
يوم الاثنين هو الاختبار الحقيقي
صرحت «بينانس» بأن عمليات السحب ستبدأ في العودة على مراحل في غضون حوالي 34 ساعة، يليها تقرير الاحتياطيات وتحليل تقني شامل للحادث. وستحدد هذه الإفصاحات ما إذا كانت التكهنات حول وجود متورطين من الداخل ستتلاشى أم ستكتسب زخماً.

تربط شركتا TRM Labs وZachXBT عملية الاختراق التي تعرضت لها منصة «باينانس» بقيمة 6.3 مليار دولار بوحدة «Tradertraitor» الكورية الشمالية المرتبطة بمجموعة «لازاروس».
اقرأ الآن: TRM Labs وZachXBT ينسبان اختراق «بينانس» إلى «لازاروس» الكورية الشمالية

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمShiraz JagatiCrypto Reporter
شيراز صحفي ومحلل غطّى عمله مجال الأصول الرقمية والتطورات المتعلقة بتقنية البلوك تشين منذ عام 2016.