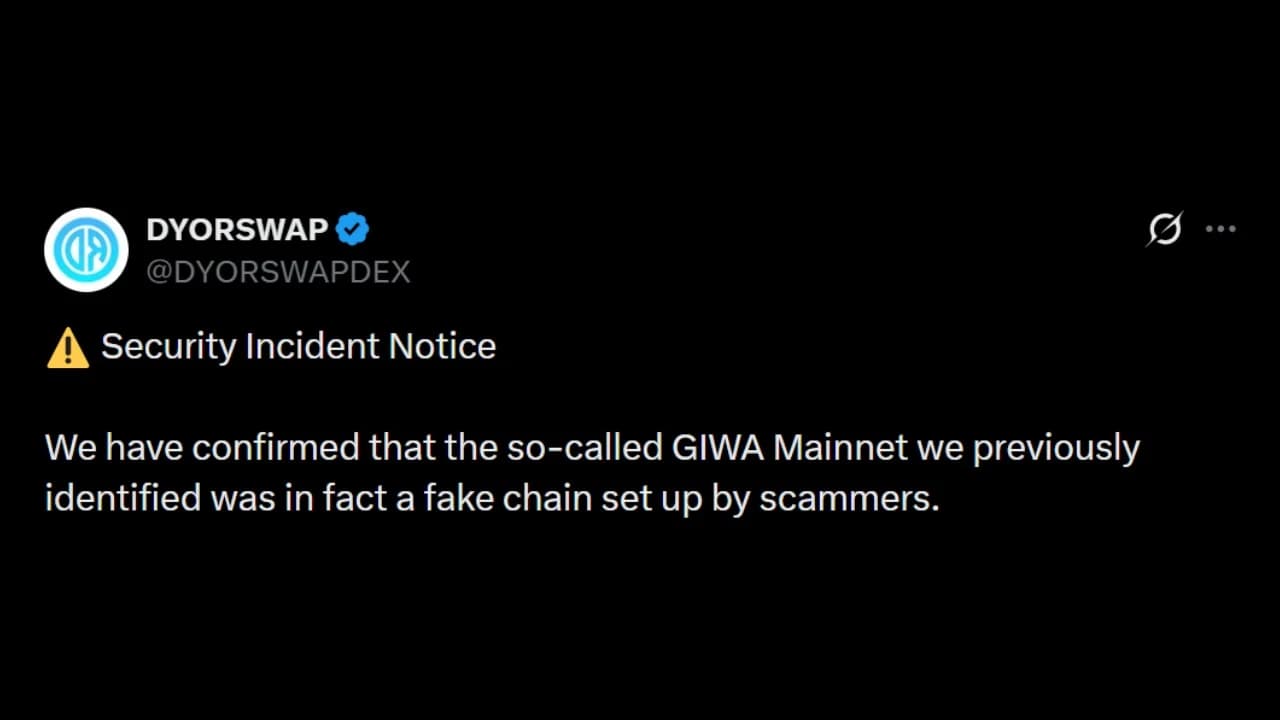
أطلقت مجموعة مجهولة من الجهات الخبيثة سلسلة L2 مزيفة تنتحل صفة مشروع «Giwa»، وهو مشروع مدعوم من منصة «Upbit»، وقد كشفت عن ذلك منصة «DYORSWAP»، وهي بورصة لامركزية متعددة السلاسل. وقد فُقد أكثر من 760 ETH تم نقلها إلى تلك السلسلة، وأعلنت «DYORSWAP» عن بدء إجراءات تعويض للمستخدمين المتضررين.
محتالون يطلقون شبكة L2 مزيفة لعملة الإيثيريوم لسرقة 2 مليون دولار من متداولي العملات المشفرة
بقلم

مشاركة
النقاط الرئيسية
- استنزفت سلسلة GIWA المزيفة من Ethereum L2 مبلغ 766 ETH (أكثر من 2 مليون دولار) من 1,335 مستخدمًا قاموا بتحويل أموالهم عبر الجسور.
- نشر المحتالون سلسلة مزيفة معقدة مزودة بجسور تعمل بشكل سليم، مما أدى في البداية إلى خداع DYORSWAP.
- تقوم DYORSWAP بالتحقيق في عملية الاحتيال وتقوم برد الأموال للمستخدمين، لكنها تواجه ردود فعل سلبية لسمحها بحدوث ذلك.
مخطط نشر سلسلة Giwa L2 المزيفة يتسبب في خسائر تزيد عن 760 ETH
تم الإبلاغ لأول مرة عن مخطط جديد متطور يتضمن إطلاق حل إيثريوم L2 مزيف، مما أثر على أكثر من ألف مستخدم قاموا بتحويل أموالهم إلى السلسلة.
تم تحديد السلسلة، التي استخدمت الرقم 9134 كمعرف السلسلة (Chain ID)، من قبل DYORSWAP، وهي منصة تداول لامركزية متعددة السلاسل (DEX)، على أنها الشبكة الرئيسية لـ GIWA، وهو مشروع مدعوم من Upbit في البداية، مما دفع المستخدمين الأوائل إلى نقل أموالهم بسرعة إلى السلسلة للاستفادة من الفرص المالية التالية.
في البداية، ادعى البعض أن عملية الاحتيال اقتصرت على أخذ عنوان ETH عادي ونشره على أنه سلسلة L2. ومع ذلك، شددت DYORSWAP في تقريرها الرسمي على أن الأمر لم يكن كذلك، حيث تضمن نشر السلسلة بنية تحتية على غرار مكدس OP، وجسر، وبرنامج تجميع، مما يشير إلى درجة أكبر من التعقيد.
تم تنفيذ عملية السرقة بعد أن قام أكثر من 1,335 عنوانًا بتحويل الأموال إلى العقد، حيث تم استنزاف ما يقارب 766.25 ETH من هؤلاء المستخدمين، بقيمة تزيد عن 2 مليون دولار في وقت كتابة هذا التقرير.
قبل استنزاف الأموال، رصدت DYORSWAP حركة حقيقية في السلسلة المزيفة، حيث كانت معاملات المستخدمين — بما في ذلك عمليات الشراء والبيع وإطلاق الرموز — تتم في الوقت الفعلي.
وأعلنت DYORSWAP بعد اكتشاف استنزاف أموال المستخدمين: "حتى إشعار آخر، لا تستخدموا أي RPC أو جسر أو عقد غير رسمي لشبكة GIWA الرئيسية، ولا ترسلوا أموالًا إلى أي عناوين ذات صلة".
ومع ذلك، مع وقوع الحادث، أوضح مشروع Giwa الحقيقي أنه لم يقم بإطلاق شبكته الرئيسية سراً. وأوضحت Giwa على وسائل التواصل الاجتماعي: «شبكتنا الرئيسية ليست قيد التشغيل حاليًا. وأي منشورات تدعي أن لديها معلومات عن RPC لشبكة GIWA الرئيسية هي غير صحيحة».
ورغم نفي DYORSWAP مسؤوليتها المباشرة عن الهجوم، قائلًا إن الأموال تم استنزافها من السلسلة المزيفة، فقد بدأت في إجراءات تعويض المستخدمين المتضررين، مدعيةً أنها وزعت بالفعل أكثر من 200 ETH من أموالها الخاصة.
وأكدت DYORSWAP أنها ستواصل التحقيق وإعادة بناء سجل معاملات السلسلة المزيفة بالكامل لتحديد عناوين المهاجمين وتعقبها.
ومع ذلك، انتقد المستخدمون نهج DYORSWAP، بحجة أنه لولا مشاركتهم، لما لاحظ أحد إطلاق السلسلة أو نقل الأموال إليها، ووصفوا الأمر بأنه عملية احتيال قائمة على الهندسة الاجتماعية.
ويأتي مخطط إطلاق شبكة Giwa الرئيسية المزيفة في أعقاب سلسلة من الحوادث الأمنية التي استهدفت كل من المنصات اللامركزية والمركزية، مما يبقي حاملي العملات المشفرة في حالة تأهب مستمر.

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.