أصدرت LNbits، محفظة شبكة Lightning ومنصة الدفع مفتوحة المصدر، تحذيرًا طارئًا بالإغلاق يوم الأحد 8 نوفمبر 2026، بعد ورود تقارير عن عدة اختراقات أمنية. وصدرت تعليمات للمشغلين بفصل خوادمهم عن الإنترنت فورًا، بينما كان المطورون يعملون على إعداد تصحيحات حاسمة للتصدي للهجمات الجارية.
مخاوف أمنية بشبكة Lightning Network تُوقف خوادم LNbits
بقلم

مشاركة
النقاط الرئيسية
- حثت LNbits جميع مشغلي الخوادم على إيقاف تشغيلها فورًا عقب موجة من الهجمات التي تم الإبلاغ عنها في 8 نوفمبر.
- أبلغ أحد مشغلي Bittipbot عن خسارة 2,285,545 ساتوشي بعد أن أنشأ المهاجمون حسابات غير مصرح بها.
- يتوقع المطورون إصدار تصحيحات أمنية في غضون 24 إلى 48 ساعة، بينما تظل الخدمة المستضافة من LNbits معلقة.
LNbits تدق ناقوس الخطر مع تزايد هجمات شبكة Lightning Network
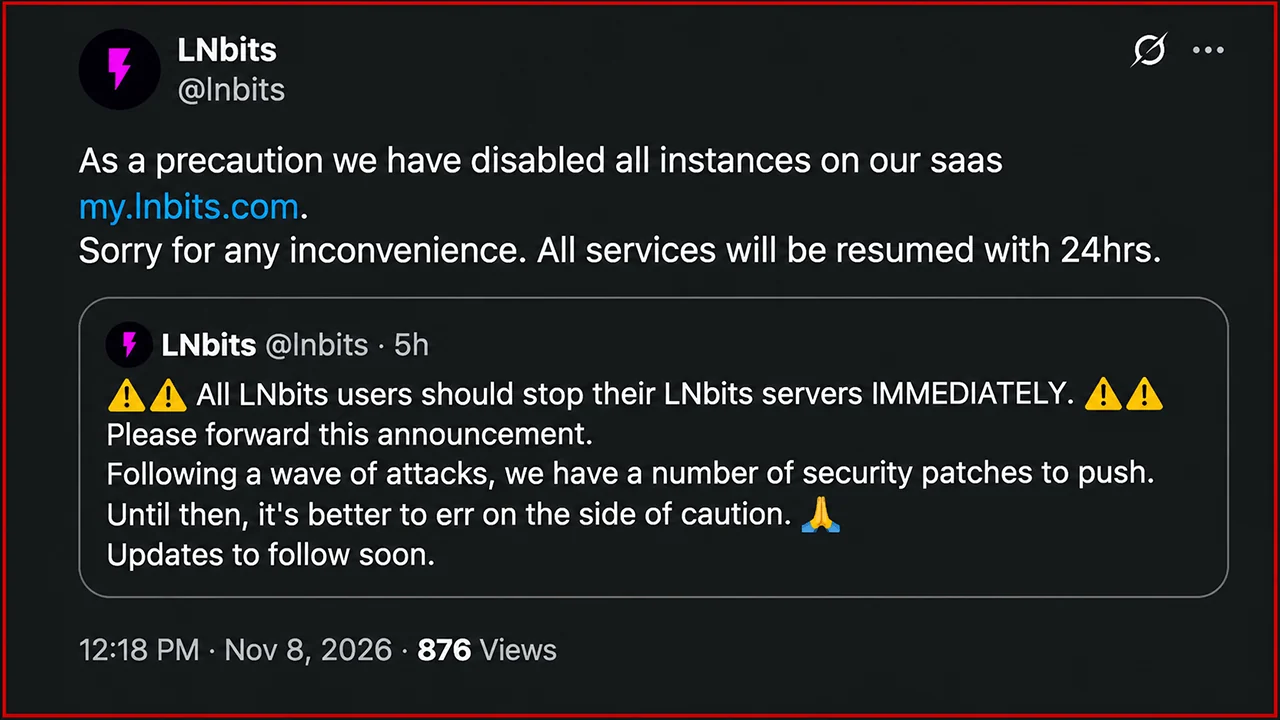
وصل التحذير الأمني في حوالي الساعة 13:56 بالتوقيت العالمي المنسق (UTC) يوم 8 نوفمبر، عندما نشرت LNbits إعلانًا عاجلًا بشكل غير معتاد عبر حسابها الرسمي على X. وبدلاً من نصح المشغلين بتثبيت التحديث في الوقت الذي يناسبهم، دعا المطورون إلى الإغلاق الفوري لجميع المثيلات قيد التشغيل.
وذكر حساب LNbits على X ما يلي:
«يجب على جميع مستخدمي LNbits إيقاف خوادم LNbits الخاصة بهم على الفور. يرجى إعادة نشر هذا الإعلان. في أعقاب موجة من الهجمات، لدينا عدد من التصحيحات الأمنية التي يجب نشرها. حتى ذلك الحين، من الأفضل توخي الحذر. ستصدر التحديثات قريبًا.»
وأكد المساهم الرئيسي بن آرك هذا التوجيه، موضحًا أن المطورين يتوقعون أن تصبح التصحيحات متاحة في غضون 24 إلى 48 ساعة. كما شجع أعضاء المجتمع على تداول التحذير إلى أي شخص يشغل البنية التحتية لـ LNbits.
كانت المشكلة قد ظهرت في وقت سابق. في حوالي الساعة 12:33 بالتوقيت العالمي المنسق (UTC)، نصحت LNbits المشغلين الذين يستخدمون ملحق Paywall الخاص بها بتعطيل الميزة على الفور بينما كان المطورون يحققون في ثغرة أمنية محتملة. وأشار التحذير اللاحق بإيقاف تشغيل النظام بالكامل إلى أن المخاوف الأمنية امتدت إلى ما هو أبعد من ملحق واحد.
كما علقت LNbits المثيلات التي تعمل عبر خدمتها المستضافة، my.lnbits.com، حيث أشار المطورون إلى أن العمليات قد تستأنف في غضون 24 ساعة بمجرد تنفيذ الإصلاحات اللازمة.
المهاجمون يستنزفون أموال Lightning بينما يعد المشغل بالتعويض
تضمنت إحدى الحوادث الموثقة المشغل الهولندي كيفن رافينسبيرغ، الذي تدعم مثيل LNbits الخاص به خدمة Bittipbot، وهي خدمة إكراميات قائمة على Telegram.
ووفقًا لرافنسبيرغ، أنشأ المهاجمون حسابات جديدة وسحبوا 2,285,545 ساتوشي بين الساعة 9:22 صباحًا و2 مساءً بتوقيت غرينتش يوم 8 نوفمبر. ويبلغ المبلغ المسروق ما يعادل حوالي 0.02285545 بيتكوين. وتعهد رافينسبيرغ بتعويض مستخدمي Bittipbot المتضررين شخصياً، على الرغم من أن الوصول إلى الأموال سيظل مقيداً حتى يعالج المطورون الثغرات الأمنية.
تثير الأحداث المبلغ عنها تساؤلات مقلقة حول آليات إدارة الحسابات والتفويض في LNbits. ومع ذلك، لم يحدد المحققون علناً الثغرة الأمنية المحددة المسؤولة عن عمليات السحب غير المصرح بها.
تعمل LNbits كنظام دفع معياري متصل بمصادر تمويل شبكة Lightning، بما في ذلك LND وCore Lightning. وتدعم بنيتها المحافظ المنفصلة، وواجهات برمجة التطبيقات، ومحطات الدفع، وخدمات الإكراميات، والعديد من الإضافات الاختيارية.
وتؤدي هذه المرونة أيضًا إلى ظهور مكونات برمجية إضافية تتطلب مراقبة أمنية، لا سيما عندما تكون التثبيتات متاحة عبر الإنترنت العام.
مشاكل أمن شبكة Lightning تتجاوز LNbits
تأتي هذه الحالة الطارئة في أعقاب عام صعب بالنسبة للبنية التحتية لشبكة Lightning Network، حيث واجه المطورون ثغرات أمنية في العديد من التطبيقات البارزة، بما في ذلك Core Lightning وLightning Development Kit (LDK) وEclair.
في أغسطس، واجه القائمون على صيانة Core Lightning العديد من التقارير عن الثغرات الأمنية المدعومة بالذكاء الاصطناعي، وكشفت العديد منها عن مشاكل أمنية حقيقية. وأوصى المطورون باتخاذ احتياطات طارئة أثناء إعداد الإصلاحات، وأفادت التقارير بأن حوالي 22% من عقد Core Lightning انقطعت عن الشبكة خلال فترة التعطل.
وشهد شهرا سبتمبر وأكتوبر إصدارات أمنية إضافية تعالج هجمات رفض الخدمة، ونقاط الضعف في إغلاق القنوات، ومشاكل توقيع المعاملات، والخسائر المحتملة للأموال.
قام مطورو LDK بإصلاح ثغرة أمنية مقلقة بشكل خاص تتعلق بإعادة الاتصال، والتي كان من الممكن أن تدفع العقد المتأثرة إلى توقيع معاملات التزام متضاربة. وفي الوقت نفسه، أصدر Core Lightning تحديثات متتالية تعالج استنفاد الذاكرة، ونقاط الضعف في إدارة القنوات، وعيوب أمنية أخرى.
وكانت LNbits قد خضعت بالفعل لفحص أمني في وقت سابق من عام 2026. وقد كشفت مراجعة خارجية أجرتها V12 عن ثغرة في تجاوز ذاكرة التخزين المؤقت للمصادقة ونقطة ضعف في تكامل Paypal، وقد تم تصحيح كلاهما، حسبما ورد، في الإصدار 1.6.0. ولا توجد حاليًا أي صلة مؤكدة بين تلك العيوب التي تم إصلاحها سابقًا وهجمات يوم الأحد.
هل يمكن لمشغلي شبكة Lightning استئناف الخدمة بأمان؟
في الوقت الحالي، يواجه مشغلو LNbits تعليمات واضحة: إبقاء البنية التحتية المتأثرة غير متصلة بالإنترنت حتى يقوم المطورون بإصدار التصحيحات الأمنية اللازمة والتحقق منها. وتتمثل الأولوية الفورية للمشروع في احتواء أي عمليات سحب غير مصرح بها أخرى، وتحديد المكونات المخترقة، واستعادة الخدمات دون تعريض أموال إضافية للخطر.
ويمتد القلق الأوسع نطاقًا إلى ما هو أبعد من منصة محفظة واحدة. فغالبًا ما تجمع تطبيقات Lightning بين البنية التحتية للدفع وأنظمة المصادقة وملحقات الجهات الخارجية، مما يعني أن نقاط الضعف خارج بروتوكول الدفع الأساسي لا تزال قادرة على تعريض المستخدمين لخسائر مالية.
تُظهر حالة الطوارئ التي وقعت يوم الأحد فارقًا مستمرًا في أمن العملات المشفرة: فشبكة الدفع العاملة لا تضمن سلامة كل تطبيق مبني عليها. بالنسبة لـ LNbits، قد تكون استعادة الخدمة أسهل من تحديد الطريقة الدقيقة التي اخترق بها المهاجمون دفاعاتها.
علاوة على ذلك، وفقًا لإحصائيات newhedge.io، فقدت شبكة Lightning Network منذ أواخر يوليو أكثر من 1,100 BTC من سعتها، لتتراجع إلى المستويات التي سُجلت آخر مرة في منتصف عام 2022.
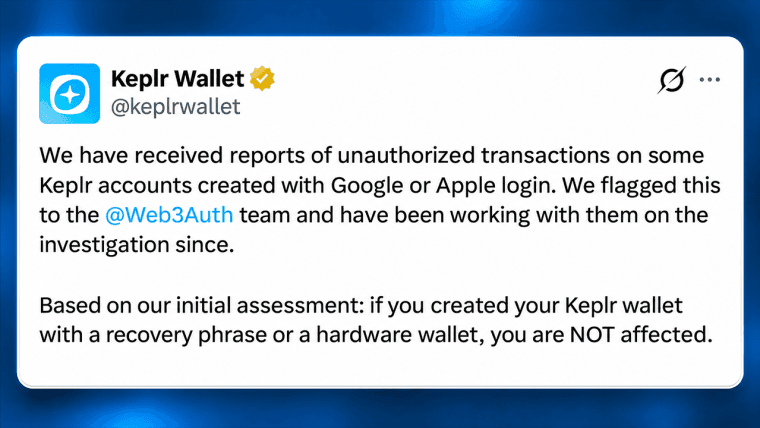
توقف «كيبلر» خدمة تسجيل الدخول عبر حسابات «جوجل» و«آبل» بعد أن تسبب ثغرة أمنية في «Web3Auth» في إجراء تحويلات بقيمة 6 ملايين دولار وعمليات استعادة طارئة للمحافظ.
اقرأ الآن: اختراق محفظة «كيبلر» يسبب تحويلات بـ6 ملايين دولار عبر «كوزموس»

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمJamie RedmanNews Lead
جيمي ريدمان هو رئيس الأخبار في Bitcoin.com News وصحفي في مجال التكنولوجيا المالية مقيم في ولاية ماساتشوستس.