بدأ الاختراق الأمني الذي تعرضت له منصة Bitget بقيمة 351.6 مليون دولار كسلسلة من المعاملات الغريبة على البلوكشين، وسرعان ما أصبح أحد أكبر الحوادث المؤكدة التي شهدتها منصات تداول العملات المشفرة المركزية في عام 2026. ما بدا في البداية على أنه ما لا يقل عن 150 إلى 170 مليون دولار تتدفق من المحافظ التي تحمل علامة Bitget، تحول في النهاية إلى مبلغ يبلغ ضعف ذلك تقريبًا، شمل عملات XRP وإيثريوم والعملات المستقرة والذهب المرموز والعديد من الأصول الرقمية الأخرى.
كل ما نعرفه عن الاختراق الضخم الذي تعرضت له منصة Bitget بقيمة 351 مليون دولار
بقلم

مشاركة
النقاط الرئيسية
- اكتشفت Bitget الخرق البالغ 351.6 مليون دولار في الساعة 18:31 بالتوقيت العالمي المنسق (UTC) يوم 24 سبتمبر، وقامت بوقف عمليات السحب.
- تقول جراسي تشين إن صندوق الحماية التابع لـ Bitget الذي يزيد عن 464 مليون دولار قادر على تغطية الخسارة البالغة 351.6 مليون دولار بالكامل.
- تقول Bitget إن المفاتيح الخاصة لم تُسرق، ومن المقرر إصدار تقرير تقني كامل في غضون 24 ساعة.
أكدت البورصة حدوث الاختراق، وجمدت عمليات السحب، وبدأت العمل مع سلطات إنفاذ القانون وشركات الأمن على السلسلة. تقول الرئيسة التنفيذية جراسي تشين إن أرصدة العملاء لا تزال سليمة، وأن المحافظ الباردة لم تتأثر، وأن صندوق حماية المستخدمين التابع لـ Bitget الذي يزيد عن 464 مليون دولار كبير بما يكفي لتغطية الخسارة بالكامل.
كيف وقعت عملية الاختراق التي تعرضت لها Bitget
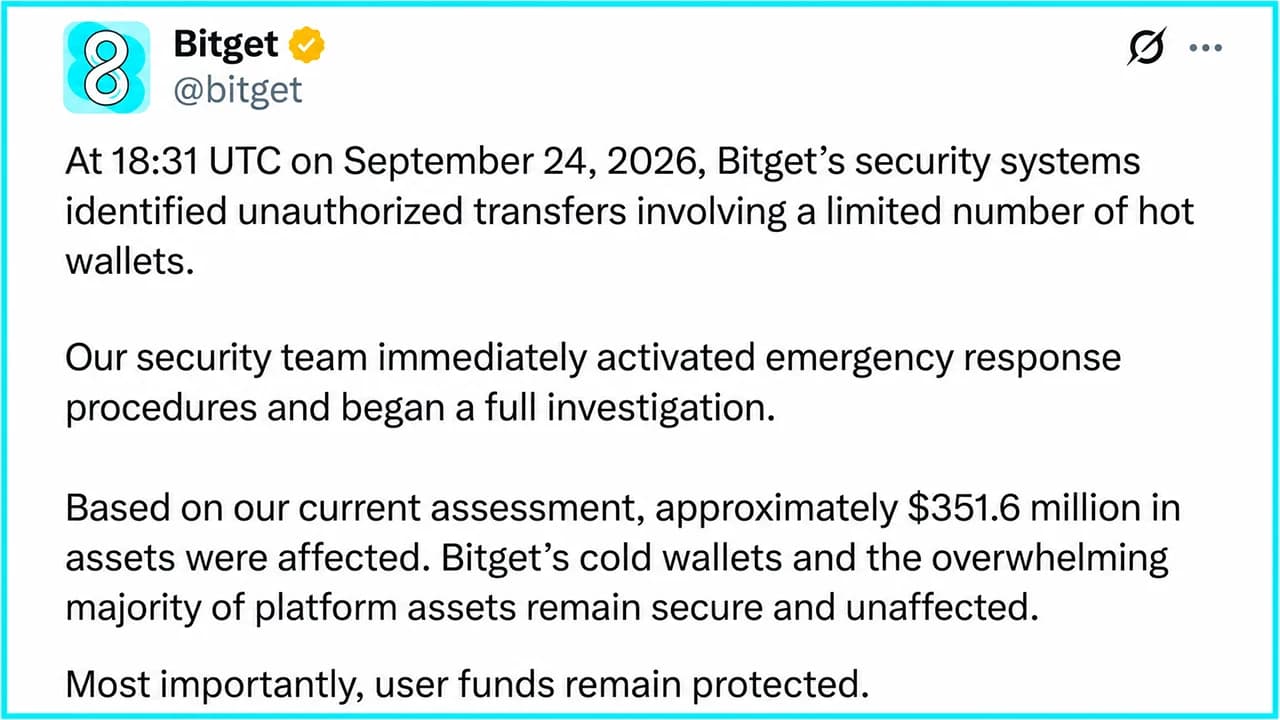
يوم الخميس، كشفت Bitget أن أنظمتها الأمنية رصدت تحويلات غير مصرح بها من بعض محافظها الساخنة في الساعة 18:31 بالتوقيت العالمي المنسق (UTC) يوم 24 سبتمبر. تم تفعيل إجراءات الطوارئ في غضون دقائق، وتم تحديد العناوين المشبوهة والإبلاغ عنها، كما تم الاتصال بسلطات إنفاذ القانون وشركات أمن البلوكشين.
كانت الخسائر جسيمة. تقدر Bitget أن المبلغ المتضرر يبلغ حوالي 351.6 مليون دولار، لكنها تؤكد أن الاختراق لم يشمل سوى أجزاء من طبقات المحافظ الساخنة وشبه الساخنة. تعمل الشركة بنظام محافظ ثلاثي المستويات وتؤكد أن محافظها الباردة لا تزال آمنة تمامًا. تم بعد ذلك تعليق عمليات السحب عبر المنصة كإجراء احترازي. لا تزال عمليات الإيداع والتداول جارية، في حين أوضحت Bitget أن أرصدة حسابات العملاء لا تزال تعكس أصول المستخدمين بدقة.
هذا التمييز مهم لأن البورصة تقول فعليًّا إن هذه خسارة في الميزانية العمومية للشركة وليست خسارة تنوي تحميلها على العملاء. أوضح تشين في عدة منشورات على X أن العملاء سيحافظون على أموالهم كاملة. وقال مؤسس البورصة إن صندوق حماية المستخدمين التابع لـ Bitget يمتلك حالياً أكثر من 464 مليون دولار، مما يجعل الخسارة المقدرة البالغة 351.6 مليون دولار أقل بنحو 112 مليون دولار من القيمة المعلنة للصندوق. وتقول البورصة إن الحادث برمته، بالتالي، يقع ضمن نطاق تغطية الصندوق.
وقالت Bitget في إعلانها الرسمي: «لن نهرب من هذا»، ووعدت بأن «كل دولار وكل قرار» سيتم حسابه.
لاحظت شبكة البلوكشين وجود مشكلة قبل أن تتحدث Bitget
قبل أن تؤكد Bitget أي شيء، كان مراقبو البلوكشين يراقبون تدفق ملايين الدولارات من المحافظ المرتبطة بالبورصة. ركزت الصورة الأولية على أصول تتراوح قيمتها بين 150 مليون دولار وأكثر من 170 مليون دولار يتم تحويلها إلى عناوين جديدة. وهذا ليس سلوك شخص يبحث عن أفضل سعر للتنفيذ.
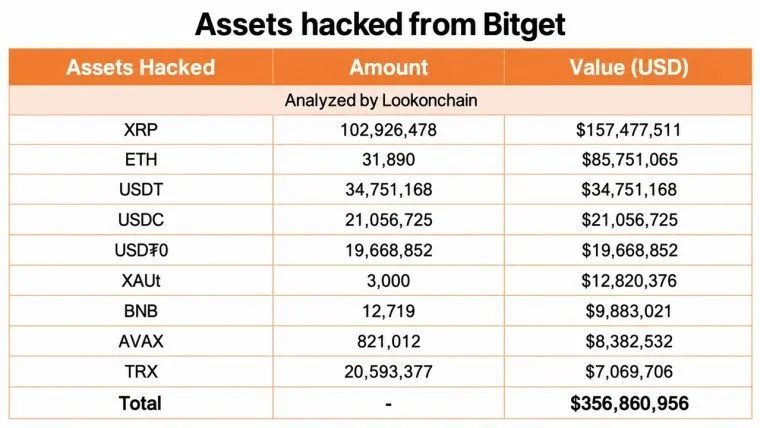
مع اتساع نطاق الصورة، قام باحثو السلسلة بتتبع الأصول عبر عدة شبكات. تضمنت الحصيلة اللاحقة لـ Lookonchain ما يقارب 102.93 مليون XRP بقيمة 157.5 مليون دولار، و31,890 ETH بقيمة 85.8 مليون دولار، و34.75 مليون دولار من USDT، و21.05 مليون دولار من USDC، و19.67 مليون دولار من USDT0، و3,000 من XAUt، و12,719 من BNB، و821,012 من AVAX، و20.59 مليون من TRX.
تم تجميع جزء كبير من الأصول القابلة للنقل عبر الشبكات المتوافقة مع آلة إيثريوم الافتراضية (EVM) وتحويلها بسرعة إلى إيثريوم. وقدرت Lookonchain أن هذا المكون وصل في النهاية إلى ما يقارب 67,982 ETH.
الفرق بين هذا الرقم وتقدير Bitget البالغ 351.6 مليون دولار مهم. فقد شمل الرقم البالغ حوالي 183 مليون دولار مجموعة بارزة كانت مرئية لمتتبعي السلسلة، بينما يعكس رقم Bitget حساباتها عبر البنية التحتية المتأثرة وسلاسل الكتل الإضافية، بما في ذلك المركز الضخم في XRP. بعبارة أخرى، رصدت الإنذارات الأولى الخاصة بسلسلة الكتل والمحققون على السلسلة جزءًا من الحريق، وليس المبنى بأكمله.
تقول Bitget إن مفاتيحها الخاصة لم تُسرق
قد تكون الصورة التقنية المتطورة هي الجزء الأكثر أهمية في هذا الحادث. في تحديث لاحق، أوضحت تشين أن المفاتيح الخاصة لـ Bitget لم تتعرض للاختراق. بدلاً من ذلك، ووفقًا لوصفها الأولي، اخترق المهاجمون مكونًا خلفيًا حاسمًا ضمن البنية التحتية لمحفظة البورصة وتمكنوا من تزوير أو انتحال بيانات المعاملات التي دخلت عملية التفويض والتوقيع العادية لـ Bitget.

وهذا يمثل هجومًا مختلفًا تمامًا عن مجرد سرقة مفتاح خاص. إذا تم تأكيد رواية Bitget، فإن النظام المصمم لتحديد ما يجب توقيعه قد تم التلاعب به لترخيص معاملات ما كان ينبغي أن تحدث أبدًا. وبالتالي، يمكن أن تظل المفاتيح آمنة من الناحية التقنية بينما فشلت البنية التحتية التي تزودها بالتعليمات.
وقالت تشين إن الاختراق تم احتواؤه ولم يعد من الممكن إجراء المزيد من التحويلات غير المصرح بها. ومع ذلك، لم تصل Bitget بعد إلى حد الإعلان رسميًا عن مسار الهجوم النهائي حتى اكتمال التحقيق. وهذا يترك الكثير من الأسئلة دون إجابة. لا يزال على المحققين تحديد كيفية اختراق النظام الخلفي، والامتيازات التي حصل عليها المهاجمون، وأسباب عدم رفض الضوابط الحالية لهذه المعاملات، وما إذا كان من الممكن إيقافها من خلال إجراءات مصادقة إضافية أو إجراءات وقائية تتعلق بسياسة المعاملات.
هل هاجمت مجموعة «لازاروس» الكورية الشمالية منصة «بيتجيت»؟
ثم هناك مسألة كوريا الشمالية. فقد ربطت التقارير ومنشورات وسائل التواصل الاجتماعي التي أعقبت تحديث تشين المباشر معلومات IP الأولية أو معلومات التوجيه بأنماط البنية التحتية التي سبق ربطها بمهاجمين كوريين شماليين. وأدى ذلك سريعًا إلى ظهور تكهنات بأن مجموعة «لازاروس» قد تكون مسؤولة عن الهجوم. وفي الوقت الحالي، هذا هو بالضبط ما هو عليه: مجرد تكهنات.
من المستحيل تجاهل هذه الصدف. فقد تم إلقاء اللوم على قراصنة كوريين شماليين، ولا سيما مجموعة «لازاروس» التي تمولها الدولة، في بعض أكبر عمليات السرقة في مجال العملات المشفرة، وأبرزها اختراق منصة «بيبيت» (Bybit) الذي بلغت خسائره حوالي 1.5 مليار دولار في فبراير 2025. ومع ذلك، إلى أن ينشر المحققون المؤشرات الفنية أو أنماط غسل الأموال أو أي أدلة أخرى تربط مهاجم «بيتجيت» بمجموعة معروفة، يجب أن تظل مجموعة «لازاروس» مجرد فرضية وليست استنتاجًا.
ماذا سيحدث لمستخدمي «بيتجيت» الآن؟
بالنسبة للعملاء، فإن المشكلة المباشرة هي عمليات السحب. فهي لا تزال معطلة بينما تجري Bitget مراجعتها الأمنية. وتقول البورصة إن فرقها تعمل في الوقت نفسه على إصلاح البنية التحتية المتضررة والاستعداد لاستئناف عمليات السحب، لكن تشن رفضت تحديد موعد لإعادة فتح الخدمة لأنها لا تستطيع ضمانه. ولا تزال عمليات الإيداع والتداول متاحة.
كما أصبح صندوق الحماية الآن تحت المجهر. تقول Bitget إن قيمته التي تزيد عن 464 مليون دولار تغطي الخسارة المقدرة بسهولة، على الرغم من أن الإشعارات الصادرة حتى الآن لا ترقى إلى مستوى تدقيق مستقل وفي الوقت الفعلي لتكوين الصندوق أو فصل أصوله.
أما مسألة استرداد الأموال فهي مسألة أخرى. فالعملات المستقرة المرتبطة بالعملات التقليدية، مثل USDT وUSDC، يمكن تجميدها من خلال العقود التي يتحكم فيها المُصدر عندما تظل الأصول قابلة للتعريف. أما عملة الإيثيريوم الأصلية الموجودة في محافظ جديدة، فمن الصعب جدًا إيقافها، مما يجعل التحويل السريع للمهاجم إلى ETH أمرًا ذا أهمية خاصة.
تقوم تشين بإطلاع المجتمع بانتظام على آخر المستجدات، وشددت على أن البورصة تعمل مع شركتي «مانديانت» و«سلو ميست» لإجراء تحقيق شامل في الحادث. وأعادت التأكيد مرة أخرى على أن «أرصدة المستخدمين لا تزال سليمة» وقالت إن صندوق حماية المستخدمين التابع لـ«بيتجيت» سيغطي الخسائر الناجمة عن الاختراق. وأضافت تشين أن محفظة Bitget لم تتأثر لأن بنيتها التحتية ذاتية الحفظ منفصلة عن البورصة.
كما لا ينبغي الخلط بين هذا الحادث وحادثة Bitget التي وقعت في أبريل 2025، والتي تضمنت عمليات صنع السوق والروبوتات والمراجحة بقيمة تقارب 100 مليون دولار. فقد كان ذلك حدثًا منفصلاً بآلية مختلفة. الدليل الرئيسي التالي من المفترض أن يأتي مباشرةً من Bitget. وقد وعدت المنصة بتقديم تحديثات كل ساعة وتقرير كامل عن الحادث في غضون 24 ساعة من الإشعار الأولي، بما في ذلك تحليل الأسباب الجذرية والتدابير التصحيحية.
وحتى ذلك الحين، تروي ثلاثة أرقام معظم القصة: تضرر مبلغ 351.6 مليون دولار، ويُفترض أن هناك أكثر من 464 مليون دولار وراء ذلك، وينتظر مستخدمو Bitget عودة خدمة السحب إلى العمل. أما الرقم الرابع، وهو مقدار العملات المشفرة المسروقة التي يمكن استردادها فعليًّا، فيظل محل تكهنات الجميع.

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.