يبدو أن مجموعة من «القبعات البيضاء» قد نجحت في تحقيق ما كان ضحايا ثغرة «كولدكارد» في أمس الحاجة إليه، حيث تمكنت من تأمين 52.37 بيتكوين قبل أن يتمكن المهاجمون الخبيثون من سرقتها. يقول أليكس ثورن، رئيس قسم الأبحاث على مستوى الشركة في Galaxy Digital، إن عملات البيتكوين هذه، التي تمثل 2.8% من الأموال المستغلة، تم تجميعها الآن في عنوان تسيطر عليه مؤسسة Crypto Recovery Trust، مما قد يمهد الطريق لإعادتها إلى مالكيها الأصليين.
"القبعات البيضاء" تهزم مهاجمي "كولدكارد" وتنقذ ملايين الدولارات من عملة البيتكوين
بقلم

مشاركة
النقاط الرئيسية
- تغلب "القبعات البيضاء" على مهاجمي Coldcard وحصلوا على 52.37 بيتكوين، ونقلوا الأموال إلى صندوق استرداد.
- يقول ثورن إن 40% من أموال الموجة الثانية من Coldcard تم الاستيلاء عليها من قبل المتخصصين في الأمن السيبراني الذين يعملون لصالح الخير لحماية أموال الضحايا.
- تواجه «Crypto Recovery Trust» الآن مهمة إعادة 52.37 بيتكوين إلى أصحابها الشرعيين.
بدا استغلال ثغرة Coldcard وكأنه كارثة واضحة عندما بدأت عملة البيتكوين تختفي من المحافظ المعرضة للخطر هذا الصيف. اكتشف المهاجمون أنه يمكن إعادة إنشاء بعض بذور Coldcard دون اتصال بالإنترنت، وبدأت فجأة المنافسة للوصول إلى العملات المعرضة للخطر. لكن تحقيق ثورن كشف عن تطور مثير للاهتمام في تلك القصة.
فبعض الأشخاص الذين استولوا على أموال تلك المحافظ لم يكونوا لصوصًا على الإطلاق. بل كانوا قراصنة "القبعات البيضاء" الذين حاولوا التغلب على اللصوص في الوصول إلى الأموال، ويبدو أن ما لا يقل عن 52.37 بيتكوين قد نجت من ذلك السباق.
ثورن يكتشف 52.37 بيتكوين في طريقها إلى صندوق استئماني
كتب ثورن يوم الثلاثاء: «مخترقو Coldcard ذوو القبعات البيضاء ينقلون الأموال إلى صندوق استئماني»، قبل أن يشرح ما رصده على سلسلة الكتل. ووفقًا للباحث في Galaxy، تم تجميع «52.37 بيتكوين تتألف من عملات من Wave 2 وFootprints AA وAU وAX» في عنوان جديد في الكتلة رقم 967,948.
حتى أن المعاملة احتوت على رسالة OP_RETURN نصها «claim:cryptorecoverytrust dot com»، مما ترك فعليًّا علامة على السلسلة توضح أين ذهبت عملات البيتكوين التي تم إنقاذها. ويُقدِّر ثورن أن تلك العملات التي تم إنقاذها تبلغ «2.8% من استغلال ثغرة Coldcard». والأهم من ذلك، أن تحليله يغير الصورة المحيطة بـ «Wave 2»، وهي إحدى مجموعات المعاملات العديدة التي كان الباحثون يتتبعونها منذ بدء عمليات الاستنزاف.
وأوضح ثورن: «نعلم الآن أن حوالي 40% من Wave 2 كانت في الواقع من قبل قراصنة أخلاقيين يقومون بجمع العملات لحماية أموال الضحايا». وأضاف أن تلك العملات «يبدو أنها سُلّمت الآن إلى عنوان تسيطر عليه Crypto Recovery Trust»، وهي مؤسسة استئمانية في وايومنغ أُنشئت لمساعدة القراصنة الأخلاقيين الشرعيين على إعادة الأصول المستردة إلى الضحايا.
الأرقام تزداد غرابة
قد لا تمثل الـ 52.37 بيتكوين — التي تبلغ قيمتها أكثر من 4.4 مليون دولار حتى وقت كتابة هذا التقرير — كامل الغنيمة. لاحظ ثورن وصول 3.0134 بيتكوين أخرى إلى عنوان «Crypto Recovery Trust» في نفس المعاملة، لكنه يتوخى الحذر عمدًا في احتسابها.
وكتب في سلسلة تغريداته على X: «لم نرَ هذه العملات من قبل»، مضيفًا أنها «على الأرجح» أموال إضافية من Coldcard استعادها المتخصصون في الأمن السيبراني ذوو النوايا الحسنة، على الرغم من أن فريقه لا يستطيع حتى الآن تأكيد مصدرها.
هذا الحذر مهم لأن ثورن يحاول إعادة بناء هجوم استغلالي ينطوي على مبلغ أكبر بكثير من المال. ويغطي حسابه للموجات 1 و2 و3، إلى جانب أموال الصندوق الاستئماني، ما مجموعه 1,393 بيتكوين، أو 76.1% من إجمالي المبلغ المنشور الذي تم استغلاله من Coldcard. الموجة 1 وحدها لا تزال سليمة بمبلغ 1,082.57 بيتكوين. أما الموجة 3، ففيها 116.98 بيتكوين لم يتم المساس بها، في حين تم دمج 97.09 بيتكوين مع عملات أخرى أو توجيهها عبر Thorchain إلى إيثريوم، ثم استخدم المهاجمون Tornado Cash لخلط الإيثر. على النقيض من ذلك، تُعتبر البصمات AX وAA وAU الآن «100% بيضاء».
ماذا عن بقية عملات البيتكوين؟
لم يتم حل اللغز تمامًا. قال ثورن إن الباحثين ما زالوا لا يعرفون ما إذا كانت الـ 60% المتبقية من أموال الموجة 2 قد استولى عليها مهاجمون خبيثون أم مجموعة أخرى من القراصنة الأخلاقيين. ما يمكنه قوله هو أن الجزأين يبدو أنهما ينطويان على مشغلين مختلفين. كما تحدث ثورن مع ضحايا «كولدكارد» (Coldcard) الأفراد الممثلين في كلا الجزأين من «الموجة الثانية»، مما يعزز الصلة بين تلك المعاملات وحادثة «كولدكارد» الأوسع نطاقًا.
وكتب ثورن: «لا نعرف ما إذا كانت الـ 60% المتبقية من الأموال التي تم الاستيلاء عليها في «الموجة الثانية» تخص قراصنة ذوي نوايا حسنة أيضًا». وقال إنه، سواء كان الأمر يتعلق بـ«الهاكرين الأخلاقيين» أم لا، يبدو أن العملات المتبقية قد تم التعامل معها من قبل «مشغل (أو مشغلين) مختلفين» عن المجموعة التي وصلت عملات البيتكوين الخاصة بها في النهاية إلى Crypto Recovery Trust. بعبارة أخرى، يمكن للمحققين الآن تفسير جزء كبير مما بدا في البداية وكأنه بيتكوين مسروق، لكن يبقى مصير كمية كبيرة أخرى من العملات محل تكهنات.
إثبات من يملك البيتكوين حقاً
يثير استرداد العملات مشكلة أخرى: كيف يمكن للصندوق الاستئماني تحديد من كان يملكها فعليًّا في حين أن كلاً من الضحية والمهاجم قد يمتلكان بيانات اعتماد قادرة على الوصول إلى المحفظة؟ عندما طرح مستخدم يُدعى «X» هذا السؤال على ثورن، قال إن هناك عدة أدلة يمكن الجمع بينها بدلاً من الاعتماد على اختبار واحد قاطع.
أجاب ثورن: «يمكن القيام بذلك بعدة طرق»، مشيرًا إلى أن «تعدد الأدلة يخلق غلبة للأدلة». ومن بين الأدلة التي ذكرها: التحليل الجنائي للأجهزة الذي يوضح من أنشأ البذرة أولًا، وسجلات «اعرف عميلك» الخاصة بالبورصات التي تظهر عمليات سحب إلى عنوان تم استنزافه لاحقًا، وتزويد الضحايا له سابقًا بمفتاح عام موسع xpub أو zpub، وتقرير مبكر من مكتب التحقيقات الفيدرالي (FBI).
تسمح «Crypto Recovery Trust» أيضًا لضحايا Coldcard بالبحث في عناوينهم لتحديد ما إذا كانت عملات البيتكوين الخاصة بهم من بين الأموال التي أنقذها «الهاكرون الأخلاقيون».
الخلل في Coldcard الذي أطلق السباق
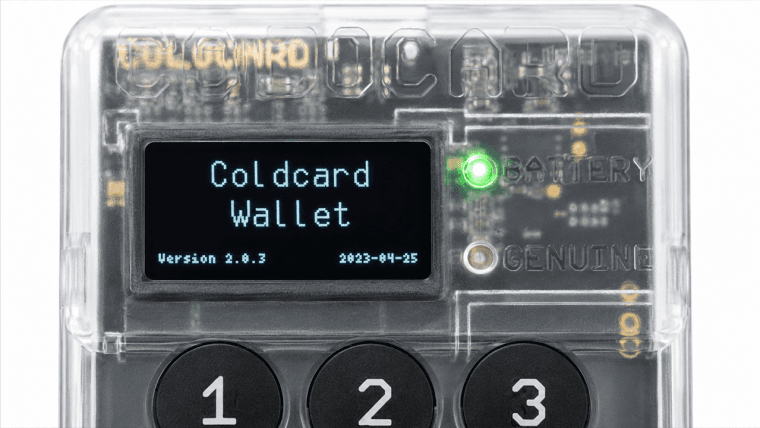
وراء العمل الاستقصائي الذي قام به ثورن يكمن خلل في البرنامج الثابت لـ Coldcard أضعف عملية إنشاء بذور المحفظة، مما سمح للمهاجمين بإعادة تكوين البذور عن بُعد. وابتداءً من 30 يوليو، أثر هذا الاستغلال في النهاية على أكثر من 8,600 عنوان وحوالي 1,779 بيتكوين.
تضيف أحدث النتائج التي توصل إليها ثورن تطورًا جديدًا. في الأساس، اكتشف المتخصصون في الأمن الإلكتروني (القبعات البيضاء) عملات معرضة للخطر أيضًا، فسبقوا المهاجمين في الاستيلاء على 52.37 بيتكوين ونقلوها إلى حجز وقائي. والآن يتمثل التحدي في إثبات الملكية وإعادة البيتكوين إلى أصحابها الشرعيين.

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.