Clippy 有自己的迷因币吗?没有,但微软 X 账号的关注者周四可能曾这么以为——当时这家科技巨头的账号被劫持,用于推广一种未经授权的加密代币。
微软的X账号被劫持,用于推广Clippy迷因币

分享
要点:
- 微软证实其X账号于周四遭到劫持。
- 该账号曾短暂推广一款以Clippy为主题的迷因币,微软随后表示该推广未经授权。
- 今年7月,Robinhood首席执行官弗拉德·特内夫(Vlad Tenev)的X账号也曾被劫持,用于推广一种虚假的迷因币,手法如出一辙。
周四,微软的官方X账号开始做出令人惊讶的举动,包括关注了一个推广非官方迷因币的账号——该迷因币的灵感源自MSFT股票代码和Clippy(微软早期Office版本中那个四处弹跳的回形针助手)。 随后,该账号转发了该账号的一条推文,并将自己的头像更换为Clippy。
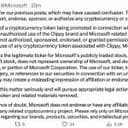
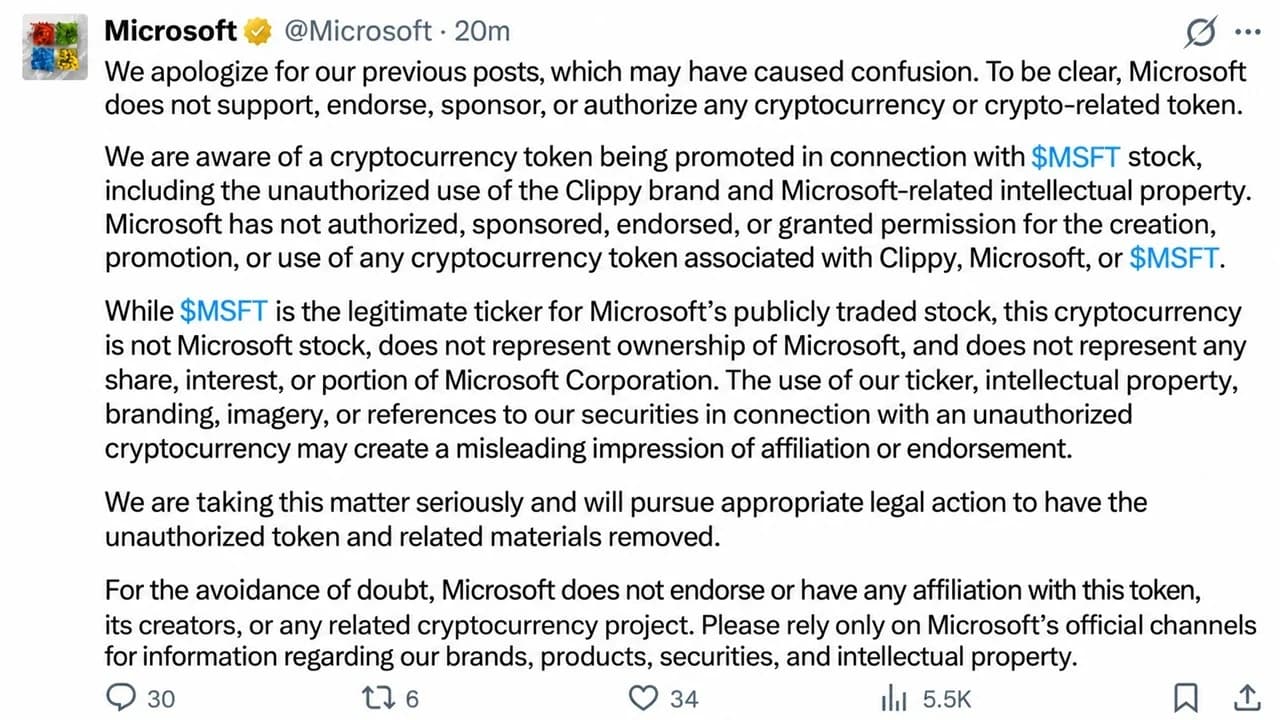
这些帖子随后被删除,大约30分钟后发布了一条致歉推文——但该推文几乎立即被删除,不过网友们已经来得及截图留存。微软随后向《The Verge》证实了此次账号遭入侵事件,称:
“我们已确认X平台上的微软账号遭到未经授权的访问,其中包括并非由微软发布的推文。该账号现已得到保护,未经授权的推文已被删除,我们正在继续调查事件详情。”
目前尚不清楚微软为何删除了那条冗长的致歉推文,但其中涵盖了几个关键点:
- 微软表示,从未授权任何人使用其知识产权(包括Clippy)来推广该代币。
- 该公司计划采取法律行动,要求撤下该代币及相关营销内容。
- 其真正的MSFT股票代码与任何名称相似的代币均无关联,持有该代币者不享有微软公司的任何所有权。
该代币的交易代码为CLIPPY,一个名为Clippy MSFT的X账号是其最活跃的推广者之一,该账号曾大力宣传据称价值超过20万美元的流动性池。 一些推广者还声称这些流动性池由真实的微软股票提供支持。然而,这一说法尚未得到证实——即使属实,也与微软没有任何官方关联。
熟悉套路下的更大目标
这并非加密货币诈骗者首次利用微软账号实施诈骗。 2024年,攻击者劫持了拥有超过21.1万粉丝的微软印度X账号,冒充曾引发热议的GameStop交易员基思·“Roaring Kitty”·吉尔(Keith "Roaring Kitty" Gill),并推广一个旨在掏空用户钱包的虚假GameStop代币预售活动。
此次劫持事件符合今年以来愈演愈烈的诈骗模式。7月,攻击者接管了Robinhood首席执行官弗拉德·特内夫(Vlad Tenev)的X账号,推广一种名为“Vladhood”的虚假代币,并谎称其为Robinhood Chain的官方吉祥物。
在此之前的十天,一个显然遭到黑客入侵的、与埃隆·马斯克旗下SpaceX相关的账号曾推广一种迷因币,随后该迷因币又被同样遭到入侵的Starlink的X账号转发。该代币的市值一度达到200万美元,随后暴跌至零。

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。