Zakura đã đề xuất một biện pháp bảo vệ quyền riêng tư mới cho các giao dịch hoán đổi Zcash được định tuyến qua Near Intents, nhằm ngăn chặn các máy tính lượng tử trong tương lai liên kết một địa chỉ hoàn tiền bị lộ với lịch sử giao dịch tổng thể của người dùng.
Zcash đề xuất một lớp bảo mật mới nhằm bảo vệ các giao dịch hoán đổi khỏi các rủi ro lượng tử
TÁC GIẢ
CHIA SẺ
Điểm chính
- Zakura đã đề xuất sử dụng các khóa xem một lần cho mỗi giao dịch hoán đổi Zcash được định tuyến qua Near Intents.
- Thiết kế này giới hạn rủi ro lộ thông tin do máy tính lượng tử trong tương lai chỉ ở một giao dịch hoán đổi mà không làm thay đổi các khóa chi tiêu của người dùng.
- Với hơn 19 triệu USD được chuyển vào ZEC, việc tăng cường bảo mật quyền riêng tư đang trở thành một ưu tiên thực tế về cơ sở hạ tầng.
Zakura đề xuất cơ chế bảo mật "một khóa cho mỗi giao dịch hoán đổi" cho Zcash
Hiện tại, máy tính lượng tử vẫn chưa thể bẻ khóa Zcash. Tuy nhiên, nhà phát triển Zcash Zakura đã bắt đầu thiết kế các giải pháp phòng ngừa khả năng này có thể xảy ra trong tương lai.
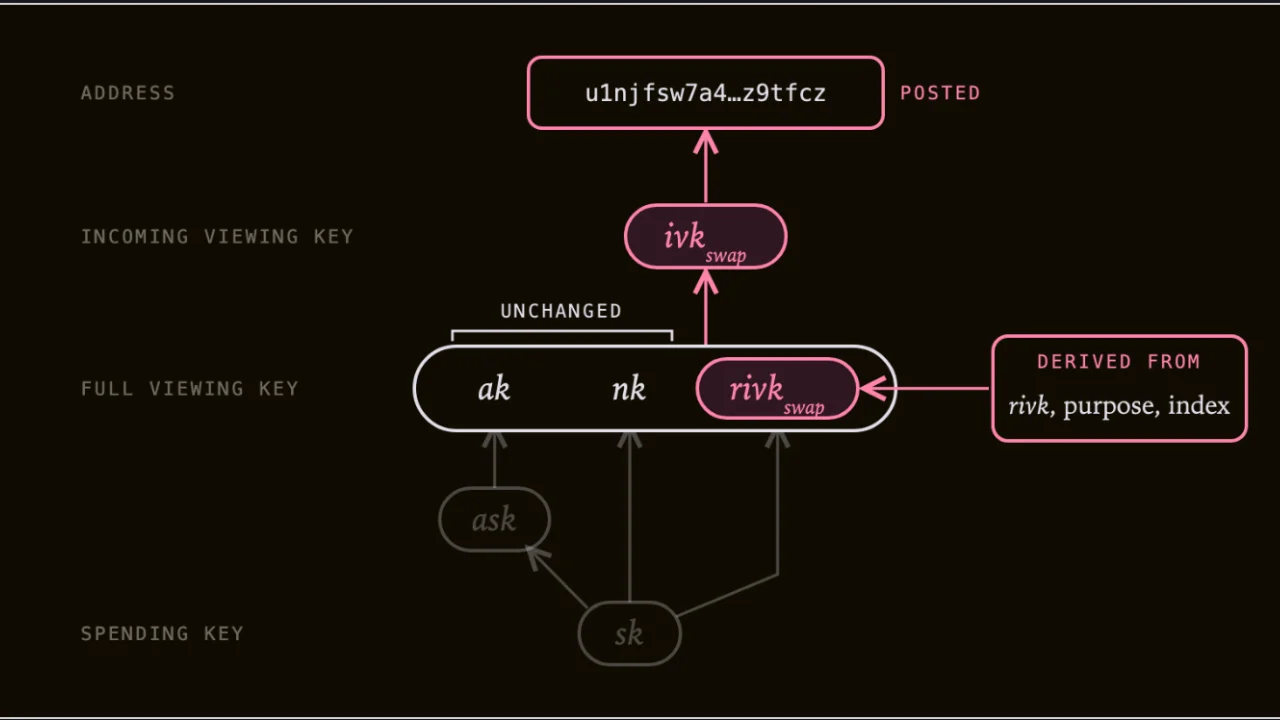
Đội ngũ cơ sở hạ tầng Zcash đã đề xuất sử dụng một khóa xem một lần cho mỗi giao dịch ZEC thông qua Near Intents, nhằm giải quyết rủi ro riêng tư tiềm ẩn phát sinh khi các địa chỉ Zcash được bảo vệ được đăng tải vĩnh viễn trên blockchain công khai của Near.
Hiện nay, nhiều địa chỉ Zcash khác nhau có thể chia sẻ cùng một khóa xem đến cơ bản. Một máy tính lượng tử đủ mạnh sử dụng thuật toán Shor về mặt lý thuyết có thể khôi phục khóa đó từ một địa chỉ được công khai và sử dụng nó để liên kết các khoản thanh toán nhận được trên tài khoản.
Đề xuất của Zakura hạn chế phạm vi ảnh hưởng.
Một Giao dịch, Một Khóa Xem
Theo thiết kế này, mỗi giao dịch hoán đổi chuỗi chéo sẽ nhận được một khóa xem đến và địa chỉ hoàn trả riêng biệt.
Nếu công nghệ lượng tử cuối cùng phá vỡ một địa chỉ được công khai, thì kẻ tấn công sẽ chỉ biết được các khoản thanh toán liên quan đến giao dịch hoán đổi đó, thay vì có thể xem được lịch sử thanh toán rộng hơn của tài khoản.
Điều quan trọng là khóa chi tiêu của người dùng không thay đổi. Tiền nhận được qua địa chỉ dùng một lần vẫn có thể chi tiêu từ cùng một tài khoản, tránh được phương án rườm rà là phải tạo các tài khoản Zcash riêng biệt cho mỗi giao dịch.
Sự khác biệt này rất quan trọng đối với cả ví phần mềm và ví phần cứng, nơi việc chia nhỏ tiền vào nhiều tài khoản có thể gây ra các vấn đề nghiêm trọng về khả năng sử dụng.
Tìm kiếm Riêng tư Giải Quyết Vấn Đề Phục Hồi
Việc tạo một khóa xem mới cho mỗi lần hoán đổi lại đặt ra một thách thức khác: khôi phục ví.
Nếu không, một ví được khôi phục sẽ phải quét lịch sử Zcash nhiều lần bằng cách sử dụng mọi khóa hoán đổi mà nó từng tạo ra.
Zakura đề xuất giải quyết vấn đề này bằng phương pháp truy xuất thông tin riêng tư (PIR). Các bộ lọc công khai giúp xác định liệu một địa chỉ hoàn trả có nhận được tiền hay không, trong khi các truy vấn được mã hóa cho phép ví xác định giao dịch liên quan mà không để máy chủ biết địa chỉ nào đang được kiểm tra.
Các ví phần mềm tương thích sử dụng thư viện mã nguồn mở của Zakura có thể tích hợp tính năng này trong vòng vài tuần, với hỗ trợ cho ví phần cứng dự kiến sẽ có sau đó.
Việc sử dụng Near Intents khiến rủi ro này đáng để giải quyết
Đây không chỉ đơn thuần là một cơ sở hạ tầng lý thuyết mà không có người dùng.
Vào tháng 9, Aurora Intents đã xử lý hơn 19 triệu USD qua 1.718 giao dịch hoán đổi cho một cuộc đấu giá zkSNARKs định danh bằng Zcash, chứng tỏ nhu cầu đáng kể đối với các tuyến đường xuyên chuỗi vào ZEC.
Điều này khiến các địa chỉ được công bố vĩnh viễn trở thành vấn đề bảo mật cần được giải quyết trước khi các máy tính lượng tử có khả năng khai thác chúng.
Các nhà phát triển Zcash đang chuẩn bị riêng cho bản nâng cấp mạng NU7 rộng hơn, mặc dù các thay đổi NU7 hiện được đề xuất bản thân chúng không phải là một quá trình chuyển đổi toàn diện sang thời kỳ hậu lượng tử.
Dấu hiệu quan trọng hơn nằm ở khía cạnh văn hóa: các đội ngũ bảo mật tiền điện tử ngày càng coi rủi ro lượng tử là vấn đề cần được giải quyết ngay từ bây giờ, chứ không phải sau khi cuộc tấn công thực tế đầu tiên xuất hiện.

Coinbase đã chỉ ra những rào cản về mặt kỹ thuật và vận hành mà bitcoin phải vượt qua trước khi hệ thống bảo mật chống lại các cuộc tấn công lượng tử có thể được áp dụng trên thực…
Đọc ngay: Coinbase cảnh báo rủi ro lượng tử Bitcoin, bảo vệ 5% tổng BTC

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.