



Chainalysis, saldırganların çalınan Binance varlıklarını binlerce işlem yoluyla dolaşıma sokarken daha önce görülmemiş kara para aklama kalıpları tespit etti; bu durum, izleri gizlemek için otomatikleştirilmiş çabaların varlığını akla getiriyor. Şirketin araştırması ayrıca hırsızlığı Kuzey Koreli hackerlarla ilişkilendirdi.
Binance'i hedef alan hackerlar yeni kripto para aklama taktikleri kullanıyor
YAZAN

PAYLAŞ
Önemli Noktalar
- Tekrarlanan cüzdan hareketleri, çalınan varlıkların otomatik olarak aklanmakta olduğunu gösteriyor.
- Çalınan Binance varlıkları, Eylül ayında gerçekleşen Bitget hırsızlığından elde edilen fonlarla karıştırıldı.
- Saldırganlar, 325 milyon dolarlık stabilcoin'i 285 milyon dolarlık ether ile takas etti.
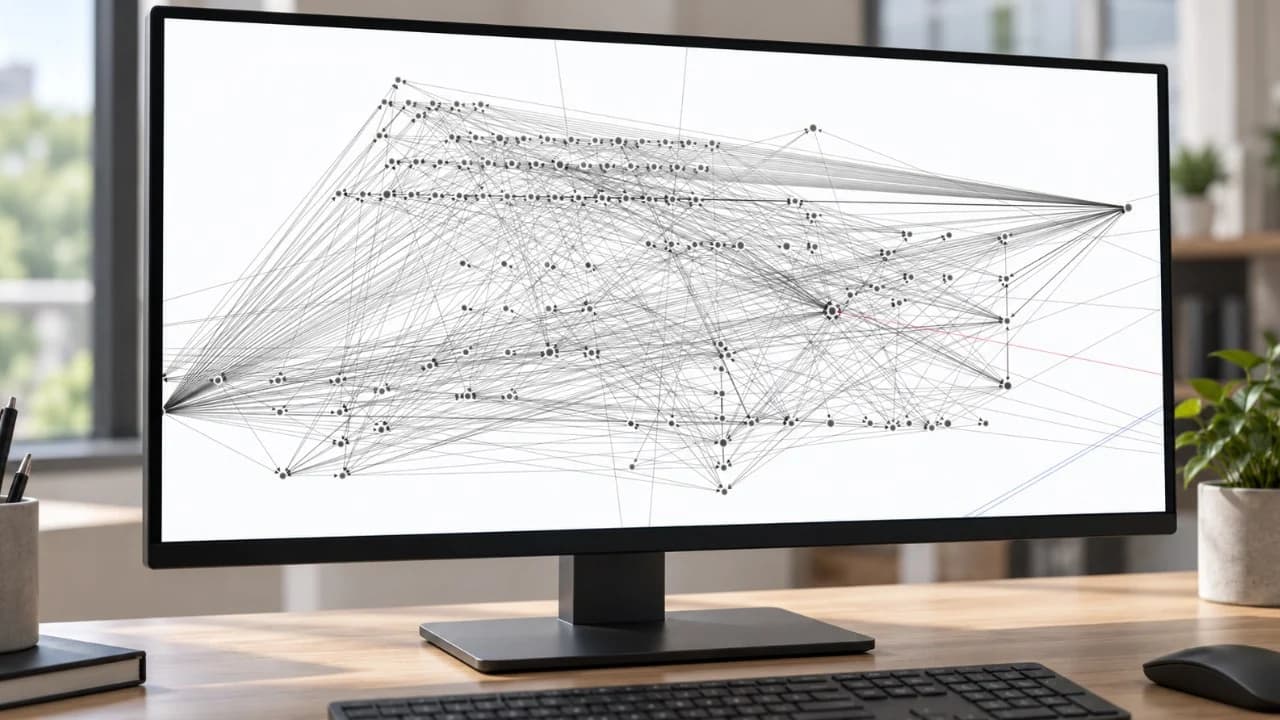
Binlerce Transfer, Otomatik Para Aklamaya İşaret Ediyor
Blockchain analiz şirketi Chainalysis, 6,4 milyar dolar olarak tahmin ettiği ve tarihteki en büyük kripto hırsızlığı olarak nitelendirdiği Binance hırsızlığının ardından 30 Ekim'de şüpheli bir otomatik aklama tespit etti. Şirket şu açıklamayı yaptı:
"Araştırmacılarımız, Binance saldırısından çalınan fonlarla ilgili daha önce hiç görülmemiş kara para aklama kalıpları gözlemliyor."
Kısa bir süre içinde gerçekleşen binlerce işlem, izleri gizlemeyi amaçlayan bir otomasyon olduğunu düşündürdü.
Araştırmacılar, adresler arasında tekrarlanan transferleri takip etti; bu transferler arasında, işlem dizisinin daha önceki aşamalarında kullanılan cüzdanlara geri dönüşler de vardı. Birçok adres, daha fazla fon kabul edip varlıkları başka yerlere aktarmadan önce, işlem ücretlerini ödemek için kullanılan Tron'un yerel tokenı olan tam olarak 1 TRX aldı. Chainalysis şunları ekledi: "Bu tekrarlanan dizi, çalınan fonların taşınması ve yeniden dağıtılması için programlı bir süreç olduğunu gösteriyor."
Araştırmacılar Erişim İzlerini ve Kuzey Kore Bağlantısını Sürdü
Binance’in eş CEO’su Richard Teng, araçları ve izleri yok eden bir kendini imha mekanizmasının yanı sıra, ek güvenlik ihlali noktalarını ve atlatılan onay kontrollerini açıkladı. Chainalysis, çıkış akışlarını 29 Ekim'de Doğu saatiyle yaklaşık 16:20'ye kadar izledi ve para yatırma ile çekme işlemleri arasındaki bağlantıları gizleyen bir kripto karıştırıcı olan Tornado Cash aracılığıyla fonlanan bir Ethereum cüzdanını tespit etti. Söz konusu cüzdan, geçerli imzalı yetkilendirmeler veya kriptografik olarak imzalanmış izinler sunarak, bir Binance sıcak cüzdanının saldırgan tarafından dağıtılan yazılımı çalıştırmasına ve varlıkları saldırganın kontrolündeki adreslere aktarmasına olanak sağladı.
Kara para aklama kalıpları, başlangıçta Kuzey Koreli bir siber suç grubu olan Tradertraitor’ın olaya karıştığını düşündürdü. Chainalysis daha sonra, çalınan Binance varlıklarının, daha önce Kuzey Koreli aktörlere atfedilen Eylül ayındaki Bitget hırsızlığından elde edilen gelirlerle karıştırıldığını gözlemledi; bu da saldırının Tradertraitor'a atfedilmesini güçlendirdi. Ayrı bir gelişmede, TRM Labs da zincir içi ve zincir dışı istihbarata dayanarak Binance saldırısını yüksek bir güven derecesiyle Tradertraitor'a atfetti.
Stablecoin Takasları, Varlık Dondurmalarıyla Yarışıyor
Chainalysis şöyle açıkladı:
"Fonların dondurulması zaman alır. Saldırgan, 500 milyon dolarlık stabilcoin'i, dondurulabilir varlıkları dondurulamaz varlıklara dönüştürmekle görevli bir cüzdana hızla aktararak bu sürecin bir adım önünde olmaya çalıştı."
Bu tür stabilcoin dondurma ve kara liste kontrolleri, belirlenen adreslerin etkilenen tokenleri aktarmasını engelleyebilir; oysa yerel ether'de, ihraççı tarafından kontrol edilen buna eşdeğer bir mekanizma bulunmamaktadır.
Yaklaşık 20 dakika boyunca cüzdan, 325 milyon dolarlık stabilcoin'i yaklaşık 285 milyon dolarlık ether ile takas etti, ardından kalan 175 milyon doları 10 dakika sonra aracı cüzdanlara aktardı. Dondurma işlemleri 29 Ekim'de Doğu Saati ile 17:14'te başladı; Chainalysis, 30 Ekim tarihli raporunda yaklaşık 2,8 milyar dolarlık varlığın dondurulduğunu bildirdi. Binance ise o gün toplam tutarı ayrı bir açıklamada yaklaşık 3 milyar dolar olarak belirtti.
Borsa ayrıca, dondurulan varlıklar hariç olmak üzere, olayı karşılamak için şirket fonlarından 6,34 milyar dolardan fazla bir tutarı ayırdığını belirtti. Bu tutarın 5 milyar doları, zaten etkilenen tokenlerde tutuluyordu. Kalan varlıkları karşılamak için piyasa ve tezgah üstü kanallar üzerinden alımlar devam ediyordu.
Binance, 1,2 milyon dolarlık yönetişim saldırısını 48 saatten kısa bir sürede önlemeye yardımcı oldu
Binance, izleme ekibinin kötü niyetli bir DAO önerisi tespit ettiğini, ismi açıklanmayan projeyi uyardığını ve bir olaydan önce borsalarla koordineli olarak para yatırma işlemlerini askıya aldığını belirtti.
Şimdi oku: Binance, 1,2 milyon dolarlık yönetişim saldırısını 48 saatten kısa bir sürede önlemeye yardımcı oldu

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANKevin Helms
Kevin Helms, Bitcoin, blokzinciri düzenlemeleri ve küresel dijital varlık piyasaları konusunda uzmanlaşmış bir kripto para gazetecisidir. 2011’den bu yana Bitcoin’i ve daha geniş kripto ekosistemini takip etmekte; düzenleyici politika, kurumsal benimseme ve piyasa altyapısına odaklanmaktadır.














