



Binance'i hackleyen kişi, 70.480 ETH karşılığında yaklaşık 158 milyon dolarlık altcoin sattı; analistler ise borsanın “hiçbir özel anahtarın sızdırılmadığı” yönündeki iddiasını sorguladı.
Binance'i hackleyen kişi 158 milyon $ altcoin satıyor; açıklama sorgulanıyor
YAZAN

PAYLAŞ
Önemli Noktalar
- Lookonchain, saldırganın 29 ve 30 Ekim tarihlerinde 7,02 milyon UNI'yi 39,63 milyon dolara sattığını tespit etti.
- TRM Labs, Ethereum dışındaki dokuz blok zincirindeki cüzdanların, normal imzalı transferler yoluyla fon aktardığını belirtti.
- Binance’in 1 Kasım’daki rezerv kanıtı anlık görüntüsü, elden çıkarılan tokenlerin yerine yenilerinin konulup konulmadığını gösterecek.
Birkaç Saat İçinde Kaybolan Yedi Token
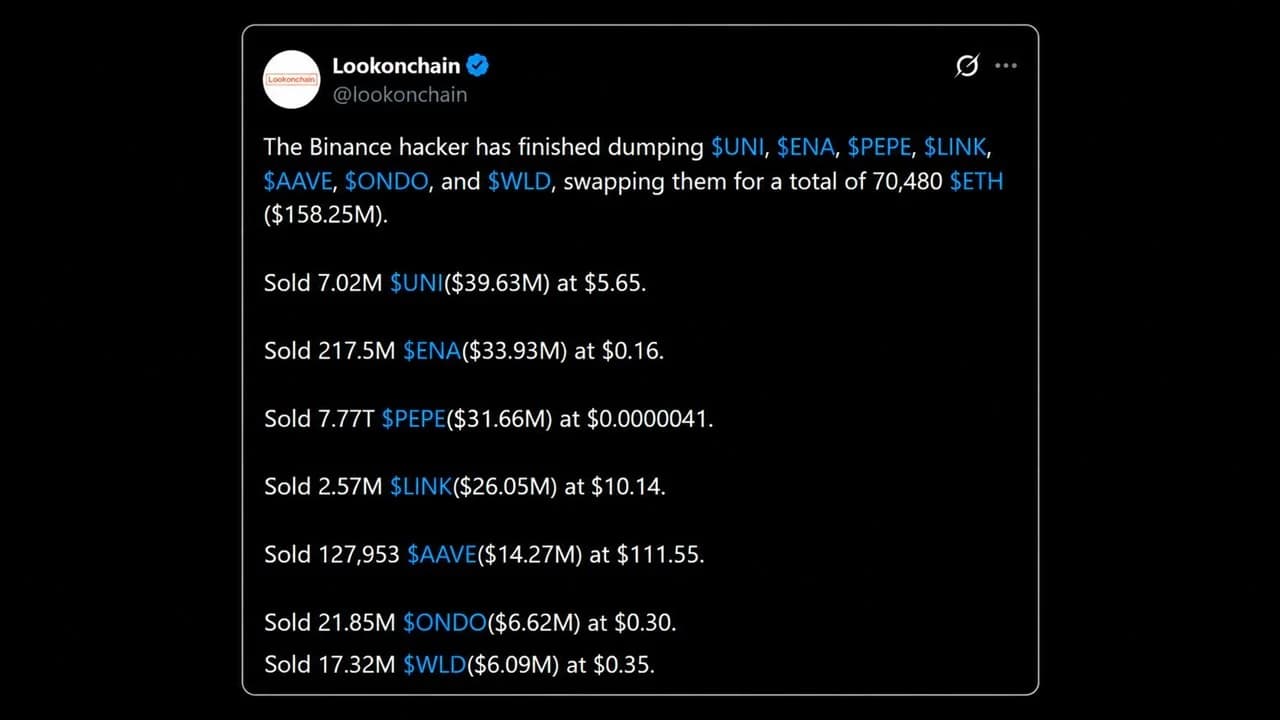
Binance saldırısının arkasındaki hırsız, çaldığı altcoinleri ether'e dönüştürmek için hiç vakit kaybetmedi. Onchain izleme platformları, saldırganın UNI, ENA, PEPE, LINK, AAVE, ONDO ve WLD dahil olmak üzere bir dizi altcoin'i satarak bunları yaklaşık 158,25 milyon dolar değerinde 70.480 ETH ile takas ettiğini bildirdi.
- 7,02 milyon UNI, 5,65 dolardan 39,63 milyon dolara satıldı.
- 217,5 milyon ENA, 0,16 dolardan 33,93 milyon dolara satıldı.
- 7,77 trilyon PEPE, 31,66 milyon dolara satıldı.
- 2,57 milyon LINK, 10,14 dolarlık fiyatla 26,05 milyon dolara satıldı.
- 127.953 AAVE, 111,55 dolardan 14,27 milyon dolara satıldı.
- 21,85 milyon ONDO ve 17,32 milyon WLD, sırasıyla 6,62 milyon dolar ve 6,09 milyon dolara satıldı.
Saldırgan, aceleci davranmasının bedelini ağır ödedi; bir analist, bu kişinin 51 dakika içinde 7.018.792 UNI sattığını ve son takasta ilk takasa göre %21 daha kötü bir fiyat aldığını belirtti. PEPE'den çıkış daha dikkatli gerçekleşti; bir izleme aracı, bir buçuk saat içinde 85 takas saydı ve hiçbir işlem 1,05 milyon doları aşmadı.
Buradaki mantık basitti: Tether ve Circle zaten büyük miktardaki stabilcoin bakiyelerini dondurmuş olduğundan, saldırgan zamanında nakit paraya çevirebilmek için prim ödemeye razı olmuştu.
TRM Labs, saldırganın ayrıca piyasa yapıcılarına yaklaşık 325 milyon USDT’yi %10’dan fazla bir indirimle yaklaşık 122.300 ETH karşılığında sattığını belirtti.
Binance'in Geri Alım Yapması Gereken Nedenler
Çalınan ENA, UNI, PEPE ve AAVE pozisyonları, Binance'in her bir token için bildirdiği varlıklarının %7 ila %15'ini oluşturduğu göz önüne alındığında, bu satış dalgası Binance'in bilançosunda bir boşluk yaratıyor; çünkü boşaltılan cüzdan, rezerv kanıtında hesaba katılmıştı. Bir tüccar, Binance'in esasen PEPE'de yaklaşık 40 milyon dolarlık net kısa pozisyonda olduğunu ve bunu geri almak zorunda kalacağını savundu.
Binance, tüm zararları kullanıcı koruma fonu ve şirket fonlarından karşılayacağına söz verdi. Bazı piyasa yorumcuları bu teklifi önceden tahmin ederek, ENA satış dalgası sona erer ermez Hyperliquid'te 4,09 milyon dolar değerinde 22,78 milyon ENA için 3 kat uzun pozisyon açan yeni oluşturulmuş bir cüzdanla harekete geçti.
Binance, Anahtar Sızıntısı Olmadığını Açıkladı
Saldırganın nasıl içeri girdiği şu anda tartışma konusu. Binance, ilk soruşturmasının, olayın bir DevOps mühendisinin ele geçirilmiş dizüstü bilgisayarıyla ilgili olabileceğini gösterdiğini söyledi; bu durum, saldırganın bir hizmet konteynerine erişmesine ve yetkisiz para çekme işlemleri yapmasına olanak sağlamış olabilir. Şirket daha sonra şu açıklamayı yaptı:
"Cüzdan özel anahtarlarının sızdırıldığına dair herhangi bir kanıt bulamadık."
Bazı araştırmacılar bu açıklamaları farklı şekilde yorumladı; bunlardan bazıları, olayın bir EIP-7702 delegasyon istismarından Binance 16 imza anahtarının potansiyel bir ele geçirilmesine doğru tırmandığını öne sürdü. EIP-7702, normal bir cüzdanın akıllı sözleşme kodunu geçici olarak çalıştırmasına izin veren bir Ethereum özelliğidir.
Güvenlik şirketi Blockaid, saldırganın sıcak cüzdanın canlı nonce'ını (işlemleri sıralayan bir sayaç) tahmin etmek için tek bir işlemde 50 yetkilendirme gönderdiğini ve bunlardan sadece bir tanesinin eşleştiğini tespit etti.
Şüphecilerin en güçlü argümanı, hırsızlığın Ethereum ile sınırlı kalmamış olmasıdır. Bu bağlamda TRM, diğer dokuz zincirdeki cüzdanların sıradan imzalı transferler yoluyla fon gönderdiğini belirtti ve saldırganın muhtemelen Binance'in sıcak cüzdan imza sistemini "kendi seçtiği işlemleri imzalamaya" zorlayabileceğini değerlendirdi.
Bir hesaplamaya göre, EIP-7702'nin bulunmadığı Tron'da 628 milyon dolar ve Bitcoin'de 1,449 milyar dolarlık çıkış yaşandı.
Hırsızlık Değil, Kötüye Kullanım mı?
İmza talep edebilen bir hizmetin içindeki bir saldırgan, anahtarları hiç çıkarmadan kullanabilir. Onchain araştırmacısı 0xQuit, saldırganın bir aktarıcı kullandığını belirtti; doğrudan anahtar erişimi olsaydı buna gerek kalmazdı. 0xQuit şunları ekledi:
Görünüşe göre [the attacker] gizli anahtarlara sahip değiller.
Bitcoin.com News, ihlalle ilgili şu ana kadar teyit edilen bilgileri ayrıntılı olarak aktardı.
Her halükarda, olayın etkileri merkeziyetsiz finans (DeFi) alanına da sıçradı; saldırgan, Aave'de 60 milyon USDT karşılığında yaklaşık 19.760 ETH ödünç aldı ve Aave, Ethereum üzerindeki V3 piyasalarını dondurdu. Sonuç olarak, 30 Ekim sabahı ether %5,2 düşüşle 2.190 dolara geriledi.

TRM Labs ve ZachXBT, 6,3 milyar dolarlık Binance saldırısını Kuzey Kore’nin Lazarus ile bağlantılı Tradertraitor birimiyle ilişkilendiriyor.
Şimdi oku: TRM Labs ve ZachXBT: Binance saldırısının sorumlusu Lazarus Grubu (K.Kore)

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANShiraz JagatiCrypto Reporter
Shiraz, 2016'dan bu yana dijital varlık alanını ve blokzincirle ilgili gelişmeleri ele alan çalışmalarıyla tanınan bir gazeteci ve analisttir.













