Coinbase, 29 Ekim 2026 tarihinde Binance’in maruz kaldığı 6,34 milyar dolarlık siber saldırının ardından, müşteri varlıklarının %99’undan fazlasının çevrimdışı soğuk depolamada tutulduğunu açıkladı. 4 Kasım'da yayınlanan bir açıklamada, halka açık ABD kripto borsası, dağıtılmış imza anahtarlarını, acil durum kapatma kontrollerini ve para çekme kısıtlamalarını ayrıntılı olarak açıkladı. Coinbase, sistemlerinin bu olaydan etkilenmediğini belirtse de, şirketin son güvenlik açıklamaları, milyarlarca dolarlık müşteri varlıklarını nasıl yönettiğine dair daha ayrıntılı bir bakış sunuyor.
Coinbase: Binance saldırısı sonrası varlıkların %99’u soğuk depoda
YAZAN

PAYLAŞ
Önemli Noktalar
- Coinbase, müşteri varlıklarının %99'undan fazlasının çevrimdışı olarak saklandığını belirtiyor.
- Binance'in 6,34 milyar dolarlık hırsızlığı, Coinbase'i varlık saklama önlemlerini açıklamaya sevk etti.
- Coinbase, 30 Eylül 2026 itibarıyla platform varlıklarının 377 milyar dolar olduğunu bildirdi.
Coinbase, Binance Saldırısının Ardından Soğuk Depolama Önlemlerini Ayrıntılı Olarak Açıkladı
Coinbase, 4 Kasım 2026'da müşteri varlıklarının %99'undan fazlasının çevrimdışı soğuk depolamada tutulduğunu belirterek güvenlik önlemlerini özetledi. ABD merkezli kripto para borsası, dünyanın en büyük kripto para ticaret platformlarından biri olan Binance'te yaşanan milyarlarca dolarlık güvenlik ihlalinin ardından müşteri güvenini korumanın önemini vurgulayan bir açıklama yayınladı.
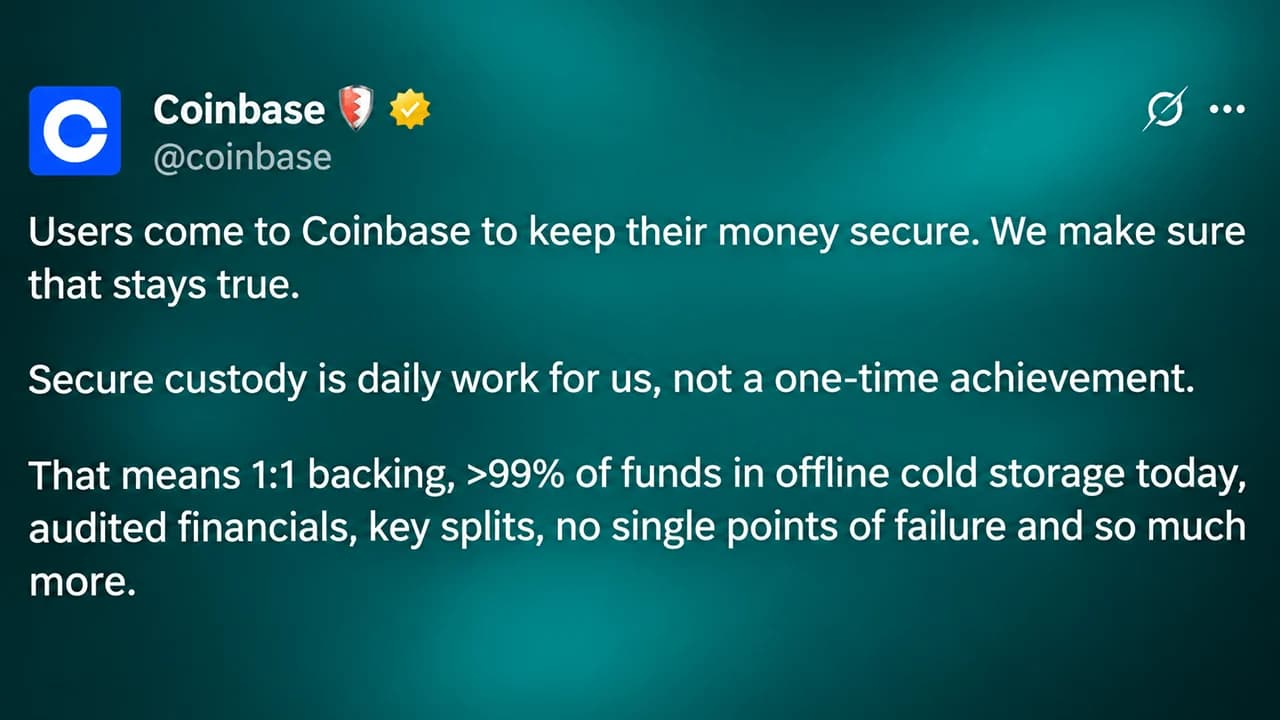
“Kullanıcılar, paralarını güvende tutmak için Coinbase’e geliyor. Biz de bunun böyle kalmasını sağlıyoruz,” diye yazdı ABD’li borsa.
Şirket sözlerine şöyle devam etti:
“Güvenli saklama bizim için tek seferlik bir başarı değil, günlük bir iştir.”
“Coinbase Müşteri Varlıklarını Nasıl Korur?” başlıklı eşlik eden blog yazısında borsa, internete bağlı sıcak cüzdanlarının para çekme ve transferler için yeterli likiditeyi sağladığını, fazla bakiyelerin ise rutin olarak çevrimdışı saklama sistemine aktarıldığını açıkladı.
Kurumsal saklama kasası ürünü tamamen soğuk depolama yoluyla çalışır ve varlıklar zincir üzerinde ayrıştırılır. Coinbase, müşteri mevduatlarının 1:1 oranında desteklendiğini, müşterilerin mülkiyetinde kaldığını ve asla izinsiz olarak ödünç verilmediğini veya kullanılmadığını savunuyor. Şirket, altyapısının ve müşteri fonlarının Binance olayından etkilenmediğini belirtti.
Coinbase Müşteri Fonlarını Nasıl Güvende Tutuyor?
Coinbase’in saklama güvenliği, yetkisiz varlık hareketlerini önlemeye yönelik dağıtılmış kriptografik anahtarlar, işlem kısıtlamaları ve acil durum kontrollerine dayanmaktadır.
Merkezi borsa (CEX) platformunun soğuk cüzdan işlemlerinde, özel anahtarlar ayrı bileşenlere bölünür ve işlem imzalanırken bile hiçbir zaman tam olarak yeniden oluşturulmaz. Coinbase’e göre, sıcak cüzdan altyapısında üretim değişikliklerinin onaylanması için birden fazla çalışanın onayı gerekiyor; bu da tek bir kişinin kritik imza hizmetlerini bağımsız olarak değiştirmesini engelliyor.
Borsa ayrıca, güvenlik personeli soruşturma yürütürken şüpheli para çekme işlemlerini durdurabilen otomatik anomali algılama ve transfer limitleri kullanıyor. Bir başka güvenlik önlemi ise imza işlemlerini tamamen devre dışı bırakabilen acil durum kapatma anahtarlarıdır. Coinbase, güvenliği ihlal edilmiş sistemlerin, soruşturmacılar işlemlerin güvenli olduğunu belirleyene kadar işlemlere devam edemeyeceğini açıklıyor.
Çalışan izinleri, geçici erişim ayrıcalıkları, kimlik avına karşı dayanıklı kimlik doğrulama ve hassas faaliyetler için ek onay gereklilikleri yoluyla kısıtlanmaktadır. Bu düzenlemeler, çalınan kimlik bilgileri, güvenliği ihlal edilmiş cihazlar veya kötü niyetli içeriden kişilerin neden olduğu zararı sınırlamayı amaçlamaktadır.
Ancak, Coinbase’in müşteri varlıklarının %99’undan fazlasının çevrimdışı olarak saklandığına dair iddiası, şirketin kendi beyanına dayanmaktadır ve bu dağılımın kesin oranı üçüncü taraflarca bağımsız olarak doğrulanmamıştır.
6,34 Milyar Dolarlık Binance Saldırısı Neleri Ortaya Çıkardı?
29 Ekim'de gerçekleşen Binance saldırısı, çalışanların cihazlarını ele geçiren ve sonunda Binance'in dahili cüzdan imzalama altyapısına ulaşan sofistike bir sosyal mühendislik kampanyasını içeriyordu. Binance'in açıklamasına göre, saldırganlar birden fazla blok zinciri ağında yaklaşık 6,34 milyar dolarlık kripto para çaldı; bu da saldırıyı bugüne kadar bildirilen en büyük kripto para borsası hırsızlığı haline getirdi.
Binance, çalınan varlıkları dondurmak veya ele geçirmek için stabilcoin ihraççıları ve diğer sektör katılımcılarıyla koordinasyon kurarken para çekme işlemlerini geçici olarak askıya aldı. Borsa daha sonra, kurumsal rezervleri ve Kullanıcılar için Güvenli Varlık Fonu (SAFU) aracılığıyla etkilenen müşteri bakiyelerini karşılama sözü verdi.
Karşılaştırma amacıyla belirtmek gerekirse, Şubat 2025’teki Bybit ihlali, yaklaşık 1,5 milyar dolarlık kripto para hırsızlığıyla sonuçlanmıştı; bu, o dönemde sektör için bir rekordu, ancak geçen haftaki Binance olayına atfedilen kayıplardan önemli ölçüde daha azdı. Rekor kıran Binance hırsızlığı, çevrimiçi saklama sistemlerine, özellikle de özel anahtarlara erişimi ve büyük işlemlerin yetkilendirilmesini düzenleyen operasyonel prosedürlere yönelik denetimleri yoğunlaştırdı.
Binance Saldırısından Sonra Coinbase Güvenli mi?
Coinbase, saklama uygulamalarının güvenilirliğini kanıtlamak için finansal açıklamalarına, düzenleyici denetime ve bağımsız denetim raporlarına işaret ediyor. 30 Eylül 2026 itibarıyla şirket, platformunda 8,6 milyar dolarlık nakit ve nakit benzerleri, yatırım amaçlı tutulan 2,2 milyar dolarlık kripto varlık ve 377 milyar dolarlık toplam varlık bildirdi.
Borsa, Amerika Birleşik Devletleri'nde halka açık olarak işlem görmektedir, denetlenmiş yıllık mali tablolarını Menkul Kıymetler ve Borsa Komisyonu'na (SEC) sunmaktadır ve çok sayıda düzenleyici lisans kapsamında faaliyet göstermektedir. Şirketin ABD'deki saklama iştiraki olan Coinbase Custody Trust Company, New York Finansal Hizmetler Departmanı (NYDFS) tarafından denetlenmektedir.
Şirket ayrıca, belirli operasyonel kontrolleri kapsayan SOC 1 Tip II ve SOC 2 Tip II denetimlerini tamamlamıştır. Bu denetimler, değerlendirilen kapsam dahilindeki kontroller hakkında güvence sağlar, ancak her müşteri varlığının hırsızlığa karşı korunduğunu bağımsız olarak teyit etmez. Coinbase ayrıca, yapay zeka (AI) alanındaki gelişmelerin siber güvenlik tehditlerini değiştirdiğini ve bu durumun savunma teknolojisine sürekli yatırım yapılmasını gerektirdiğini kabul etmiştir.
Sonuç olarak, şirketin açıkladığı güvenlik önlemleri, müşteri varlıklarını nasıl korumaya çalıştığını açıklamaktadır; ancak soğuk depolama oranı, gelecekteki saldırılara karşı bağımsız olarak doğrulanmış bir garanti olmaktan ziyade, şirket tarafından bildirilen bir rakam olarak kalmaktadır.

Coinex kurucusu Haipo Yang, Binance’in 6,3 milyar dolarlık siber saldırısının, paylaşılan cihazlardan sadece isimde kalan çoklu imza kontrollerine kadar, önlenebilir üç hatadan kaynaklandığını söylüyor.
Şimdi oku: Coinex Kurucusu: Binance saldırısı, tamamen önlenebilir 3 açığı gösterdi

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.