



Chainalysis ได้ค้นพบรูปแบบการฟอกเงินที่ยังไม่เคยถูกพบเห็นมาก่อน เมื่อผู้โจมตีนำสินทรัพย์ที่ถูกขโมยจาก Binance ไปหมุนเวียนผ่านธุรกรรมนับพันครั้ง ซึ่งชี้ให้เห็นถึงการใช้ระบบอัตโนมัติเพื่อปกปิดร่องรอย การสอบสวนยังเชื่อมโยงการขโมยครั้งนี้กับกลุ่มแฮกเกอร์จากเกาหลีเหนือ
กลุ่มแฮกเกอร์ Binance ใช้กลยุทธ์การฟอกเงินคริปโตที่ 'ไม่เคยมีมาก่อน'
เขียนโดย

แชร์
จุดสำคัญ
- กิจกรรมในกระเป๋าเงินที่เกิดขึ้นซ้ำๆ ชี้ให้เห็นถึงการฟอกเงินอัตโนมัติของสินทรัพย์ที่ถูกขโมย
- สินทรัพย์ Binance ที่ถูกขโมยถูกผสมกับเงินจากคดีการขโมย Bitget เมื่อเดือนกันยายน
- ผู้โจมตีได้แลกเปลี่ยนสเทเบิลคอยน์มูลค่า 325 ล้านดอลลาร์เป็นอีเทอร์มูลค่า 285 ล้านดอลลาร์
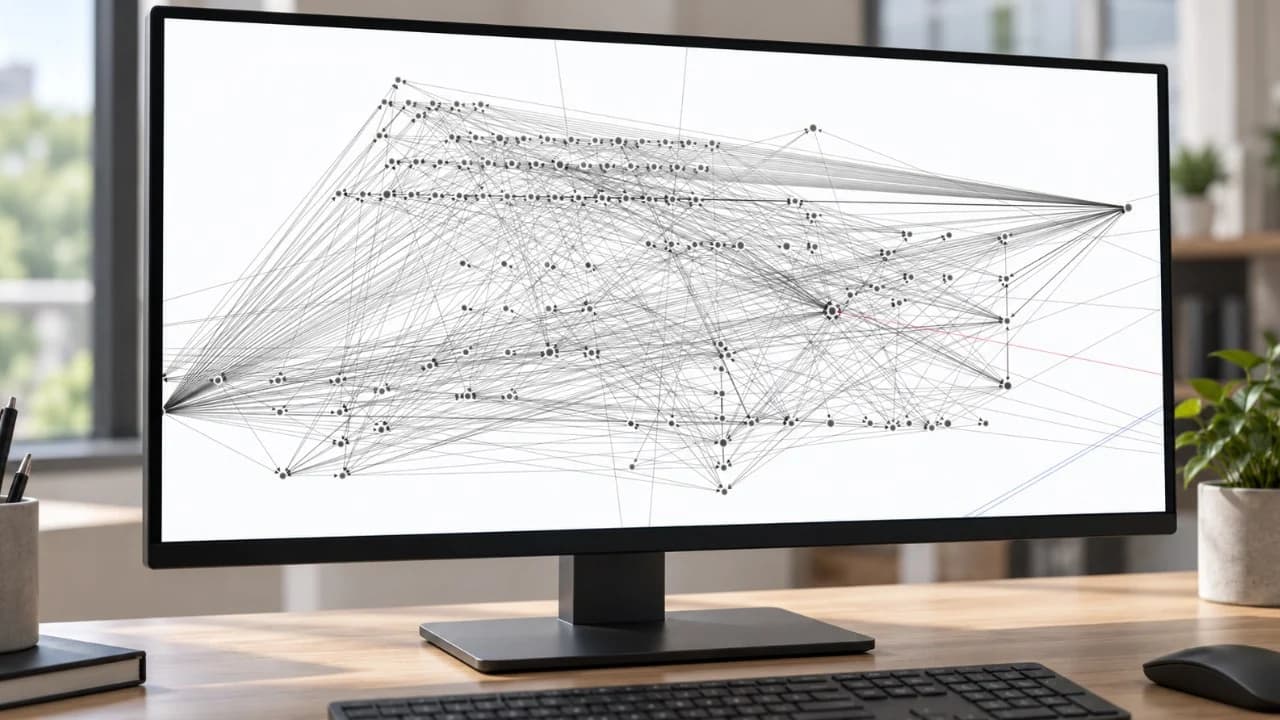
การโอนเงินหลายพันครั้งชี้ให้เห็นถึงการฟอกเงินแบบอัตโนมัติ
บริษัทวิเคราะห์บล็อกเชน Chainalysis ได้ระบุการฟอกเงินอัตโนมัติที่สงสัยขึ้นเมื่อวันที่ 30 ตุลาคม หลังจากเหตุการณ์การโจรกรรม Binance ที่บริษัทประเมินมูลค่าไว้ที่ $6.4 billion ซึ่งบริษัทเรียกว่าเป็นคดีโจรกรรมคริปโตที่ใหญ่ที่สุดในประวัติศาสตร์ บริษัทระบุว่า:
"นักสืบสวนของเรากำลังสังเกตเห็นรูปแบบการฟอกเงินที่ไม่เคยเห็นมาก่อนกับเงินที่ถูกขโมยจากเหตุการณ์โจมตี Binance"
ธุรกรรมนับพันรายการในช่วงเวลาสั้นๆ ชี้ให้เห็นถึงการใช้ระบบอัตโนมัติเพื่อปกปิดร่องรอยการโอนเงิน
นักสืบได้ติดตามการโอนเงินซ้ำๆ ระหว่างที่อยู่ต่างๆ รวมถึงการโอนกลับไปยังกระเป๋าเงินที่เคยถูกใช้ในลำดับก่อนหน้า ที่อยู่หลายแห่งได้รับ TRX จำนวน 1 TRX อย่างแม่นยำเป็นครั้งแรก ซึ่งเป็นโทเค็นหลักของ Tron ที่ใช้ชำระค่าธรรมเนียมการทำธุรกรรม ก่อนที่จะรับเงินเพิ่มเติมและส่งสินทรัพย์ไปยังที่อื่น Chainalysis เสริมว่า: "ลำดับการทำธุรกรรมที่ซ้ำไปซ้ำมานี้ชี้ให้เห็นถึงกระบวนการอัตโนมัติในการเคลื่อนย้ายและแจกจ่ายเงินที่ถูกขโมย"
นักสืบติดตามการเข้าถึงและเชื่อมโยงกับเกาหลีเหนือ
ริชาร์ด เถิง (Richard Teng) ผู้ร่วมเป็นซีอีโอของ Binance ได้เปิดเผยจุดช่องโหว่เพิ่มเติมและระบบควบคุมการอนุมัติที่ถูก bypass พร้อมทั้งกลไกการทำลายตัวเอง (self-destruct) ที่ทำลายเครื่องมือและร่องรอย Chainalysis ได้ติดตามการไหลออกของเงินจนถึงประมาณ 4:20 p.m. ตามเวลาตะวันออก เมื่อวันที่ 29 ตุลาคม และระบุกระเป๋าเงิน Ethereum ที่ได้รับเงินผ่าน Tornado Cash ซึ่งเป็นเครื่องมือผสมคริปโตที่ซ่อนความเชื่อมโยงระหว่างการฝากและถอนเงิน กระเป๋าเงินดังกล่าวได้ส่งคำสั่งอนุญาตที่ลงนามอย่างถูกต้อง หรือสิทธิ์ที่ลงนามด้วยระบบเข้ารหัส ซึ่งทำให้กระเป๋าเงินร้อนของ Binance สามารถเรียกใช้ซอฟต์แวร์ที่ผู้โจมตีติดตั้งไว้ และโอนสินทรัพย์ไปยังที่อยู่ภายใต้การควบคุมของผู้โจมตีได้
รูปแบบการฟอกเงินในขั้นต้นชี้ให้เห็นถึงการมีส่วนร่วมของ Tradertraitor ซึ่งเป็นกลุ่มอาชญากรรมไซเบอร์จากเกาหลีเหนือ Chainalysis ได้สังเกตเห็นสินทรัพย์ Binance ที่ถูกขโมยถูกผสมกับเงินที่ได้จากการโจรกรรม Bitget ในเดือนกันยายน ซึ่งก่อนหน้านี้ถูกระบุว่าเป็นฝีมือของกลุ่มผู้ก่ออาชญากรรมไซเบอร์จากเกาหลีเหนือ ทำให้การระบุผู้อยู่เบื้องหลังการแฮ็กครั้งนี้ว่าเป็น Tradertraitor ยิ่งมีความน่าเชื่อถือมากขึ้น นอกจากนี้ TRM Labs ยังระบุว่าการโจมตี Binance เป็นฝีมือของ Tradertraitor ด้วยความมั่นใจสูง โดยอ้างอิงข้อมูลจากทั้งบนเชนและนอกเชน
การแลกเปลี่ยนสเทเบิลคอยน์แข่งกับเวลาเพื่อหลีกเลี่ยงการอายัดสินทรัพย์
Chainalysis อธิบายว่า:
"การแช่แข็งเงินต้องใช้เวลา ผู้โจมตีพยายามหลีกเลี่ยงกระบวนการนี้โดยย้ายสเทเบิลคอยน์มูลค่า 500 ล้านดอลลาร์ไปยังวอลเลตที่มีหน้าที่แลกเปลี่ยนสินทรัพย์ที่อาจถูกแช่แข็งเป็นสินทรัพย์ที่ไม่สามารถถูกแช่แข็งได้"
การควบคุมการแช่แข็งและใส่ในรายชื่อดำของสเทเบิลคอยน์ดังกล่าวสามารถป้องกันไม่ให้ที่อยู่ที่ถูกกำหนดไว้โอนโทเคนที่ได้รับผลกระทบได้ ในขณะที่อีเทอร์แบบดั้งเดิมไม่มีกลไกที่คล้ายกันซึ่งถูกควบคุมโดยผู้ออกเหรียญ
ภายในเวลาเกือบ 20 นาที วอลเลตดังกล่าวได้แลกเปลี่ยนสเทเบิลคอยน์มูลค่า $325 million เป็นอีเทอร์ประมาณ $285 million จากนั้นจึงย้ายสเทเบิลคอยน์ที่เหลืออีก $175 million ไปยังวอลเลตตัวกลาง 10 นาทีต่อมา การระงับเริ่มขึ้นเมื่อเวลา 5:14 p.m. ตามเวลาตะวันออก เมื่อวันที่ 29 ตุลาคม โดย Chainalysis รายงานว่ามีสินทรัพย์ประมาณ $2.8 billion ที่ถูกระงับในรายงานวันที่ 30 ตุลาคม ส่วน Binance รายงานแยกต่างหากว่ายอดรวมในวันนั้นอยู่ที่ประมาณ $3 billion
แพลตฟอร์มการซื้อขายยังระบุว่าได้สำรองเงินของบริษัทไว้มากกว่า 6.34 พันล้านดอลลาร์เพื่อชดเชยความเสียหายจากเหตุการณ์นี้ โดยไม่รวมสินทรัพย์ที่ถูกระงับไว้ จากจำนวนดังกล่าว 5 พันล้านดอลลาร์ได้ถูกถือไว้ในโทเคนที่ได้รับผลกระทบแล้ว ส่วนการซื้อผ่านช่องทางตลาดและตลาดนอกกระดานกำลังดำเนินการเพื่อชดเชยสินทรัพย์ที่เหลือ
Binance กล่าวว่า ทีมตรวจสอบของตนตรวจพบข้อเสนอ DAO ที่เป็นอันตราย ได้เตือนโครงการที่ไม่ได้ระบุชื่อ และประสานงานการปิดรับฝากกับตลาดแลกเปลี่ยนต่าง ๆ ก่อนที่จะเกิดเหตุการณ์
อ่านตอนนี้: Binance ช่วยหยุดยั้งการโจมตีระบบกำกับดูแลมูลค่า 1.2 ล้านดอลลาร์ภายในเวลาไม่ถึง 48 ชั่วโมง

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยKevin Helms
เควิน เฮล์มส์ เป็นนักข่าวคริปโทเคอร์เรนซีที่เชี่ยวชาญด้านบิตคอยน์ กฎระเบียบด้านบล็อกเชน และตลาดสินทรัพย์ดิจิทัลทั่วโลก เขาได้รายงานข่าวเกี่ยวกับบิตคอยน์และระบบนิเวศคริปโทในวงกว้างมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่นโยบายกำกับดูแล การยอมรับในระดับสถาบัน และโครงสร้างพื้นฐานของตลาด เขาเขียนบทความ 9,000 ชิ้นให้กับ Bitcoin.com News รายงานเกี่ยวกับการยอมรับคริปโททั่วโลก นโยบายภาษี กฎระเบียบการแลกเปลี่ยน และแนวโน้มเศรษฐกิจมหภาค ผลงานของเขายังถูกนำไปเผยแพร่ซ้ำโดยสื่อ รวมถึง Foundation for Economic Education การรายงานของเขาถูกอ้างอิงในสิ่งพิมพ์ทางวิชาการและกฎหมาย รวมถึง St. Louis University Law Journal และ SMU Law Review ตลอดจนงานวิจัยจาก Carnegie Mellon University และ Seton Hall University การเปิดเผยข้อมูล: ผู้เขียนถือครองสินทรัพย์คริปโทเคอร์เรนซีมูลค่าน้อยกว่า 500 ดอลลาร์สหรัฐ














