



ผู้แฮ็ก Binance ได้ขาย altcoin มูลค่าประมาณ 158 ล้านดอลลาร์ เพื่อแลกกับ ETH จำนวน 70,480 เหรียญ ขณะที่นักวิเคราะห์ได้ตั้งข้อสงสัยต่อคำชี้แจงของแพลตฟอร์มว่าไม่มีการรั่วไหลของกุญแจส่วนตัว
แฮ็กเกอร์ Binance ขาย altcoin 158 ล้านดอลลาร์ นักสืบสงสัยคำอธิบายแพลตฟอร์มแลกเปลี่ยน
เขียนโดย

แชร์
จุดสำคัญ
- Lookonchain ได้ติดตามผู้โจมตีที่ขาย UNI จำนวน 7.02 ล้านเหรียญ ด้วยมูลค่า $39.63 ล้าน ในวันที่ 29 และ 30 ตุลาคม
- TRM Labs ระบุว่า วอลเล็ทบน 9 โซ่บล็อกที่ไม่ใช่ Ethereum ได้โอนเงินผ่านกระบวนการโอนเงินที่ลงนามตามปกติ
- ภาพถ่ายสำรอง (proof-of-reserves snapshot) ของ Binance เมื่อวันที่ 1 พฤศจิกายน จะแสดงให้เห็นว่าโทเคนที่ถูกเทขายนั้นได้รับการทดแทนแล้วหรือไม่
7 โทเค็นหายภายในไม่กี่ชั่วโมง
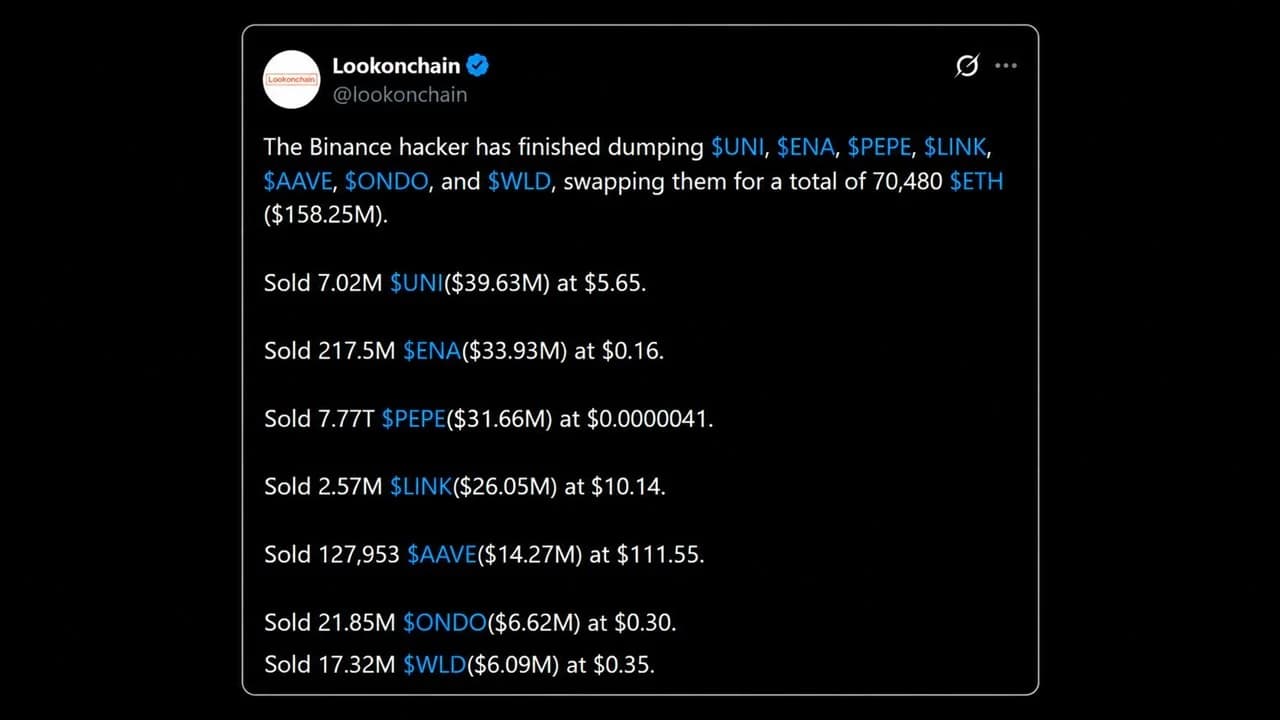
ผู้ก่อเหตุการโจมตี Binance ไม่เสียเวลาเลยในการแปลง altcoin ที่ขโมยมาเป็น ether เครื่องมือติดตามบนเชนรายงานว่า ผู้โจมตีได้เสร็จสิ้นการเทขายโทเคนอัลท์คอยน์จำนวนมาก รวมถึง UNI, ENA, PEPE, LINK, AAVE, ONDO และ WLD โดยแลกเปลี่ยนเป็น 70,480 ETH มูลค่าประมาณ $158.25 ล้าน
- 7.02 ล้าน UNI ถูกขายไป 39.63 ล้านดอลลาร์ ที่ราคา 5.65 ดอลลาร์ต่อโทเคน
- 217.5 ล้าน ENA ถูกขายไป 33.93 ล้านดอลลาร์ ที่ราคา 0.16 ดอลลาร์ต่อเหรียญ
- 7.77 ล้านล้าน PEPE ถูกขายไปมูลค่า $31.66 ล้าน
- ขาย LINK จำนวน 2.57 ล้านหน่วย ด้วยราคา $10.14 รวมมูลค่า $26.05 ล้าน
- 127,953 AAVE ถูกขายไปมูลค่า $14.27 ล้าน ที่ราคา $111.55 ต่อหน่วย
- 21.85 ล้าน ONDO และ 17.32 ล้าน WLD ถูกขายไปมูลค่า $6.62 ล้าน และ $6.09 ล้าน
ผู้โจมตีต้องจ่ายราคาสูงสำหรับความรีบร้อนของตนเอง โดยนักวิเคราะห์คนหนึ่งระบุว่าบุคคลดังกล่าวได้ขาย UNI จำนวน 7,018,792 หน่วยภายใน 51 นาที โดยรับราคาที่แย่กว่า 21% ในการแลกเปลี่ยนครั้งสุดท้ายเมื่อเทียบกับครั้งแรก การขาย PEPE ทำอย่างระมัดระวังมากขึ้น โดยระบบติดตามนับได้ 85 ครั้งการแลกเปลี่ยนภายในเวลาหนึ่งชั่วโมงครึ่ง และไม่มีธุรกรรมใดที่มีมูลค่าเกิน 1.05 ล้านดอลลาร์
เหตุผลนั้นเรียบง่าย คือ เนื่องจาก Tether และ Circle ได้ระงับยอดคงเหลือของสเทเบิลคอยน์จำนวนมากแล้ว ผู้โจมตีจึงยินดีจ่ายค่าพรีเมียมเพื่อถอนเงินออกทันเวลา
TRM Labs ระบุว่า ผู้โจมตีได้ขาย USDT ประมาณ 325 ล้านเหรียญ ให้กับผู้สร้างตลาด (market makers) เพื่อแลกกับ ETH ประมาณ 122,300 เหรียญ ด้วยส่วนลดมากกว่า 10%
เหตุผลที่ Binance อาจจำเป็นต้องซื้อคืน
การขายออกอย่างหนักนี้ก่อให้เกิดช่องว่างในบัญชีของ Binance เนื่องจากตำแหน่ง ENA, UNI, PEPE และ AAVE ที่ถูกขโมยไปคิดเป็น 7% ถึง 15% ของจำนวนที่ Binance รายงานว่าถือครองสำหรับแต่ละโทเคน เนื่องจากกระเป๋าเงินที่ถูกระบายออกนั้นถูกรวมอยู่ในหลักฐานการสำรอง (proof of reserves) ของ Binance นักเทรดคนหนึ่งชี้ว่า Binance มีสถานะขายสุทธิประมาณ $40 ล้านใน PEPE และจะต้องซื้อคืน
Binance ได้สัญญาว่าจะชดเชยความสูญเสียทั้งหมดจากกองทุนคุ้มครองผู้ใช้และทุนของบริษัท บางนักวิเคราะห์ตลาดกำลังพยายามชิงจังหวะการซื้อนั้น โดยใช้กระเป๋าเงินที่เพิ่งสร้างขึ้นใหม่เพื่อเปิดสถานะซื้อ 3x สำหรับ ENA จำนวน 22.78 ล้านโทเคน มูลค่า $4.09 ล้าน บน Hyperliquid ทันทีหลังจากการเทขาย ENA สิ้นสุดลง
Binance ยืนยันว่าไม่มีการรั่วไหลของกุญแจ
วิธีการที่ผู้โจมตีเข้าถึงระบบได้กำลังเป็นประเด็นถกเถียงกันอยู่ Binance ระบุว่าผลการสอบสวนเบื้องต้นชี้ว่าเหตุการณ์นี้อาจเกี่ยวข้องกับแล็ปท็อปของวิศวกร DevOps ที่ถูกบุกรุก ซึ่งทำให้ผู้โจมตีสามารถเข้าถึงคอนเทนเนอร์บริการและส่งคำสั่งถอนเงินโดยไม่ได้รับอนุญาต บริษัทได้ชี้แจงเพิ่มเติมว่า:
"เราไม่พบหลักฐานใดที่ชี้ให้เห็นว่ากุญแจส่วนตัวของกระเป๋าเงินถูกรั่วไหล"
นักวิจัยหลายคนตีความคำชี้แจงนี้แตกต่างกัน โดยบางคนระบุว่าเหตุการณ์นี้พัฒนาจากช่องโหว่การมอบหมาย EIP-7702 ไปสู่การละเมิดกุญแจลงนาม Binance 16 ที่อาจเกิดขึ้น EIP-7702 เป็นคุณสมบัติของ Ethereum ที่อนุญาตให้กระเป๋าเงินทั่วไปรันโค้ดสัญญาอัจฉริยะชั่วคราว
บริษัทความปลอดภัย Blockaid พบว่าผู้โจมตีได้ส่งคำขออนุญาต 50 ครั้งในธุรกรรมเดียวเพื่อเดา nonce ที่กำลังใช้งานอยู่ของกระเป๋าเงินร้อน ซึ่งเป็นตัวนับที่จัดลำดับธุรกรรม และมีการตรงกันเพียงครั้งเดียว
จุดที่แข็งแกร่งที่สุดสำหรับฝ่ายที่สงสัยคือ การโจรกรรมครั้งนี้ไม่ได้จำกัดอยู่เพียงใน Ethereum เท่านั้น ในเรื่องนี้ TRM ระบุว่า วอลเลตบนเครือข่ายอีก 9 เครือข่ายได้ส่งเงินผ่านการโอนที่ลงนามตามปกติ และประเมินว่าผู้โจมตีอาจทำให้ระบบลงนามของวอลเลตแบบร้อนของ Binance “ลงนามธุรกรรมตามความต้องการของตนเอง” ได้
การคำนวณหนึ่งชี้ให้เห็นว่าเงินที่ไหลออกมีมูลค่า 1.449 พันล้านดอลลาร์ในบิตคอยน์ และ 628 ล้านดอลลาร์ในทรอน ซึ่งในเครือข่ายนี้ยังไม่มี EIP-7702
การใช้ผิดวัตถุประสงค์ ไม่ใช่การขโมย?
ผู้โจมตีภายในบริการที่สามารถขอการลงนามได้ อาจใช้กุญแจได้โดยไม่ต้องดึงกุญแจออกมาเลย นักวิจัยด้านออนเชน 0xQuit ระบุว่าผู้โจมตีใช้ relayer ซึ่งหากมีการเข้าถึงกุญแจโดยตรงแล้ว ก็ไม่จำเป็นต้องใช้ relayer นี้ และเสริมว่า:
ดูเหมือนว่าพวกเขา [the attacker] ไม่มีกุญแจส่วนตัว
Bitcoin.com News ได้สรุปข้อมูลที่ได้รับการยืนยันเกี่ยวกับการละเมิดระบบจนถึงขณะนี้
ไม่ว่าอย่างไรก็ตาม ผลกระทบได้ลุกลามไปยังระบบการเงินแบบกระจายศูนย์ (DeFi) โดยผู้โจมตีได้กู้ยืม ETH ประมาณ 19,760 บน Aave ด้วย USDT 60 ล้าน และ Aave ได้ระงับตลาด V3 ของตนบน Ethereum ผลจากเหตุการณ์นี้ ทำให้ราคาอีเทอร์ลดลง 5.2% เป็น $2,190 ในช่วงเช้าวันที่ 30 ตุลาคม

TRM Labs และ ZachXBT เชื่อมโยงการแฮ็ก Binance มูลค่า 6.3 พันล้านดอลลาร์กับหน่วย Tradertraitor ของเกาหลีเหนือ ซึ่งมีความเกี่ยวข้องกับกลุ่ม Lazarus
อ่านตอนนี้: TRM Labs- ZachXBT ชี้กลุ่ม Lazarus เกาหลีเหนืออยู่เบื้องหลังแฮ็ก Binance

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยShiraz JagatiCrypto Reporter
ชีราซเป็นนักข่าวและนักวิเคราะห์ที่มีผลงานครอบคลุมแวดวงสินทรัพย์ดิจิทัลและพัฒนาการที่เกี่ยวข้องกับบล็อกเชนมาตั้งแต่ปี 2016 นอกจากนี้ ผลงานของเขายังมุ่งเน้นไปที่แนวโน้มของอุตสาหกรรมและระบบนิเวศเกิดใหม่ภายในภาคการเงินดิจิทัล













