Clippy มีเหรียญมีมหรือไม่? ไม่ แต่ผู้ติดตามบัญชี X ของ Microsoft อาจคิดเช่นนั้นเมื่อวันพฤหัสบดีที่ผ่านมา เมื่อบัญชีของบริษัทยักษ์ใหญ่ด้านเทคโนโลยีนี้ถูกแฮ็กเพื่อโปรโมตโทเคนคริปโตที่ไม่ได้รับอนุญาต
บัญชี X ของ Microsoft ถูกแฮ็กเพื่อโปรโมต Clippy Meme Coin
เขียนโดย

แชร์
จุดสำคัญ
- Microsoft ยืนยันว่าบัญชี X ของบริษัทถูกแฮกเมื่อวันพฤหัสบดี
- บัญชีดังกล่าวได้โปรโมตเหรียญมีมธีม Clippy เป็นระยะเวลาสั้นๆ ซึ่ง Microsoft ระบุในภายหลังว่าเป็นการโปรโมตที่ไม่ได้รับอนุญาต
- เมื่อเดือนกรกฎาคมที่ผ่านมา บัญชี X ของ Vlad Tenev ซีอีโอ Robinhood ก็ถูกแฮ็กเพื่อโปรโมตเหรียญมีมปลอม โดยใช้วิธีการเดียวกัน
เมื่อวันพฤหัสบดี บัญชี X อย่างเป็นทางการของ Microsoft เริ่มแสดงพฤติกรรมที่น่าประหลาดใจ รวมถึงการติดตามบัญชีหนึ่งที่โปรโมตเหรียญมีมที่ไม่เป็นทางการ ซึ่งได้รับแรงบันดาลใจจากสัญลักษณ์หุ้น MSFT และ Clippy — ผู้ช่วยคลิปหนีบกระดาษของ Microsoft ที่เคยปรากฏในเวอร์ชันแรกๆ ของ Office จากนั้นบัญชีดังกล่าวได้รีโพสต์ทวีตหนึ่งจากบัญชีนั้น และเปลี่ยนรูปโปรไฟล์ของตัวเองเป็น Clippy
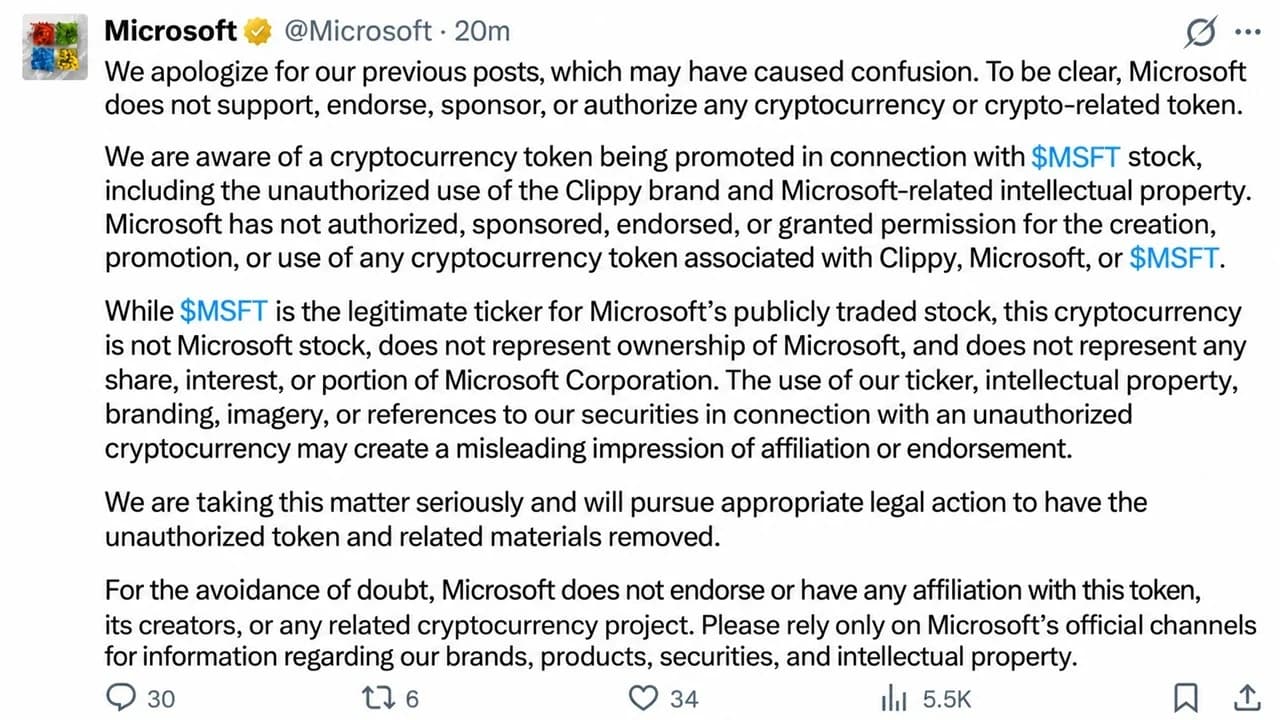
โพสต์ดังกล่าวถูกลบไป และทวีตขอโทษปรากฏขึ้นประมาณ 30 นาทีต่อมา — ซึ่งถูกลบไปเกือบจะทันทีเช่นกัน แม้ว่าผู้คนจะสามารถจับภาพหน้าจอไว้ได้ Microsoft ยืนยันการละเมิดความปลอดภัยนี้กับ The Verge ในเวลาต่อมา โดยระบุว่า:
เราได้ยืนยันว่ามีการเข้าถึงบัญชีของเราบน X โดยไม่ได้รับอนุญาต รวมถึงโพสต์ที่ไม่ได้มาจาก Microsoft บัญชีดังกล่าวได้รับการรักษาความปลอดภัยแล้ว และโพสต์ที่ไม่ได้รับอนุญาตได้ถูกลบออกไปแล้ว เรากำลังดำเนินการสอบสวนเหตุการณ์นี้ต่อไป
ยังไม่ชัดเจนว่าทำไม Microsoft จึงลบทวีตคำขอโทษที่ยาวนั้น แต่ทวีตดังกล่าวได้กล่าวถึงจุดสำคัญหลายประการ:
- Microsoft ระบุว่าไม่เคยให้สิทธิ์ใครในการโปรโมตโทเคนโดยใช้ทรัพย์สินทางปัญญาของบริษัท รวมถึง Clippy
- บริษัทมีแผนที่จะดำเนินการทางกฎหมายเพื่อขอให้ลบโทเคนและกิจกรรมทางการตลาดที่เกี่ยวข้องออกไป
- รหัสหุ้น MSFT ที่แท้จริงของบริษัทไม่มีความเกี่ยวข้องใดๆ กับโทเคนที่มีชื่อคล้ายกัน ซึ่งไม่ทำให้ผู้ถือโทเคนมีสิทธิเป็นเจ้าของใน Microsoft Corporation
โทเคนที่กล่าวถึงนี้ซื้อขายภายใต้ชื่อ CLIPPY และบัญชี X ชื่อ Clippy MSFT เป็นหนึ่งในผู้ส่งเสริมที่ออกเสียงดังที่สุด โดยได้กล่าวถึงพูลสภาพคล่องที่มีมูลค่ามากกว่า $200,000 ตามรายงาน ผู้ส่งเสริมบางรายยังอ้างว่าพูลดังกล่าวได้รับการสนับสนุนจากหุ้น Microsoft ที่แท้จริง อย่างไรก็ตาม คำกล่าวอ้างนี้ยังไม่ได้รับการยืนยัน — และแม้จะเป็นความจริง ก็ไม่มีความเชื่อมโยงอย่างเป็นทางการกับ Microsoft
เป้าหมายที่ใหญ่กว่าในกลยุทธ์ที่คุ้นเคย
นี่ไม่ใช่ครั้งแรกที่ผู้หลอกลวงในวงการคริปโตใช้บัญชีของ Microsoft ในปี 2024 ผู้โจมตีได้แฮ็กบัญชี X ของ Microsoft India ซึ่งมีผู้ติดตามมากกว่า 211,000 คน เพื่อปลอมตัวเป็น Keith "Roaring Kitty" Gill นักเทรด GameStop ที่โด่งดัง และผลักดันการขายล่วงหน้าโทเคน GameStop ปลอมที่สร้างขึ้นเพื่อดูดเงินจากกระเป๋าเงินดิจิทัล
การยึดครองนี้สอดคล้องกับรูปแบบที่ค่อยๆ ขยายตัวมาตลอดทั้งปี ในเดือนกรกฎาคม ผู้โจมตีได้ยึดครองบัญชี X ของ Vlad Tenev ซีอีโอ Robinhood เพื่อโปรโมตโทเคนปลอมชื่อ Vladhood ซึ่งถูกอ้างว่าเป็นมาสคอตอย่างเป็นทางการของ Robinhood Chain
สิบวันก่อนนั้น บัญชีที่ดูเหมือนถูกแฮ็กและเชื่อมโยงกับ SpaceX ของ Elon Musk ได้โปรโมตเหรียญมีม ซึ่งต่อมาถูกแชร์ต่อโดยบัญชี X ของ Starlink ที่ถูกแฮ็กเช่นกัน โทเค็นดังกล่าวมีมูลค่าตลาดสูงถึง 2 ล้านดอลลาร์ ก่อนที่จะร่วงลงเหลือศูนย์

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ