Компания Luxor Technology подтвердила факт несанкционированного перенаправления хешрейта майнинга биткойнов через свою платформу Commander, положив конец спекуляциям вокруг предполагаемой атаки, затронувшей тысячи майнинговых устройств. Компания заявляет, что инцидент был локализован в течение двух часов, а пострадавшие клиенты получат полную компенсацию.
Luxor подтвердила взлом из-за майнинга биткойнов и атаку ИИ
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- Luxor подтвердила, что от несанкционированного перенаправления хешрейта через платформу Commander пострадали чуть более дюжины клиентских счетов.
- Генеральный директор Ник Хансен объяснил взлом «сложным вектором атаки с использованием искусственного интеллекта», хотя компания публично не раскрыла подробности механизма.
- Luxor сообщает, что устранила уязвимость в течение двух часов, предотвратила утечку данных и компенсирует пострадавшим клиентам упущенную прибыль от майнинга.
Luxor прервала молчание по поводу нарушения безопасности при майнинге биткоинов
То, что изначально казалось неподтверждённым захватом биткойн-майнинга, превратилось в подтверждённый инцидент безопасности: компания Luxor Technology признала, что злоумышленники перенаправили майнинговое оборудование через её платформу управления Commander.
В официальном заявлении, опубликованном в воскресенье, 15 ноября 2026 года, Luxor сообщила, что внутренние системы мониторинга обнаружили несанкционированные изменения в настройках майнингового пула, что вызвало немедленную реакцию инженерной команды. Команда написала:
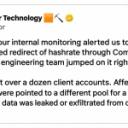
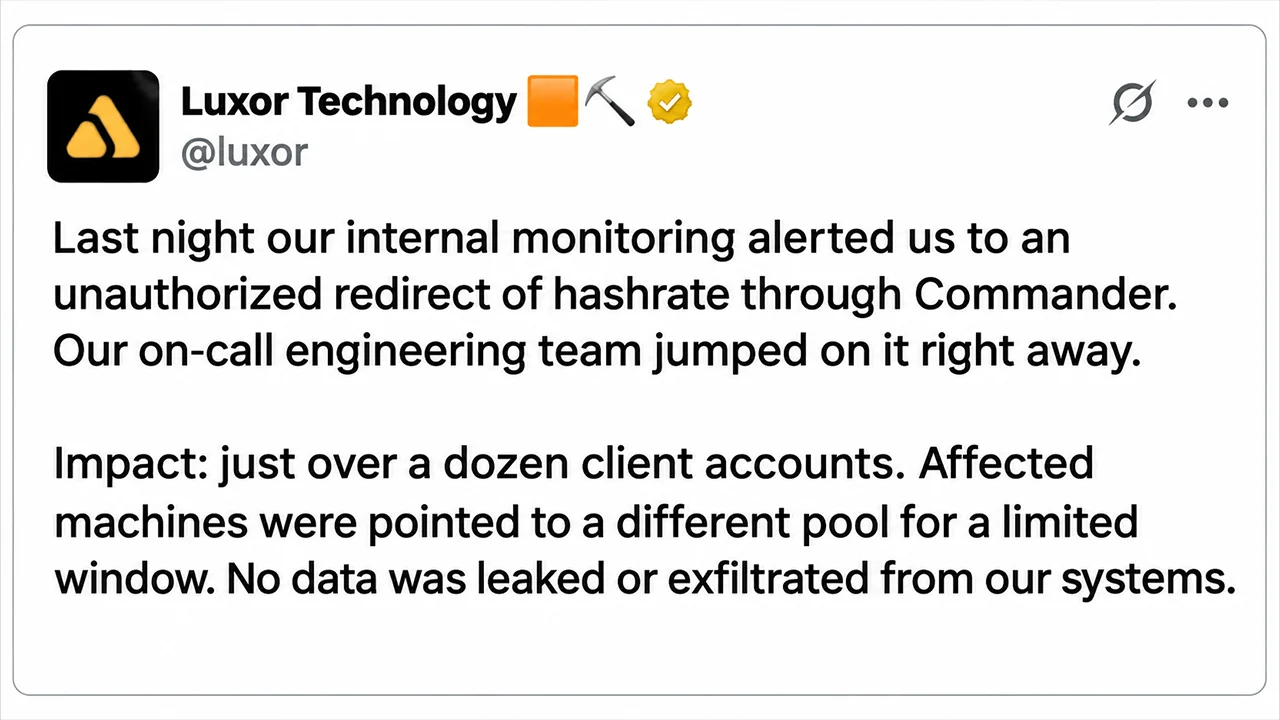
«Прошлой ночью наша система внутреннего мониторинга предупредила нас о несанкционированном перенаправлении хешрейта через Commander. Наша дежурная команда инженеров сразу же взялась за решение проблемы».
По данным Luxor, инцидент затронул чуть более дюжины клиентских аккаунтов, майнинговые машины которых были временно перенаправлены в другой пул. Компания утверждает, что никакая информация из её систем не была похищена.
«Последствия: чуть более дюжины клиентских аккаунтов. Затронутые машины были перенаправлены в другой пул на ограниченный промежуток времени. Никакие данные не были утечены или похищены из наших систем», — сообщила команда на X.
Luxor пояснила, что её инженеры исправили уязвимость в Commander в течение двух часов и приступили к восстановлению исходных настроек затронутого оборудования. Компания также обязалась возместить каждому пострадавшему клиенту расходы за вычислительную мощность, перенаправленную во время инцидента. «Компенсация: каждому пострадавшему клиенту будет выплачена полная сумма за перенаправленный хешрейт, как если бы майнинг проходил в обычном режиме», — добавила Luxor.

Компания также подчеркнула, что взлом затронул исключительно Commander, а майнинг-пул и прошивка LuxOS остались незатронутыми.
Генеральный директор Ник Хансен связывает взлом со сложной атакой с использованием искусственного интеллекта
Генеральный директор Luxor Ник Хансен впоследствии дал более личное описание инцидента, признав сбои в работе и определив, что это было вторжение, совершенное с помощью искусственного интеллекта.
«Последние 12 часов были довольно тяжелыми», — написал Хансен. Он сообщил, что взлом начался около 18:00 по тихоокеанскому времени в субботу, 14 ноября, и затронул часть клиентов Commander. Генеральный директор продолжил:
«Вчера около 18:00 по тихоокеанскому времени часть клиентов Commander подверглась взлому с использованием сложного вектора атаки с применением искусственного интеллекта».
Хотя Хансен объяснил вторжение использованием метода с применением ИИ, компания Luxor пока не опубликовала технических выводов, точно устанавливающих, как именно злоумышленники получили доступ или манипулировали настройками майнинга.
Хансен уточнил, что инженеры выявили и устранили проблему до того, как приступили к более трудоемкому процессу восстановления затронутых устройств. Он также принес извинения клиентам и вновь подчеркнул, что Luxor возместит их убытки. Он сказал:
«Я приношу свои извинения. Вы доверяете нам свой парк оборудования, и мы должны работать лучше».
Руководитель также отметил, что пострадавшие клиенты получат дополнительную информацию по электронной почте, а Luxor пообещала провести всесторонний анализ инцидента.
Данные OCEAN Mining показывают необычную активность хешрейта
До официального подтверждения со стороны Luxor в субботу вечером в сети появились сообщения о том, что около 64 000 майнинговых устройств, обеспечивающих примерно 13 эксахэш в секунду (EH/s), были перенаправлены в майнинговый пул Ocean. Эти цифры пока не подтверждены независимыми источниками, а информация от Luxor о чуть более дюжине взломанных аккаунтов не позволяет установить общее количество затронутых майнеров.

Ocean — некастодиальный майнинг-пул для биткоина, запущенный в 2023 году при финансовой поддержке Джека Дорси, — позволяет майнерам получать выплаты напрямую через транзакции coinbase в блоках. На его общедоступной панели управления была зафиксирована необычная майнинговая активность в период, связанный с заявленным инцидентом, в то время как на предполагаемый адрес назначения поступило, по оценкам, 0,65761026 BTC в виде вознаграждения за майнинг.
Разработчик Mempool.space Mononaut отметил:
«Ой, согласно панели управления Ocean, около 0,657 BTC доли добычи было заработано за счёт украденного хэша»
Однако расчетные вознаграждения не являются завершенными платежами. Доступные записи в блокчейне не показали подтвержденных входящих транзакций на подозрительный адрес, что позволяет предположить, что оператор не получил биткойны от перенаправленной майнинговой активности.
Компания CoreX Hosting, которая первоначально обнародовала информацию о предполагаемой атаке, впоследствии сообщила, что несанкционированный хешрейт снизился примерно до 100 петахеш в секунду (PH/s).
Подтверждение со стороны Luxor разрешает главный вопрос о том, имело ли место несанкционированное перенаправление, но важные детали остаются неясными. Точное количество затронутых машин, общая перенаправленная вычислительная мощность и технические механизмы предполагаемого взлома с использованием ИИ ждут дальнейшего раскрытия.
Для майнинговых операторов этот инцидент демонстрирует, как несанкционированные изменения в конфигурации парка оборудования могут поставить под угрозу доходы, даже если злоумышленникам не требуется напрямую захватывать криптовалюту. Обещание Luxor о выплате компенсации решает проблему непосредственных финансовых последствий, но предстоящее расследование компании столкнётся с более важным вопросом: как злоумышленникам удалось изначально получить достаточный контроль для перенаправления промышленного майнингового оборудования.
В новостях этой недели основное внимание уделялось напряженности на рынках, корпоративным инвестициям, безопасности аппаратных кошельков, токенизации и рынкам прогнозов.
Читать: Биткоин упал, DTCC выбрала Solana для расширения токенизации: недельный обзор

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.
Об авторе
АВТОРJamie RedmanNews Lead
Джейми Редман — руководитель новостного направления в Bitcoin.com News и журналист, пишущий о финансовых технологиях, базирующийся в Массачусетсе.