O Clippy tem uma moeda meme? Não, mas os seguidores da conta da Microsoft no X podem ter pensado que sim na quinta-feira, quando o acesso da gigante da tecnologia foi invadido para promover um token de criptomoeda não autorizado.
Conta “X” da Microsoft foi invadida para promover a “meme coin” do Clippy
ESCRITO POR

PARTILHAR
Pontos principais
- A Microsoft confirmou que sua conta no X foi invadida na quinta-feira.
- A conta promoveu brevemente uma moeda meme com o tema Clippy, que a Microsoft posteriormente afirmou ser não autorizada.
- Em julho, a conta no X do CEO da Robinhood, Vlad Tenev, foi invadida para promover uma moeda meme falsa, usando o mesmo esquema.
Na quinta-feira, a conta oficial da Microsoft no X começou a fazer movimentos surpreendentes, incluindo seguir uma conta que promovia uma moeda meme não oficial inspirada no código de ações da MSFT e no Clippy — o assistente em forma de clipe de papel da Microsoft que aparecia nas primeiras versões do Office. Em seguida, ela republicou um dos tuítes da conta e alterou sua própria foto de perfil para o Clippy.
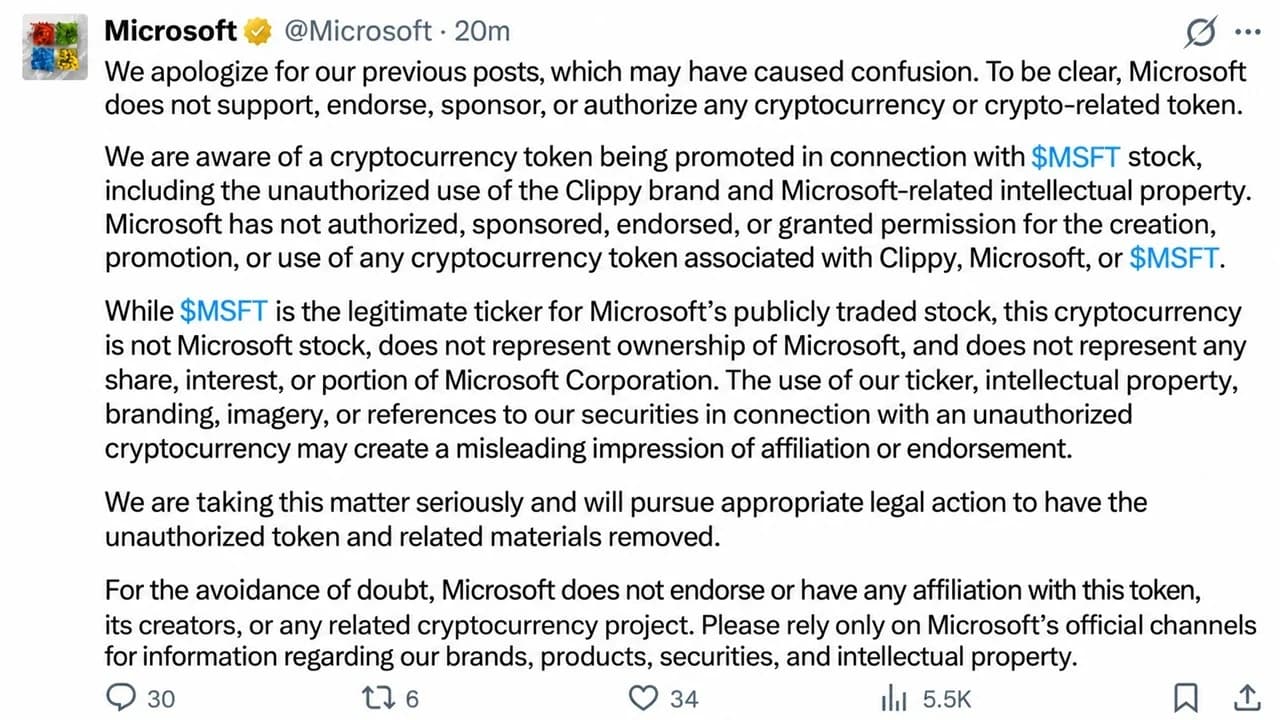
As postagens foram removidas e um tuíte de desculpas apareceu cerca de 30 minutos depois — e foi excluído quase tão rapidamente, embora as pessoas tenham conseguido fazer uma captura de tela dele. A Microsoft confirmou a violação posteriormente ao The Verge, afirmando:
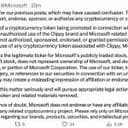
Confirmamos o acesso não autorizado à nossa conta no X, incluindo postagens que não vieram da Microsoft. A conta foi protegida e as postagens não autorizadas foram removidas, e continuamos investigando as circunstâncias.
Não está claro por que a Microsoft excluiu seu longo tuíte de desculpas, mas ele abordava alguns pontos-chave:
- A Microsoft afirmou que nunca autorizou ninguém a promover um token usando sua propriedade intelectual, incluindo o Clippy.
- A empresa planeja tomar medidas legais para que o token e o material de marketing associado sejam removidos.
- Seu código de negociação real, MSFT, não tem nada a ver com qualquer token que tenha um nome semelhante, o que não confere aos detentores nenhum direito de propriedade sobre a Microsoft Corporation.
O token em questão é negociado como CLIPPY, e uma conta no X chamada Clippy MSFT tem sido uma de suas promotoras mais ativas, divulgando pools de liquidez que, segundo relatos, valem mais de US$ 200.000. Alguns promotores também alegaram que os pools eram respaldados por ações reais da Microsoft. Essa afirmação, no entanto, não foi comprovada — e, mesmo que fosse verdadeira, não há nenhuma ligação oficial com a Microsoft.
Um alvo maior em um roteiro já conhecido
Esta não é a primeira vez que golpistas de criptomoedas usam uma conta da Microsoft. Em 2024, invasores sequestraram a conta da Microsoft Índia no X, que tinha mais de 211.000 seguidores, para se passar pelo trader viral da GameStop, Keith “Roaring Kitty” Gill, e promover uma pré-venda falsa de um token da GameStop criada para esvaziar carteiras.
O sequestro se encaixa em um padrão que vem ganhando força ao longo do ano. Em julho, invasores assumiram o controle da conta no X do CEO da Robinhood, Vlad Tenev, para promover um token falso chamado Vladhood, falsamente anunciado como o mascote oficial da Robinhood Chain.
Dez dias antes disso, uma conta aparentemente hackeada ligada à SpaceX, de Elon Musk, promoveu uma “meme coin” que foi então compartilhada pela conta do Starlink no X, também comprometida. Esse token atingiu uma capitalização de mercado de US$ 2 milhões antes de despencar para zero.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.