



Haker z Binance sprzedał altcoiny o wartości około 158 milionów dolarów za 70 480 ETH, podczas gdy analitycy poddali w wątpliwość twierdzenie giełdy, że nie doszło do wycieku żadnych kluczy prywatnych.
Haker z Binance wyprzedaje altcoiny za 158 mln USD; śledczy kwestionują wersję giełdy
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Lookonchain wykryło, że 29 i 30 października atakujący sprzedał 7,02 mln UNI za 39,63 mln dolarów.
- TRM Labs poinformowało, że portfele w dziewięciu łańcuchach innych niż Ethereum przeniosły środki za pomocą zwykłych, podpisanych transferów.
- Zrzut ekranu potwierdzający rezerwy Binance z 1 listopada pokaże, czy wyprzedane tokeny zostały uzupełnione.
Siedem tokenów zniknęło w ciągu kilku godzin
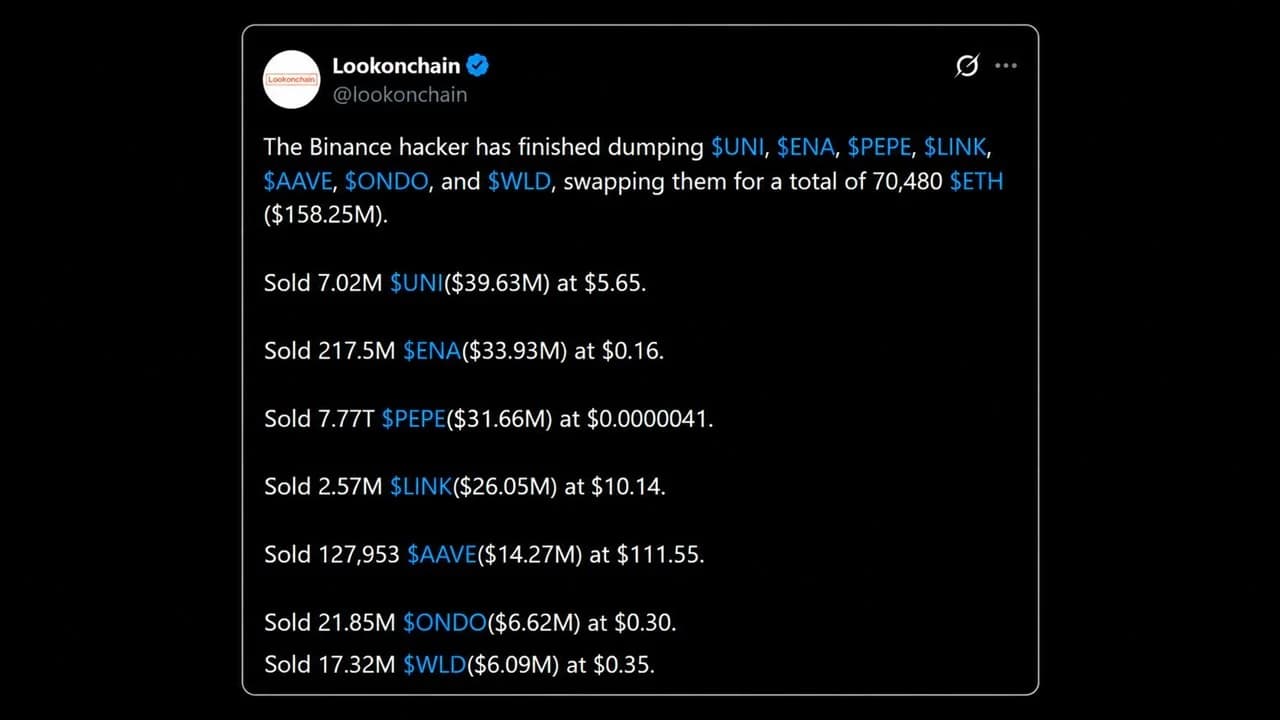
Złodziej odpowiedzialny za włamanie do Binance nie tracił czasu na zamianę skradzionych altcoinów na ether. Narzędzia do śledzenia transakcji on-chain poinformowały, że atakujący zakończył wyprzedaż wielu altcoinów, w tym UNI, ENA, PEPE, LINK, AAVE, ONDO i WLD, wymieniając je na 70 480 ETH o wartości około 158,25 mln dolarów.
- 7,02 mln tokenów UNI sprzedano za 39,63 mln dolarów po cenie 5,65 dolara.
- 217,5 mln ENA sprzedano za 33,93 mln dolarów po cenie 0,16 dolara.
- 7,77 biliona PEPE sprzedano za 31,66 mln dolarów.
- Sprzedano 2,57 mln LINK za 26,05 mln dolarów po cenie 10,14 dolara.
- Sprzedano 127 953 AAVE za 14,27 mln dolarów po cenie 111,55 za sztukę.
- 21,85 mln tokenów ONDO i 17,32 mln tokenów WLD sprzedano za 6,62 mln USD i 6,09 mln USD.
Atakujący drogo zapłacił za swoją pochopność – jeden z analityków zauważył, że osoba ta sprzedała 7 018 792 tokenów UNI w ciągu 51 minut, uzyskując przy ostatniej transakcji cenę o 21% niższą niż przy pierwszej. Wypłata PEPE przebiegła ostrożniej – narzędzie śledzące odnotowało 85 transakcji w ciągu półtorej godziny, a żadna z nich nie przekroczyła 1,05 mln dolarów.
Logika była prosta: skoro Tether i Circle zamroziły już duże salda stablecoinów, haker był gotów zapłacić premię, aby zdążyć spieniężyć środki na czas.
TRM Labs podało, że atakujący sprzedał również około 325 milionów USDT animatorom rynku za około 122 300 ETH z dyskontem wynoszącym ponad 10%.
Dlaczego Binance może być zmuszona do wykupu
Ta wyprzedaż pozostawia dziurę w księgach Binance, biorąc pod uwagę, że skradzione pozycje w ENA, UNI, PEPE i AAVE stanowią od 7% do 15% zgłoszonych przez Binance zasobów każdego z tych tokenów, ponieważ opróżniony portfel został uwzględniony w jego dowodzie rezerw. Jeden z inwestorów argumentował, że Binance ma w zasadzie pozycję krótką netto o wartości około 40 mln USD w PEPE i będzie musiało je odkupić.
Binance zobowiązało się pokryć wszystkie straty z funduszu ochrony użytkowników oraz środków własnych firmy. Niektórzy komentatorzy rynkowi wyprzedzają tę ofertę, a nowo utworzony portfel otworzył trzykrotną pozycję długą na 22,78 mln ENA o wartości 4,09 mln dolarów na platformie Hyperliquid zaraz po zakończeniu wyprzedaży ENA.
Binance twierdzi, że nie doszło do wycieku kluczy
Sposób, w jaki atakujący uzyskał dostęp, jest obecnie przedmiotem sporu. Binance stwierdziło, że wstępne dochodzenie wskazuje, iż incydent mógł wiązać się z naruszeniem bezpieczeństwa laptopa inżyniera DevOps, co umożliwiło atakującemu dostęp do kontenera usługowego i zlecenie nieautoryzowanych wypłat. Firma wyjaśniła następnie:
„Nie znaleźliśmy żadnych dowodów na wyciek klucza prywatnego portfela”.
Kilku badaczy zinterpretowało te komentarze inaczej, a niektórzy twierdzą, że incydent przerodził się z wykorzystania luki w delegacji EIP-7702 w potencjalne naruszenie bezpieczeństwa klucza podpisującego Binance 16. EIP-7702 to funkcja sieci Ethereum, która pozwala zwykłemu portfelowi na tymczasowe uruchamianie kodu kontraktu inteligentnego.
Firma zabezpieczająca Blockaid odkryła, że atakujący wysłał 50 autoryzacji w jednej transakcji, próbując odgadnąć aktualny nonce portfela gorącego – licznik porządkujący transakcje – i tylko jedna z nich pasowała.
Najsilniejszym argumentem sceptyków jest to, że kradzież nie ograniczyła się do sieci Ethereum. W tym kontekście firma TRM stwierdziła, że portfele w dziewięciu innych łańcuchach wysłały środki za pomocą zwykłych, podpisanych przelewów, i oceniła, że atakujący prawdopodobnie mógł sprawić, że system podpisywania gorącego portfela Binance „podpisywałby wybrane przez niego transakcje”.
Według jednej z wycen wypływy wyniosły 1,449 mld dolarów w bitcoinie i 628 mln dolarów w tronie, gdzie nie istnieje standard EIP-7702.
Niewłaściwe wykorzystanie, a nie kradzież?
Atakujący działający wewnątrz serwisu, który może żądać podpisów, mógłby wykorzystać klucze bez konieczności ich wyciągania. Badacz łańcucha bloków 0xQuit zauważył, że atakujący użył serwera pośredniczącego, co nie byłoby konieczne przy bezpośrednim dostępie do kluczy, dodając:
Wydaje się prawdopodobne, że [the attacker] nie posiadał kluczy prywatnych.
Serwis Bitcoin.com News przedstawił zestawienie dotychczas potwierdzonych informacji dotyczących tego naruszenia.
W każdym razie skutki tego incydentu dotknęły również sektor zdecentralizowanych finansów (DeFi) – osoba atakująca pożyczyła około 19 760 ETH na platformie Aave pod zastaw 60 milionów USDT, a Aave zamroziło swoje rynki V3 na sieci Ethereum. W rezultacie cena etheru spadła o 5,2% do 2 190 USD wczesnym rankiem 30 października.

TRM Labs i ZachXBT łączą atak hakerski na Binance o wartości 6,3 mld dolarów z północnokoreańską jednostką Tradertraitor powiązaną z grupą Lazarus.
Czytaj teraz: TRM Labs i ZachXBT: atak hakerski na Binance to grupa Lazarus z KRLD

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁShiraz JagatiCrypto Reporter
Shiraz jest dziennikarzem i analitykiem, którego praca od 2016 roku obejmuje obszar aktywów cyfrowych oraz rozwój technologii związanych z blockchainem.













