Czy Clippy ma swoją monetę memową? Nie, ale obserwujący konto Microsoftu na platformie X mogli tak pomyśleć w czwartek, kiedy to dostęp do konta tego technologicznego giganta został przejęty w celu promowania nieautoryzowanego tokenu kryptowalutowego.
Konto „X” firmy Microsoft zostało przejęte w celu promowania memowej kryptowaluty „Clippy”
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Microsoft potwierdził, że w czwartek doszło do przejęcia jego konta X.
- Konto przez krótki czas promowało memową monetę związaną z Clippym, o której Microsoft później stwierdził, że była nieautoryzowana.
- W lipcu konto na X należące do dyrektora generalnego Robinhood, Vlada Teneva, zostało przejęte w celu promowania fałszywej monety memowej, przy użyciu tej samej taktyki.
W czwartek oficjalne konto Microsoftu na platformie X zaczęło podejmować zaskakujące działania, w tym obserwowanie konta promującego nieoficjalną monetę memową inspirowaną symbolem giełdowym MSFT oraz Clippy’m – asystentem w postaci spinacza, który pojawiał się we wczesnych wersjach pakietu Office. Następnie konto to udostępniło jeden z tweetów tego użytkownika i zmieniło swoje zdjęcie profilowe na wizerunek Clippy’ego.
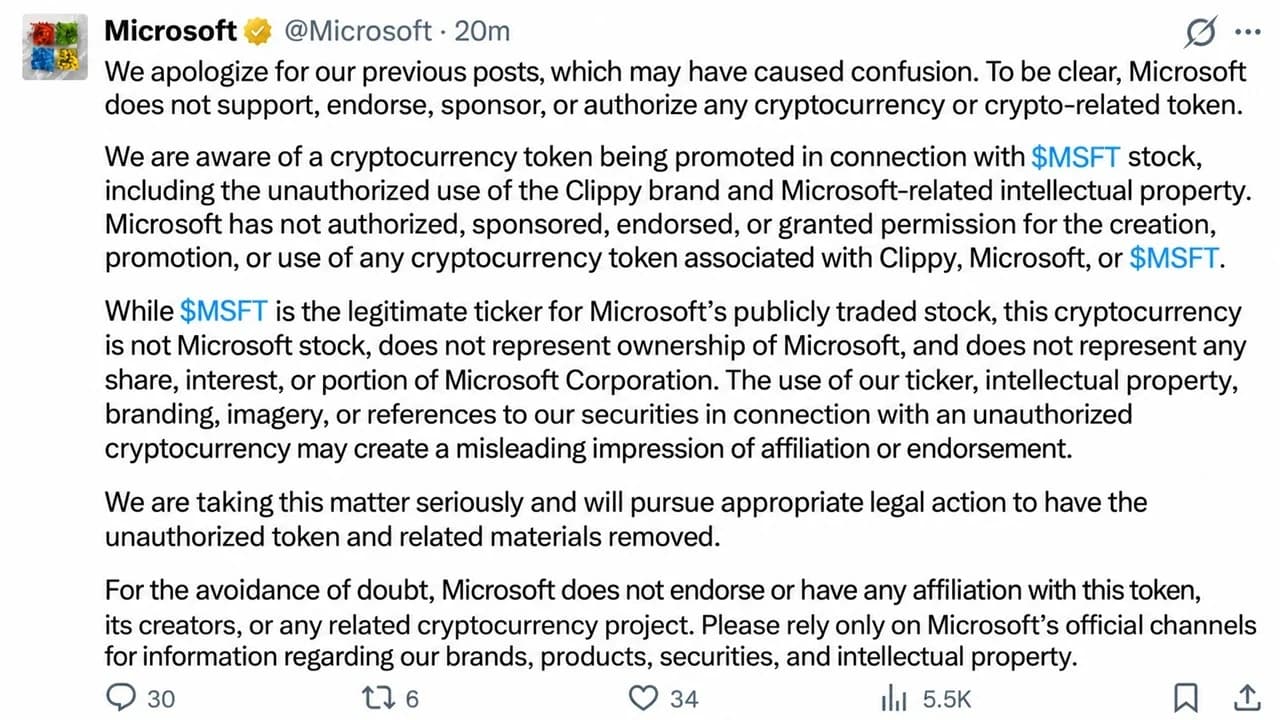
Posty zostały usunięte, a około 30 minut później pojawił się tweet z przeprosinami – który z kolei został usunięty niemal równie szybko, choć użytkownikom udało się zrobić jego zrzut ekranu. Firma Microsoft potwierdziła następnie serwisowi The Verge naruszenie bezpieczeństwa, oświadczając:
Potwierdziliśmy nieautoryzowany dostęp do naszego konta na X, w tym do postów, które nie pochodziły od Microsoftu. Konto zostało zabezpieczone, a nieautoryzowane posty usunięte; nadal badamy okoliczności tego zdarzenia.
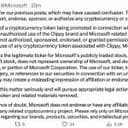
Nie jest jasne, dlaczego Microsoft usunął swój obszerny tweet z przeprosinami, ale poruszał on kilka kluczowych kwestii:
- Microsoft oświadczył, że nigdy nie upoważnił nikogo do promowania tokenu z wykorzystaniem swojej własności intelektualnej, w tym postaci Clippy’ego.
- Firma planuje podjąć kroki prawne w celu usunięcia tokenu i związanych z nim działań marketingowych.
- Jego prawdziwy symbol giełdowy MSFT nie ma nic wspólnego z żadnym tokenem o podobnej nazwie, który nie daje posiadaczom żadnych praw własności w Microsoft Corporation.
Omawiany token jest notowany pod symbolem CLIPPY, a jednym z jego najbardziej aktywnych promotorów było konto na X o nazwie Clippy MSFT, które chwaliło pule płynności o wartości rzekomo przekraczającej 200 000 dolarów. Niektórzy promotorzy twierdzili również, że pule te są zabezpieczone rzeczywistymi akcjami Microsoftu. Twierdzenie to nie zostało jednak zweryfikowane – a nawet gdyby było prawdziwe, nie ma żadnego oficjalnego powiązania z firmą Microsoft.
Większy cel w znanym scenariuszu
To nie pierwszy raz, kiedy oszuści kryptowalutowi wykorzystali konto Microsoftu. W 2024 r. atakujący przejęli konto Microsoft India na platformie X, które miało ponad 211 000 obserwujących, aby podszyć się pod Keitha „Roaring Kitty” Gilla – popularnego inwestora związany z GameStop – i promować fałszywą przedsprzedaż tokenu Gamestop, stworzoną w celu opróżnienia portfeli.
Przejęcie to wpisuje się w schemat, który zyskiwał na popularności przez cały rok. W lipcu atakujący przejęli konto na X należące do dyrektora generalnego Robinhood, Vlada Teneva, aby promować fałszywy token o nazwie Vladhood, fałszywie przedstawiany jako oficjalna maskotka Robinhood Chain.
Dziesięć dni wcześniej zhakowane konto powiązane z firmą SpaceX Elona Muska promowało memową monetę, którą następnie udostępniło również zhakowane konto Starlink na platformie X. Kapitalizacja rynkowa tego tokenu osiągnęła 2 miliony dolarów, po czym spadła do zera.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.