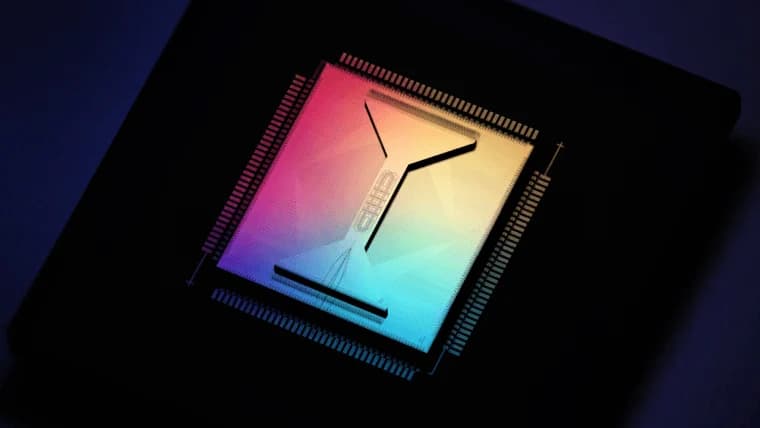
Nieuw onderzoek van het kwantumcomputerbedrijf Alice & Bob wijst erop dat het kraken van de cryptografie die het Bitcoin-netwerk beschermt mogelijk veel minder kwantumcomputerkracht vereist dan eerder werd aangenomen, wat de noodzaak vergroot om de cryptovaluta voor te bereiden op een post-kwantumtoekomst.
Kwantumonderzoekers: 30.000 qubits kraken Bitcoin-sleutels in één uur
GESCHREVEN DOOR

DELEN
Belangrijkste conclusies
- Alice & Bob schat dat een kwantumcomputer met slechts 29.588 fysieke qubits de elliptische-curve-cryptografie van Bitcoin in ongeveer een uur zou kunnen kraken.
- Nieuw onderzoek van Alice & Bob, Google en Quantinuum suggereert dat kwantumaanvallen aanzienlijk minder middelen zouden kunnen vereisen, waardoor cryptografische bedreigingen mogelijk dichterbij komen.
- Miljoenen BTC zouden kwetsbaar kunnen zijn door blootgestelde openbare sleutels, waardoor de druk toeneemt om kwantumbestendige beveiligingen te ontwikkelen voordat er voldoende krachtige computers op de markt komen.
De ‘Q-Day’-dreiging voor Bitcoin komt dichterbij
Het in Parijs en Boston gevestigde bedrijf maakte donderdag bekend dat zijn onderzoekers schatten dat een fouttolerante kwantumcomputer, uitgerust met ongeveer 29.588 fysieke qubits, een 256-bits cryptografisch probleem met elliptische krommen in slechts 61,8 minuten zou kunnen oplossen. Dit wiskundige probleem vormt de basis voor de digitale handtekeningen die worden gebruikt om bitcoin-transacties te autoriseren.
De bevindingen, die gedetailleerd worden beschreven in een nieuw onderzoeksrapport, suggereren ook dat 22.593 fysieke qubits de RSA-2048-versleuteling in ongeveer 3,14 dagen zouden kunnen kraken, een aanzienlijke vermindering ten opzichte van eerdere schattingen. In 2019 voorspelden onderzoekers dat het ontbinden van RSA-2048 in factoren ongeveer 20 miljoen fysieke qubits zou vereisen, terwijl een herziene schatting van Google Quantum AI vorig jaar dat aantal terugbracht tot minder dan een miljoen.
Alice & Bob stelt dat zijn nieuwste berekeningen een nieuwe maatstaf vormen voor het minimaliseren van de combinatie van vereisten voor kwantumhardware en verwerkingstijd.
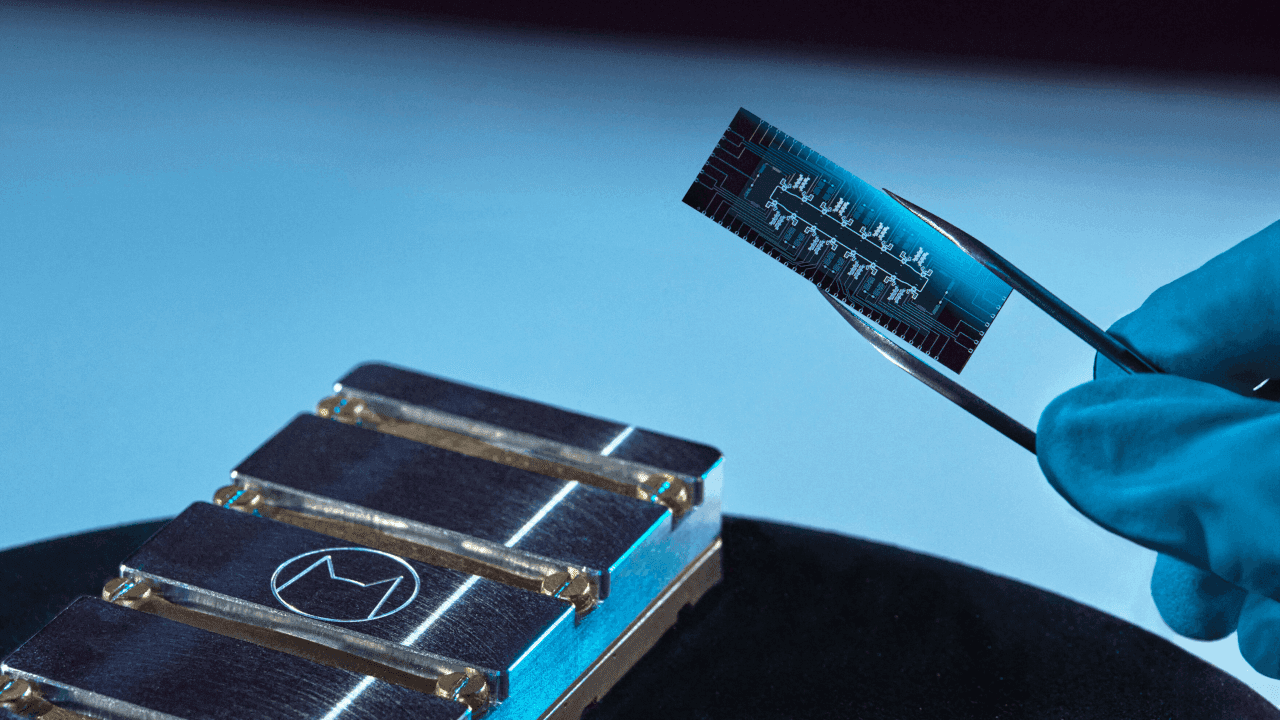
Het onderzoek is gebaseerd op een gespecialiseerde supergeleidende technologie die bekendstaat als ‘cat-qubits’, ontworpen om bepaalde kwantumfouten op hardwareniveau te verminderen. Onderzoekers combineerden die aanpak met efficiëntere foutcorrectiecodes en verbeteringen aan de wiskundige bewerkingen die nodig zijn voor het algoritme van Shor, de kwantumcomputertechniek waarmee de veelgebruikte publieke-sleutelcryptografie kan worden gekraakt.
Het bedrijf benadrukte dat de bevindingen theoretische schattingen van benodigde middelen zijn en geen bewijs dat bestaande kwantumcomputers bitcoin-sleutels kunnen kraken. Het bouwen van machines die deze berekeningen betrouwbaar kunnen uitvoeren, blijft een grote technische uitdaging.
Voor Bitcoin liggen de implicaties vooral bij het digitale handtekeningsysteem op basis van elliptische krommen, waarmee gebruikers het eigendom van hun tegoeden kunnen aantonen. Een voldoende krachtige kwantumcomputer zou in theorie privésleutels kunnen berekenen op basis van blootgestelde openbare sleutels, waardoor aanvallers ongeautoriseerde handtekeningen kunnen genereren en cryptovaluta kunnen stelen.
De door Alice & Bob geschatte aanval van één uur zou nog steeds langer duren dan het gemiddelde blokinterval van Bitcoin van ongeveer 10 minuten, waardoor de onmiddellijke haalbaarheid van het aanvallen van gewone transacties terwijl deze op bevestiging wachten, beperkt blijft. Munten die gekoppeld zijn aan reeds blootgestelde openbare sleutels zouden echter een ernstigere bedreiging kunnen lopen, omdat aanvallers de berekening niet noodzakelijkerwijs vóór het volgende blok hoeven te voltooien.
Het tempo versnelt
De aankondiging volgt op een reeks recente ontwikkelingen die erop wijzen dat de technische barrières voor kwantumaanvallen geleidelijk afnemen.
Zoals Bitcoin.com News eerder deze maand meldde, demonstreerde Google Quantum AI een techniek voor foutreductie, genaamd ‘magic state cultivation’, waarmee de betrouwbaarheid van gespecialiseerde kwantumtoestanden die nodig zijn voor complexe berekeningen met een factor 40 werd verbeterd. Uit afzonderlijk onderzoek van Google, gepubliceerd in maart, bleek dat een geavanceerde kwantumcomputer theoretisch de elliptische-curve-handtekeningen van Bitcoin zou kunnen compromitteren met minder dan 500.000 fysieke qubits, waarbij één voorgestelde configuratie een aanval in ongeveer negen minuten zou voltooien.
Ondertussen kondigde kwantumcomputerbedrijf Quantinuum op 19 oktober aan dat zijn Helios-systeem een logische nauwkeurigheid van 99,9995% had bereikt, wat overeenkomt met ongeveer vijf fouten per miljoen bewerkingen. Het bedrijf beschreef deze prestatie als een bevestiging van zijn ambitie om tegen 2029 een commercieel bruikbare, fouttolerante kwantumcomputer te leveren.
De berekeningen van Alice & Bob vertegenwoordigen een ander soort vooruitgang: ze laten zien hoe architecturale keuzes en verbeteringen in algoritmen de benodigde apparatuur om bestaande cryptografische systemen aan te vallen aanzienlijk kunnen verminderen.
"Schattingen van de benodigde middelen om het algoritme uit te voeren zijn gestaag gedaald naarmate het vakgebied betere benaderingen voor foutcorrectie en algoritmeontwerp heeft ontwikkeld", aldus Théau Peronnin, CEO van Alice & Bob, in een verklaring.
Het bedrijf verwacht dat de verbetering van kwantumhardware en de afnemende rekenvereisten mogelijk in het begin van de jaren 2030 samenvallen, hoewel dit nog steeds een prognose is en geen vaststaand tijdschema.
De bevindingen zetten Bitcoin-ontwikkelaars onder druk om kwantumresistente handtekeningschema’s te onderzoeken voordat dergelijke machines beschikbaar komen. Eerdere schattingen suggereerden dat ongeveer 6,9 miljoen BTC mogelijk kwetsbaar zouden zijn, omdat de bijbehorende openbare sleutels al bekend zijn gemaakt.
Het vervangen van de bestaande handtekeningtechnologie van Bitcoin zou aanzienlijke complicaties met zich meebrengen, waaronder grotere vereisten voor transactiegegevens, compatibiliteitsproblemen met bestaande wallets en de lastige vraag hoe munten die op inactieve of ontoegankelijke adressen worden bewaard, kunnen worden beschermd.
Alice & Bob drongen er bij organisaties op aan om nu al te beginnen met het invoeren van post-kwantum cryptografische beveiligingen, in plaats van te wachten tot er daadwerkelijk een kwantumaanval plaatsvindt.
Voor Bitcoin, waar veranderingen uitgebreide technische beoordeling en brede netwerkcoördinatie vereisen, zouden de dalende schattingen de voorbereiding steeds belangrijker kunnen maken, zelfs nu de daadwerkelijke komst van een cryptografisch capabele kwantumcomputer nog onzeker is.
Google heeft een belangrijke doorbraak op het gebied van kwantumcomputers aangekondigd, waardoor de dreiging voor de cryptografie van bitcoin mogelijk nog dichterbij komt.
Lees nu: Google prijst 'magische' kwantumdoorbraak aan, Bitcoin Q-Day dreigt

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORAndrew Hayward
Andrew is de hoofdredacteur van Bitcoin.com News.