Heeft Clippy een mememunt? Nee, maar volgers van het X-account van Microsoft zouden dat donderdag wel eens kunnen hebben gedacht, toen de toegang tot het account van de techgigant werd gekaapt om reclame te maken voor een niet-geautoriseerd cryptotoken.
X-account van Microsoft gekaapt om Clippy-meme-coin te promoten
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Microsoft heeft bevestigd dat zijn X-account donderdag werd gekaapt.
- Het account promootte kortstondig een mememunt met Clippy als thema, waarvan Microsoft later zei dat deze niet-geautoriseerd was.
- In juli werd het X-account van Robinhood-CEO Vlad Tenev op dezelfde manier gekaapt voor een nep-meme-coin.
Donderdag begon het officiële X-account van Microsoft verrassende stappen te ondernemen, waaronder het volgen van een account dat reclame maakte voor een onofficiële mememunt, geïnspireerd op de MSFT-aandelenkoers en Clippy – de paperclip-assistent van Microsoft die in vroege versies van Office rondstuiterde. Vervolgens werd een van de tweets van dat account geretweet en werd de eigen profielfoto gewijzigd in Clippy.
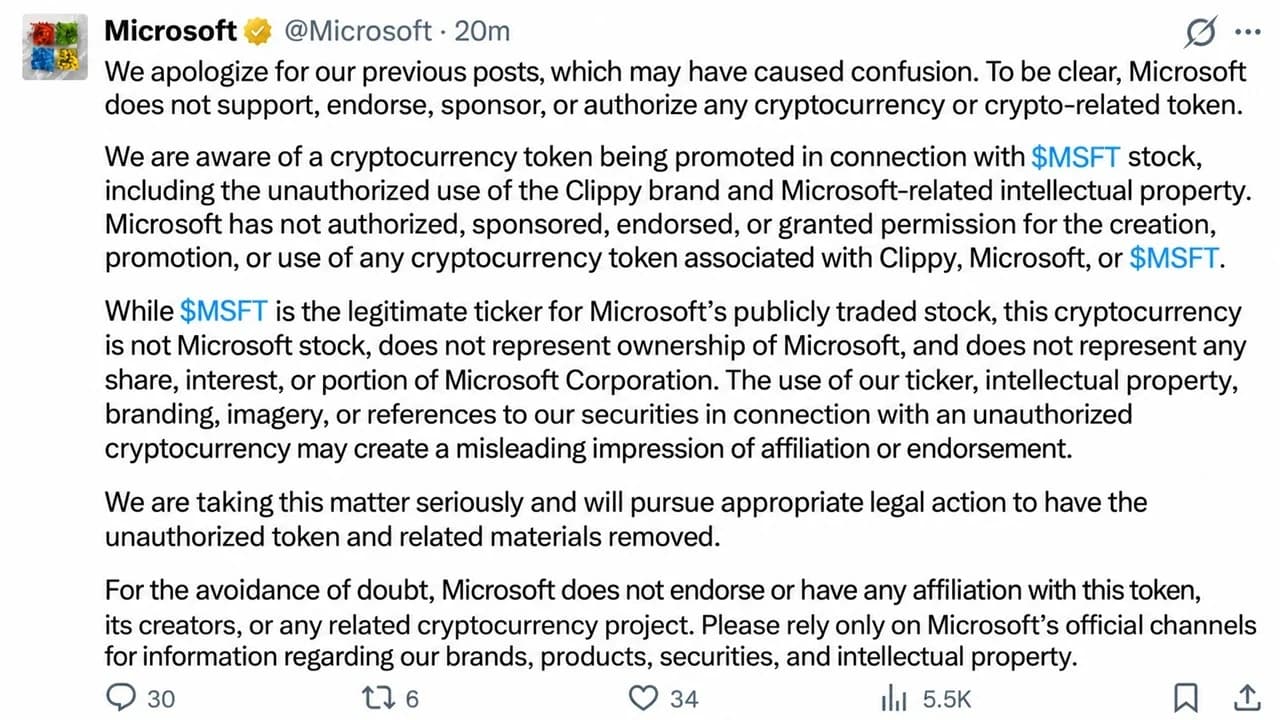
De berichten werden verwijderd en ongeveer 30 minuten later verscheen er een tweet met excuses – die echter bijna net zo snel weer werd verwijderd, hoewel mensen er nog een screenshot van konden maken. Microsoft bevestigde de inbreuk vervolgens aan The Verge en verklaarde:
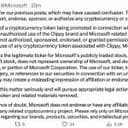
We hebben vastgesteld dat er ongeoorloofde toegang is geweest tot ons account op X, inclusief berichten die niet afkomstig waren van Microsoft. Het account is beveiligd en de ongeoorloofde berichten zijn verwijderd; we zetten het onderzoek naar de toedracht voort.
Het is onduidelijk waarom Microsoft zijn uitgebreide verontschuldigings-tweet heeft verwijderd, maar daarin kwamen enkele belangrijke punten aan bod:
- Microsoft verklaarde dat het nooit iemand toestemming heeft gegeven om een token te promoten met behulp van zijn intellectuele eigendom, waaronder Clippy.
- Het bedrijf is van plan juridische stappen te ondernemen om het token en de bijbehorende marketing te laten verwijderen.
- De echte MSFT-ticker heeft niets te maken met een token met een vergelijkbare naam, dat houders geen eigendomsrechten op Microsoft Corporation verleent.
Het token in kwestie wordt verhandeld onder de naam CLIPPY, en een X-account met de naam Clippy MSFT was een van de luidruchtigste promotors ervan, die liquiditeitspools aanprees die naar verluidt meer dan 200.000 dollar waard waren. Sommige promotors beweerden ook dat de pools werden gedekt door echte Microsoft-aandelen. Die bewering is echter niet geverifieerd – en zelfs als het waar zou zijn, is er geen officiële link met Microsoft.
Een groter doelwit volgens een bekend draaiboek
Dit is niet de eerste keer dat crypto-oplichters een Microsoft-account hebben gebruikt. In 2024 kaapten aanvallers het X-account van Microsoft India, dat meer dan 211.000 volgers had, om zich voor te doen als de virale GameStop-handelaar Keith „Roaring Kitty“ Gill en een nep-voorverkoop van een GameStop-token te promoten die was opgezet om portemonnees leeg te halen.
De kaping past in een patroon dat het hele jaar door steeds vaker voorkomt. In juli namen aanvallers het X-account van Robinhood-CEO Vlad Tenev over om reclame te maken voor een nep-token genaamd Vladhood, dat ten onrechte werd aangeprezen als de officiële mascotte van de Robinhood Chain.
Tien dagen daarvoor promootte een kennelijk gehackt account dat gekoppeld was aan SpaceX van Elon Musk een mememunt, die vervolgens werd gedeeld door het eveneens gehackte X-account van Starlink. Dat token bereikte een marktkapitalisatie van 2 miljoen dollar voordat het naar nul kelderde.

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.