



해커들이 일본의 한 클라우드 거래 서비스에 침투해 최대 26,739대의 서버가 해킹 위험에 노출되게 했으며, 증권 계좌를 탈취해 무단 거래를 실행한 것으로 알려졌다. 이후 공격자들은 금전을 요구하며, 회사가 지불을 거부할 경우 추가적인 재정적 피해를 입힐 것이라고 위협했다.
해커들이 GMO 트레이딩 클라우드 침입, 26,739대 서버 위험
작성자

공유
주요 내용
- GMO 인터넷은 26,739대의 거래 서버에 영향을 미칠 수 있는 클라우드 보안 침해 사고를 확인했다.
- 해커들은 요구 사항이 충족되지 않을 경우 70개 이상의 증권사에 등록된 GMO 고객 계좌를 위협했습니다.
- GMO 인터넷은 이 갈취 요구를 거부하고, 확인된 무단 거래로 인한 손실에 대해서는 보상을 제공하겠다고 밝혔다.
공격자들은 상시 가동 중인 거래 서버를 표적으로 삼았다
GMO 인터넷은 2026년 10월 19일 고객의 문의가 접수된 후 침입 사실을 발견했습니다. 10월 20일까지 조사팀은 자동 외환(FX) 거래 프로그램을 24시간 가동하도록 설계된 서비스인 ‘Onamae.com Desktop Cloud’가 운영하는 고객 서버 환경 내에서 악성 소프트웨어를 확인했습니다.
이 플랫폼은 메타트레이더 4(Metatrader 4) 및 메타트레이더 5(Metatrader 5)와 같은 거래 소프트웨어를 지원하여, 고객이 개인용 컴퓨터를 켜 놓지 않아도 전략을 실행할 수 있게 해줍니다. 안타깝게도 이러한 편의성 때문에 귀중한 중개사 인증 정보가 공격자들이 침투한 환경 내에 노출되고 말았습니다.
GMO는 10월 21일 일본 시간 오전 4시부터 서버를 중단하기 시작했으며, 결국 전체 서비스를 중단했다. 이후 회사는 무단 접근 및 고객 정보 유출을 허용한 자사 시스템의 보안 결함을 확인했다.
해커들, 70여 개 증권사 계좌 위협
공격자들은 거래 인증 정보를 탈취한 뒤, 해킹당한 계좌를 이용해 무단 거래를 실행한 것으로 알려졌다. 보도에 따르면 고객들은 단 몇 분 만에 막대한 금액을 잃었으며, 그중 한 계좌의 경우 약 84초 동안 반복된 거래를 통해 약 240만 엔이 사라지기도 했다.
공갈 요구는 특히 공격적인 양상을 띠었다. 공격자들은 GMO가 돈을 지불하지 않을 경우, 국내외 70여 곳의 증권사 및 외환 중개업체 고객 계좌에 영향을 미치는 추가적인 무단 활동을 벌이겠다고 위협했다. 또한 도난당한 정보를 유출하고 추가 랜섬웨어 공격을 감행하겠다고 위협했다.
GMO는 금전을 지불한다고 해도 도난당한 정보가 사라지거나 추가 공격이 중단될 것이라는 보장이 없다고 주장하며 이를 거부했다. 회사는 경찰에 자문을 구하고 외부 사이버 보안 전문가들을 투입했다. 중요한 점은 26,739라는 수치가 확인된 감염 사례가 아니라 잠재적으로 노출된 서버 수를 나타낸다는 것이다. 총 재정적 피해 규모는 아직 파악되지 않았다.
GMO의 암호화폐 역사
GMO 인터넷 그룹은 2017년 비트코인이 폭발적으로 성장하던 시기에 이 분야에 진출하며 암호화폐 업계에 깊은 뿌리를 내렸다. 이 일본 대기업은 그해 5월 GMO 코인을 출시한 후, 규제 당국의 등록 승인을 획득하고 이더리움, 비트코인 캐시, 라이트코인, XRP 거래로 사업을 확장했다. 그해 9월, GMO는 북유럽의 재생 에너지 시설, 자체 개발한 7나노미터 채굴 칩, 클라우드 채굴 서비스를 포함한 야심 찬 비트코인 채굴 계획을 발표했다. GMO는 2017년에 직원들에게 BTC로 급여를 지급하기도 했다.
그러나 암호화폐 가격 하락으로 채굴 수익성이 타격을 입으면서, 이 사업은 결국 막대한 비용을 초래했고, 회사는 2018년에 구조조정 관련 손실 약 355억 엔을 기록했습니다. 이러한 역경에도 불구하고 GMO는 GMO 코인을 통해 디지털 자산 사업을 지속적으로 확장하며 대출, 스테이킹, 마진 거래, 토큰 발행 서비스를 추가했습니다. 또한 이 그룹은 스테이블코인, 블록체인 벤처 사업, 신생 암호화폐 기업에 대한 투자 등을 모색하며 일본 디지털 자산 경제에서 상당한 입지를 구축했다.
일본의 거대 기업, 공격에 대응하다
최근 발생한 사이버 공격과 관련하여, GMO는 10월 24일 재정적 손실을 입었는지 여부와 관계없이 모든 기존 데스크톱 클라우드 고객에게 일률적으로 5,000엔을 지급하겠다고 발표했다. 또한 회사는 확인된 손실과 무단 거래로 인한 관련 수수료를 보상하겠다고 약속하는 한편, 피해를 입은 고객들에게 대체 데스크톱 플랫폼을 6개월간 무료로 이용할 수 있도록 제공하기로 했다. GMO는 공격자들의 갈취 요구를 거부하고, 외부 사이버 보안 전문가들을 투입했으며, 일본 경찰에 증거를 제출했다. 그룹 창립자인 쿠마가이 마사토시는 또한 일본의 능동적 사이버 방어 체계를 바탕으로 정부의 개입을 요청하며, 위협을 무력화하는 데 도움을 청했다. 침해된 인프라는 현재 오프라인 상태로 유지되고 있으며, 수사 당국은 침입의 전체 규모, 피해 계정 수, 고객에게 발생한 금전적 손해를 파악하기 위해 조사 중이다.
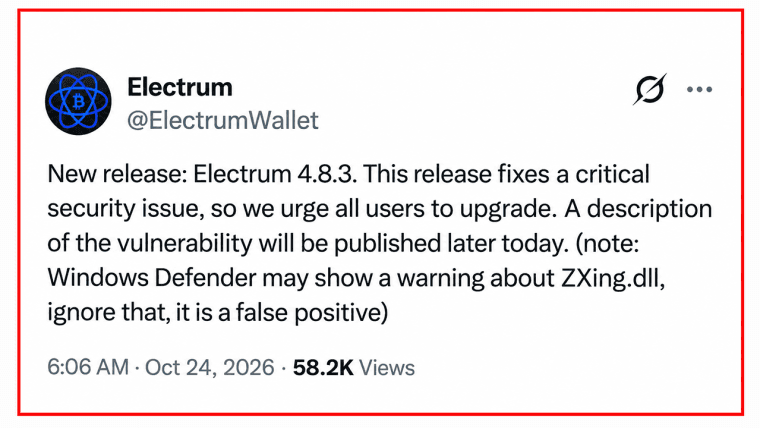
Electrum 4.8.3은 악의적인 서버가 수수료 인상을 가로채고 사용자를 속여 자산을 도난당하도록 유도할 수 있었던 비트코인 지갑의 취약점을 수정했습니다.
지금 읽기: 일렉트럼 지갑 해킹, 수수료 인상을 빌미로 비트코인 탈취 은폐

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.














