



바이낸스 해커는 약 1억 5,800만 달러 상당의 알트코인을 70,480 ETH에 매각한 반면, 분석가들은 개인 키가 유출되지 않았다는 거래소의 주장에 의문을 제기했다.
바이낸스 해커 1억 5,800만 달러 알트코인 매도…수사관들 거래소 주장 의문

공유
주요 내용
- 룩온체인(Lookonchain)은 공격자가 10월 29일과 30일에 702만 UNI를 3,963만 달러에 매도한 사실을 추적했다.
- TRM 랩스는 이더리움 이외의 9개 체인에 있는 지갑들이 일반적인 서명 전송을 통해 자금을 이동시켰다고 밝혔다.
- 바이낸스의 11월 1일 준비금 증명(PoR) 스냅샷을 통해 유출된 토큰이 보충되었는지 여부가 드러날 것이다.
몇 시간 만에 사라진 7개 토큰
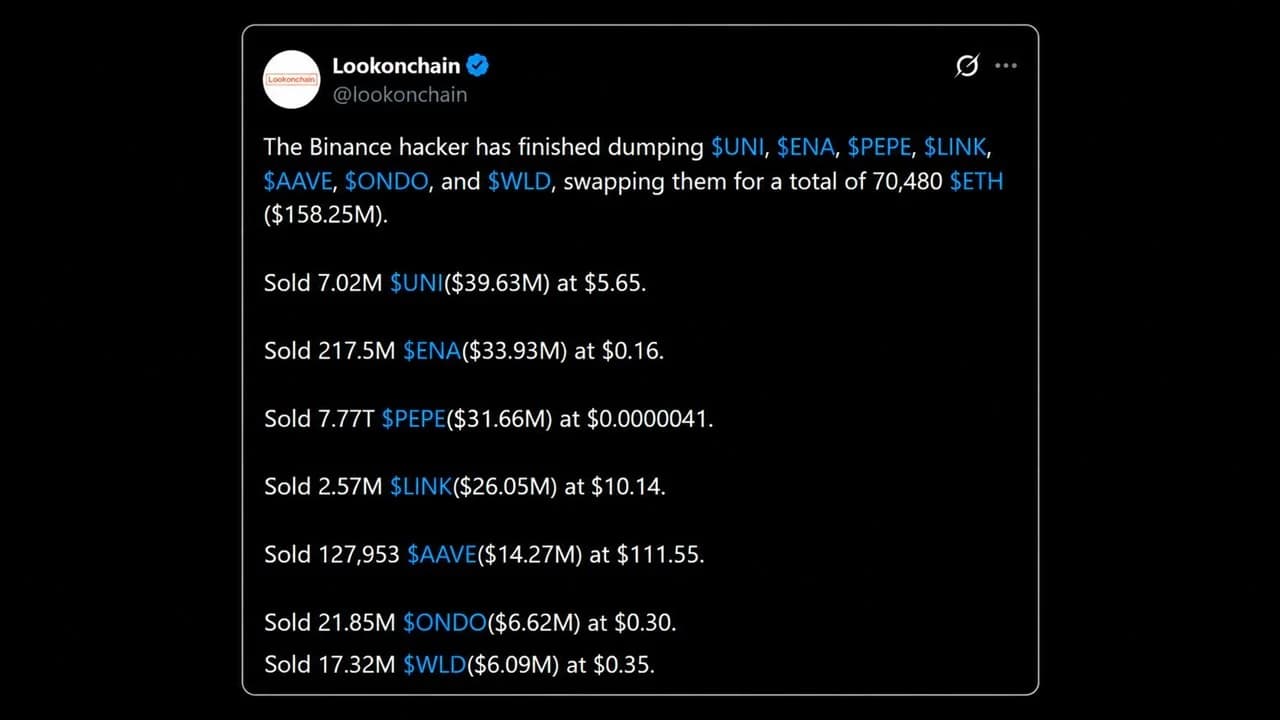
바이낸스 해킹 사건의 배후인 해커는 훔친 알트코인을 이더로 전환하는 데 시간을 거의 낭비하지 않았다. 온체인 추적 업체들에 따르면, 공격자는 UNI, ENA, PEPE, LINK, AAVE, ONDO, WLD 등 다수의 알트코인을 매도하고, 이를 약 1억 5,825만 달러 상당의 70,480 ETH로 교환한 것으로 나타났습니다.
- 702만 UNI가 개당 5.65달러에 3,963만 달러에 매도되었다.
- 2억 1,750만 ENA가 개당 0.16달러에 3,393만 달러에 매각되었다.
- 7.77조 PEPE가 3,166만 달러에 매도되었습니다.
- 257만 LINK가 개당 10.14달러에 2,605만 달러에 매각되었습니다.
- 127,953 AAVE가 개당 111.55달러에 총 1,427만 달러에 판매되었습니다.
- 2,185만 ONDO와 1,732만 WLD가 각각 662만 달러와 609만 달러에 매도되었습니다.
공격자는 성급한 판단으로 큰 대가를 치렀는데, 한 분석가에 따르면 이 개인은 51분 만에 7,018,792 UNI를 매도했으며, 마지막 스왑 시 가격은 첫 번째 스왑 시보다 21%나 더 낮은 가격에 매도되었다고 합니다. PEPE 매도 과정은 더 신중했는데, 추적기에 따르면 1시간 30분 동안 85건의 스왑이 이루어졌으며, 단일 거래 금액이 105만 달러를 넘는 경우는 없었습니다.
그 논리는 간단했습니다. 즉, 테더(Tether)와 서클(Circle)이 이미 대규모 스테이블코인 잔고를 동결한 상태였기 때문에, 해커는 제때 자금을 인출하기 위해 프리미엄을 기꺼이 지불한 것입니다.
TRM Labs에 따르면, 공격자는 또한 약 3억 2,500만 USDT를 마켓 메이커들에게 10% 이상의 할인율로 약 122,300 ETH에 매각했다고 한다.
바이낸스가 자산을 재매입해야 할 이유
도난당한 ENA, UNI, PEPE 및 AAVE 포지션은 바이낸스가 보고한 각 토큰 보유량의 7%에서 15%를 차지하기 때문에, 이번 매도 사태는 바이낸스의 장부에 공백을 남기게 되었습니다. 이는 자금이 유출된 지갑이 바이낸스의 준비금 증명(PoR)에 포함되어 있었기 때문입니다. 한 트레이더는 바이낸스가 사실상 PEPE에서 약 4,000만 달러 규모의 순 숏 포지션을 가지고 있어 이를 재매입해야 할 것이라고 주장했다.
바이낸스는 사용자 보호 기금과 회사 자금을 통해 모든 손실을 보상하겠다고 약속했다. 일부 시장 분석가들은 이 매입 움직임을 선점하고 있는데, ENA 매도 물량이 쏟아지는 상황이 끝난 직후 새로 생성된 지갑이 하이퍼리퀴드(Hyperliquid)에서 409만 달러 상당의 ENA 2,278만 개에 대해 3배 롱 포지션을 개설했다.
바이낸스, “키 유출 없음”
공격자가 어떻게 침입했는지는 현재 논란의 대상이다. 바이낸스는 초기 조사 결과, 이 사건이 보안이 침해된 DevOps 엔지니어의 노트북과 관련이 있을 수 있으며, 이를 통해 공격자가 서비스 컨테이너에 접근해 무단 인출을 실행했을 가능성이 있다고 밝혔다. 이후 회사는 다음과 같이 정정했다:
"지갑 개인 키 유출에 대한 어떠한 증거도 발견되지 않았습니다."
일부 연구원들은 이 설명을 다르게 해석했으며, 일부는 이번 사건이 EIP-7702 위임 취약점 악용에서 바이낸스 16 서명 키의 잠재적 침해로 확대된 것이라고 주장했다. EIP-7702는 일반 지갑이 일시적으로 스마트 계약 코드를 실행할 수 있게 해주는 이더리움 기능이다.
보안 업체 블록에이드(Blockaid)는 공격자가 핫 월렛의 실시간 논스(거래 순서를 정하는 카운터)를 추측하기 위해 단일 거래에서 50건의 승인 요청을 제출했으며, 그중 단 한 건만이 일치했다고 밝혔다.
회의론자들의 가장 강력한 근거는 이번 도난 사건이 이더리움에만 국한되지 않았다는 점이다. 이와 관련해 TRM은 다른 9개 체인의 지갑들이 일반적인 서명된 이체를 통해 자금을 송금했다고 밝혔으며, 공격자가 바이낸스의 핫 월렛 서명 시스템을 이용해 “자신이 선택한 거래를 서명하게 할” 가능성이 높다고 평가했다.
한 집계에 따르면 비트코인에서 14억 4,900만 달러, EIP-7702가 적용되지 않은 트론(TRON)에서 6억 2,800만 달러가 유출된 것으로 나타났다.
도난이 아닌 오용?
서명을 요청할 수 있는 서비스 내부에 있는 공격자는 키를 추출하지 않고도 키를 사용할 수 있다. 온체인 연구원 0xQuit는 공격자가 중계자(relayer)를 사용했다고 지적했는데, 이는 키에 직접 접근할 수 있었다면 불필요한 조치였을 것이라고 덧붙이며 다음과 같이 말했다:
그들은 [the attacker] 개인 키를 가지고 있지 않았던 것으로 보인다.
Bitcoin.com News는 현재까지 확인된 침해 사고의 세부 내용을 정리했다.
어쨌든 이번 사태의 여파는 탈중앙화 금융(DeFi) 분야로까지 번졌는데, 공격자는 Aave에서 6,000만 USDT를 담보로 약 19,760 ETH를 차입했으며, Aave는 이더리움상의 V3 시장을 동결했습니다. 그 결과, 10월 30일 이른 아침 이더리움 가격은 5.2% 하락한 2,190달러를 기록했습니다.

TRM Labs와 ZachXBT는 63억 달러 규모의 바이낸스 해킹 사건을 북한의 ‘라자루스’와 연계된 ‘트레이더트레이터(Tradertraitor)’ 조직과 연결 지었다.
지금 읽기: TRM Labs와 ZachXBT, 바이낸스 해킹 배후는 북한 라자루스 그룹

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.
작성자 소개
작성자Shiraz JagatiCrypto Reporter
시라즈는 2016년부터 디지털 자산 분야와 블록체인 관련 동향을 다뤄온 기자이자 애널리스트입니다.













