암호화폐 업계는 가치가 점점 더 높아지는 디지털 자산과, 피싱, 취약점 조사, 인증 정보 탈취를 기계적인 속도로 자동화할 수 있는 인공지능(AI) 시스템 간의 위험한 충돌에 직면해 있습니다. 최근 발생한 수십억 달러 규모의 보안 침해 사고들이 모두 AI에 의해 주도된 것은 아니지만, 보안 연구원들은 공격자들이 이미 자율적인 도구를 활용해 과거에는 해커 팀이 필요했던 작업을 간소화하고 있다고 말합니다.
AI, 암호화폐 해커에 기계 속도…수십억 자산 위험
공유
주요 요점
- 바이낸스와 비트겟 해킹 사건으로 각각 63억 달러와 3억 8,750만 달러가 유출되었으나, 두 사건 모두 공식적으로 AI와 연관된 것으로 밝혀지지는 않았다.
- 구글과 앤트로픽은 AI 에이전트가 피싱, 취약점 악용, 인증 정보 탈취를 가속화하고 있다고 밝혔습니다.
- 암호화폐 보안은 이제 기계 속도로 작동하는 공격에 대응하기 위해 방어 측이 그 속도를 따라잡는 데 달려 있다.
AI는 암호화폐 절도를 더 빠르고 저렴한 사업으로 변모시키고 있다
인공지능이 사이버 공격의 실행 비용을 낮추고 방어를 더욱 어렵게 만드는 가운데, 암호화폐 업계에 새로운 보안 위기가 닥쳤다. 바이낸스는 10월 30일 발생한 보안 침해 사고로 공격자들이 약 63억 달러의 피해를 입혔다고 밝혔으며, 초기 조사 결과 DevOps용 노트북이 해킹당하고 무단 인출이 발생한 것으로 나타났다. 비트겟(Bitget)은 9월에 또 다른 사고를 겪었는데, 약 3억 8,750만 달러가 공격자가 제어하는 주소로 이체된 사건이었습니다. 두 회사 모두 이번 침해 사고의 원인을 AI로 공개적으로 지목하지는 않았습니다. 이러한 구분은 중요합니다. 새롭게 대두되는 위협은 모든 암호화폐 해킹이 갑자기 AI를 사용하게 된다는 것이 아닙니다. AI가 지갑, 거래소 및 금융 기관을 공격하는 데 드는 비용을 변화시키고 있다는 점입니다.
AI는 익숙한 공격을 산업적 규모로 전환
구글 위협 인텔리전스(Google Threat Intelligence)에 따르면, 공격자들은 단순한 AI 프롬프트 단계에서 벗어나 자율적인 공격 워크플로우로 전환하고 있다.
2026년에 발생한 한 사례에서, 공격자는 AI 에이전트를 활용해 6시간도 채 되지 않는 시간 내에 대규모 인증 정보 수집 작전을 구축하고 실행하여 수천 건의 제3자 인증 정보를 탈취했습니다. 구글은 AI가 취약점 연구, 익스플로잇 개발, 자동화된 정찰에 점점 더 많이 활용되고 있다고 밝혔습니다.
앤트로픽(Anthropic)도 동일한 변화를 관찰했다. 지난 9월 위협 보고서에서 공격자들이 정찰, 악용, 절도를 위해 AI 에이전트를 병렬로 가동함으로써, 이전에는 팀 전체가 필요했던 캠페인을 개별 운영자가 관리할 수 있게 되었다고 밝혔다.
커브 파이낸스(Curve Finance)의 창립자 마이클 에고로프(Michael Egorov)는 중앙 집중식 플랫폼이 특권적 접근 권한과 복잡한 소프트웨어 인프라를 결합하고 있기 때문에 특히 광범위한 공격 표면에 직면해 있다고 주장한다. “중앙 집중식 인프라는 대개 상당히 복잡한 소프트웨어 인프라 의존성을 바탕으로 구축되는데, AI는 현재 거의 매일 이러한 인프라에서 결함을 찾아내고 있다”고 에고로프는 말했다.
리버(River)의 비트코인 위협 지도는 이 문제를 잘 보여줍니다. AI는 피싱과 악성코드를 통해 자가 보관 자산의 탈취를 확대하고, 유출된 데이터와 딥페이크를 이용해 계정 탈취를 가속화하며, 공격자가 플랫폼 코드에서 취약점을 찾도록 도울 수 있습니다.
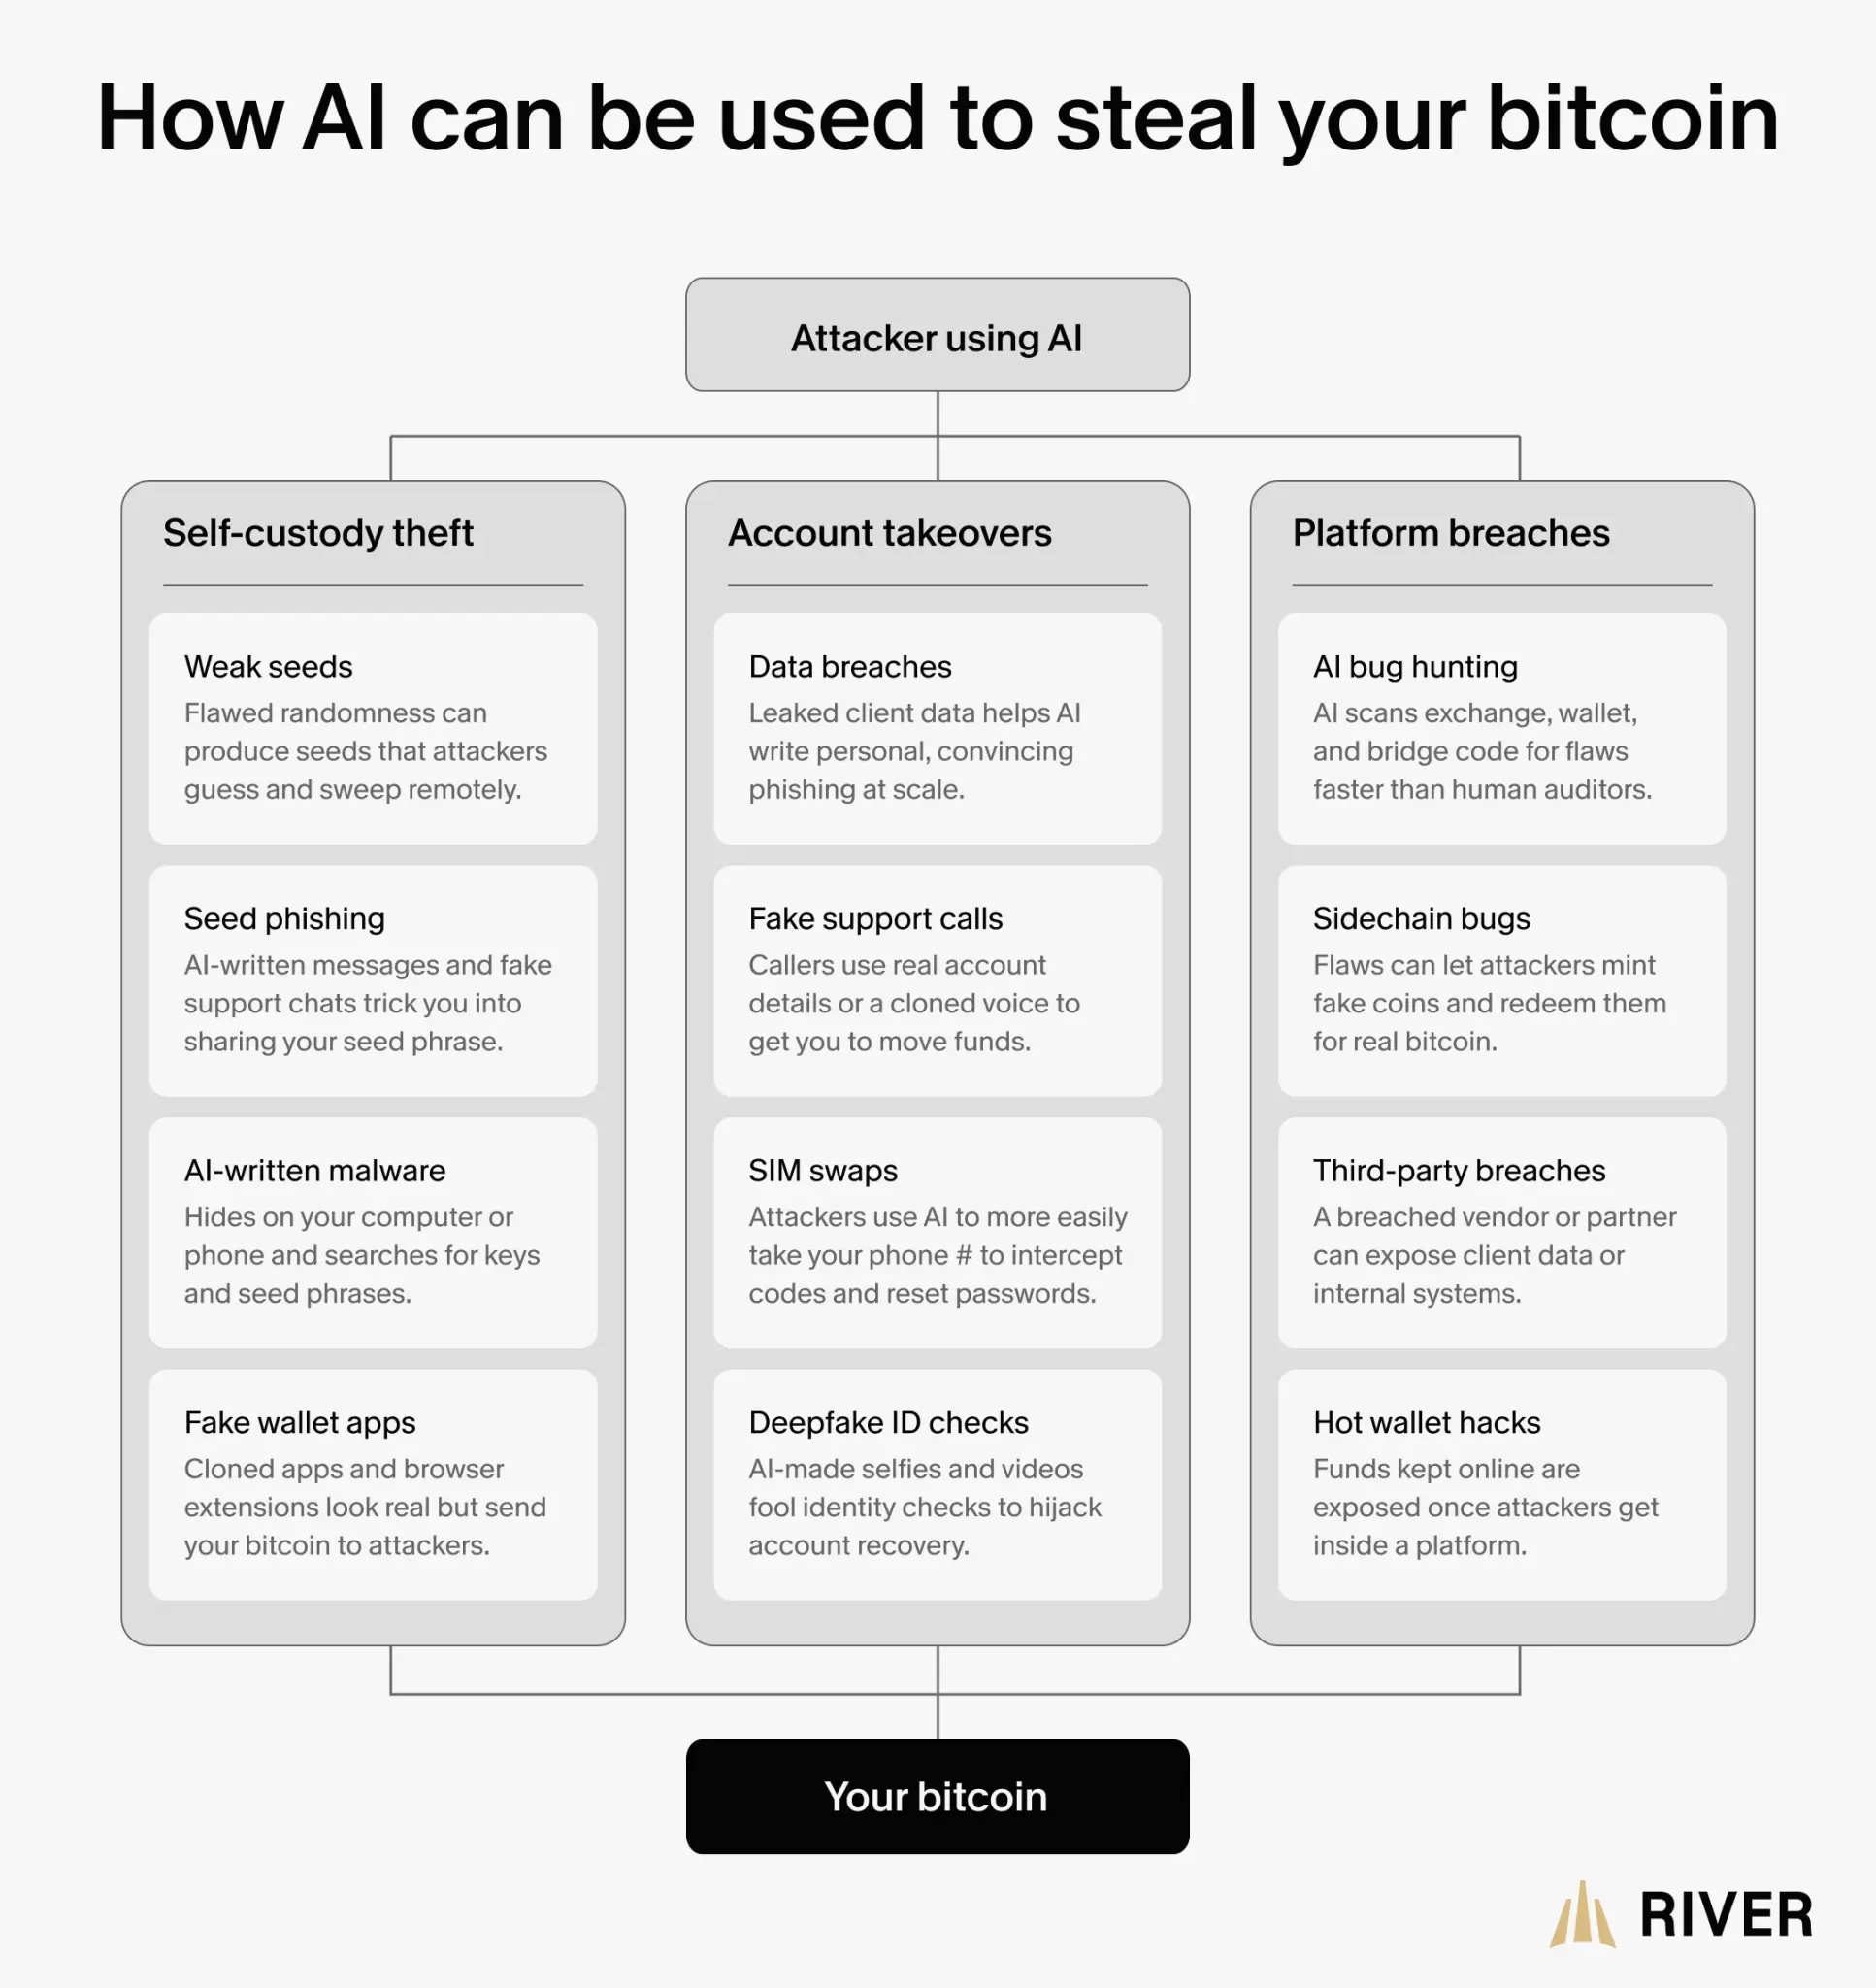
비트코인의 자가 보관 모델이 초래하는 독특한 위험 요소
암호화폐는 용서할 수 없는 특징을 지니고 있습니다. 즉, 도난이 성공하면 되돌릴 수 없다는 점입니다. 올여름, COLDCARD에서 생성된 특정 시드의 무작위성을 약화시킨 결함으로 인해 4,500개 이상의 주소에서 1,367 BTC가 도난당했으며, 당시 가치는 약 1억 1,600만 달러에 달했습니다. 공격자들은 취약한 개인 키를 오프라인에서 재현할 수 있었습니다. 최근 발생한 데이터 유출 사고는 또 다른 공격 표면을 만들어 냈습니다. 키스톤(Keystone)은 지난 10월 웹사이트 침해 사고로 25,964건의 구매자 기록과 관련된 개인정보가 노출되었다고 밝혔습니다. 코인베이스(Coinbase)는 별도로, 분석 서비스 제공업체 앰플리튜드(Amplitude)에서 발생한 사고로 소수의 고객 연락처 정보가 유출되었으나, 자사 시스템과 고객 자금은 침해되지 않았다고 밝혔다. 이러한 데이터는 고도로 개인화된 AI 피싱 공격의 원료가 될 수 있다.
은행도 기계 속도의 위협에 직면해 있다
전통적인 금융 부문도 예외는 아닙니다. 앤트로픽(Anthropic)은 금융 기관을 표적으로 한 AI 지원 사이버 작전을 기록했으며, FBI는 2025년 1월부터 11월까지 신고된 계좌 탈취 피해액이 2억 6,200만 달러를 넘었다고 밝혔습니다.
따라서 보안 경쟁의 핵심은 ‘속도’에 달려 있을 수 있습니다. AI는 비트코인을 훔치거나 은행 계좌를 비우는 새로운 방법을 고안할 필요가 없습니다. 취약점을 찾아내고, 피해자를 사칭하며, 방어자가 개입하기 전에 기존 공격을 더 빠르게 실행할 수만 있다면, 익숙한 사이버 범죄는 훨씬 더 대규모로 확산될 수 있습니다.
구글은 금융 기관들이 암호화폐 및 토큰화된 자산을 안전하게 보호할 수 있도록 돕기 위해 설계된 다자간 연산 플랫폼을 선보였다.
지금 읽기: 구글, 은행용 암호화폐 수탁 보안 플랫폼 구축

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.
작성자 소개
작성자Emmanuel Musa
에마누엘 무사는 아프리카에 기반을 둔 금융 저널리스트이자 암호화폐 애널리스트입니다.