



バイナンスを攻撃したハッカーは、約1億5800万ドル相当のアルトコインを70,480 ETHと交換して売却しましたが、アナリストたちは「秘密鍵は漏洩していない」という同取引所の主張に異議を唱えました。
バイナンスのハッカーが1億5800万ドル相当のアルトコインを売却、調査筋が取引所の公式説明に疑問を呈する

共有
主なポイント
- Lookonchainの追跡によると、攻撃者は10月29日と30日に702万UNIを3,963万ドルで売却しました。
- TRM Labsによると、イーサリアム以外の9つのブロックチェーン上のウォレットが、通常の署名付き送金を通じて資金を移動させたという。
- バイナンスが11月1日に公開する準備金証明(PoR)のスナップショットにより、売却されたトークンが補充されたかどうかが明らかになる見込みです。
数時間で消えた7つのトークン
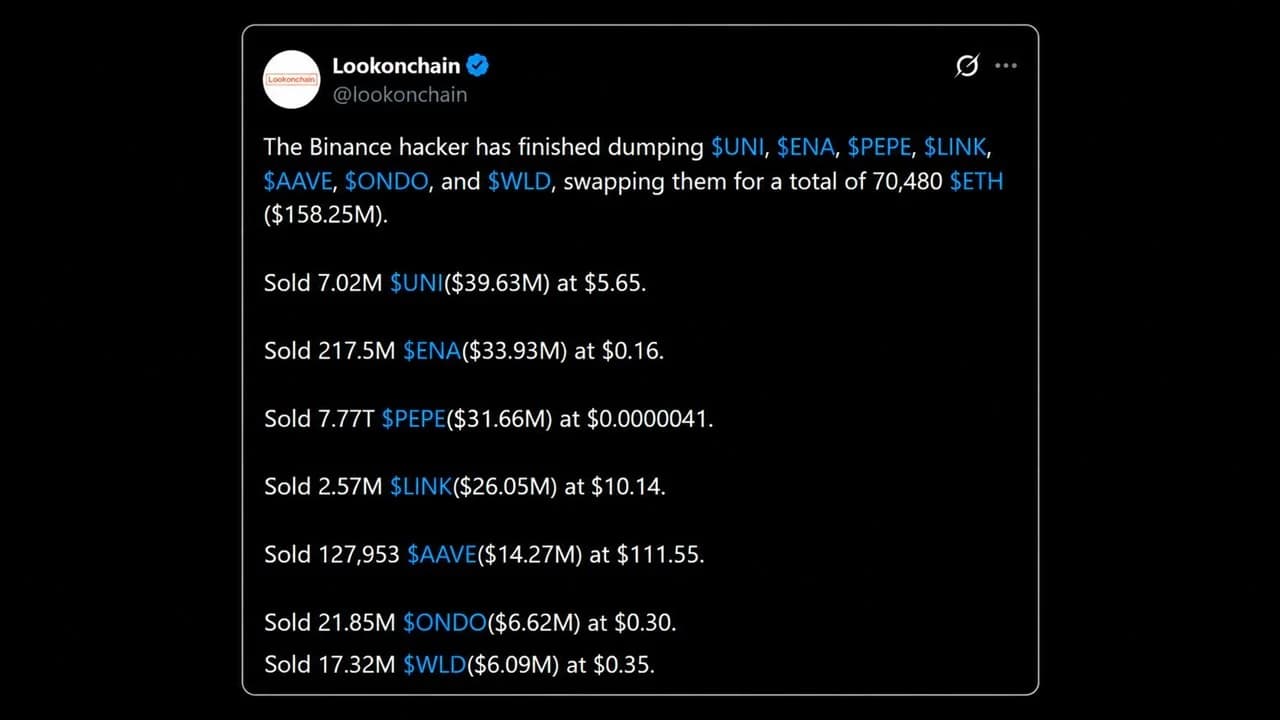
Binanceハッキング事件の犯人は、盗んだアルトコインをイーサに換えるのにほとんど時間をかけませんでした。 オンチェーン追跡サービスによると、攻撃者はUNI、ENA、PEPE、LINK、AAVE、ONDO、WLDなど多数のアルトコインの売却を完了し、それらを約1億5,825万ドル相当の70,480 ETHと交換しました。
- 702万UNIは1枚あたり5.65ドルで売却され、総額3,963万ドルとなりました。
- 2億1,750万ENAは0.16ドルで売却され、3,393万ドルの収益となりました。
- 7.77兆PEPEは3,166万ドルで売却されました。
- 257万 LINK が10.14ドルで売却され、売却額は2,605万ドルとなりました。
- 127,953 AAVEは111.55ドルで1,427万ドル相当売却されました。
- 2,185万 ONDO と 1,732万 WLD が、それぞれ662万ドルと609万ドルで売却されました。
攻撃者はその性急さのために多大な代償を払うこととなり、あるアナリストは、この人物が51分間で7,018,792 UNIを売却し、最後のスワップでは最初のスワップに比べて21%も不利な価格で売却したと指摘しています。 一方、PEPEの売却はより慎重に行われ、トラッカーによると1時間半の間に85回のスワップが行われ、1件あたりの取引額が105万ドルを超えるものはなかった。
その論理は単純です。テザー(Tether)とサークル(Circle)がすでに多額のステーブルコイン残高を凍結していたため、ハッカーは時間内に現金化するためにプレミアムを支払うことを厭わなかったのです。
TRM Labsによると、攻撃者は約3億2500万USDTをマーケットメーカーに売却し、約12万2300ETHを10%以上のディスカウントで獲得したとのことです。
バイナンスが買い戻しを余儀なくされる理由
盗まれたENA、UNI、PEPE、AAVEのポジションは、バイナンスが報告している各トークンの保有高の7%から15%を占めており、流出したウォレットは準備金証明(PoR)に計上されていたため、この売却によりバイナンスの帳簿に穴が開くことになります。 あるトレーダーは、バイナンスが実質的にPEPEで約4,000万ドルのネットショート状態にあるため、買い戻さざるを得ないと指摘しました。
バイナンスは、ユーザー保護基金と自社資金を用いてすべての損失を補填すると約束しています。一部の市場アナリストはこの動きを先取りしており、ENAの売り浴びせが終了した直後、新しく作成されたウォレットがHyperliquid上で409万ドル相当の2,278万ENAを3倍のロングポジションで開設しました。
バイナンス、「鍵の漏洩はない」と表明
攻撃者がどのように侵入したかについては現在議論が交わされています。バイナンスは初期調査の結果、この事件ではDevOpsエンジニアのノートパソコンが侵害された可能性があり、それにより攻撃者がサービスコンテナにアクセスして不正な出金リクエストを送信できたと説明しています。同社はその後、次のように説明しました。
「ウォレットの秘密鍵が漏洩した証拠は一切見つかっていません。」
一方、一部の研究者はこのコメントを異なる解釈で受け止めており、EIP-7702の委任機能の悪用からBinanceの16署名鍵侵害へと事態がエスカレートした可能性を指摘しています。EIP-7702は、通常のウォレットが一時的にスマートコントラクトコードを実行できるようにするイーサリアムの機能です。
セキュリティ企業Blockaidの調査によると、攻撃者はホットウォレットのトランザクション順序を決定するカウンターである「ライブノンス」を推測するため、1回のトランザクションで50件の承認を送信したが、一致したのは1件のみだった。
懐疑派の最も有力な論点は、盗難がイーサリアムに限定されていなかったという点です。この点に関して、TRMは、他の9つのチェーン上のウォレットが通常の署名付き送金を通じて資金を送金していたと述べ、攻撃者はBinanceのホットウォレット署名システムを「任意のトランザクションに署名させる」ことができた可能性が高いと評価しました。
ある集計では、ビットコインでの流出額は14億4900万ドル、EIP-7702が存在しないTRONでの流出額は6億2800万ドルに上りました。
盗難ではなく、悪用か?
署名を要求できるサービス内部にいる攻撃者は、鍵を抽出することなくそれを悪用できる可能性があります。オンチェーン研究者の0xQuitは、攻撃者がリレーヤーを使用していたと指摘しました。直接鍵にアクセスできればリレーヤーは不要だったはずだとし、次のように付け加えました:
おそらく彼らは [the attacker] 秘密鍵を保有していなかった可能性が高いです。
Bitcoin.com Newsは、現時点で確認されている事実を分析しました。
いずれにせよ、この影響は分散型金融(DeFi)にも波及しており、攻撃者はAaveで6,000万USDTを担保に約19,760 ETHを借り入れていたため、Aaveはイーサリアム上のV3マーケットを凍結しました。 その結果、10月30日早朝にはイーサが5.2%下落し、2,190ドルとなりました。

TRM LabsとZachXBTは、63億ドル規模のバイナンスハッキング事件を、北朝鮮の「ラザルス」と関連する「Tradertraitor」部隊と結びつけています。
今すぐ読む: TRM LabsとZachXBT、バイナンスハッキングは北朝鮮のラザルス・グループと断定

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Shiraz JagatiCrypto Reporter
シラーズはジャーナリスト兼アナリストであり、2016年以降、デジタル資産領域およびブロックチェーン関連の動向を取材・分析してきた。













