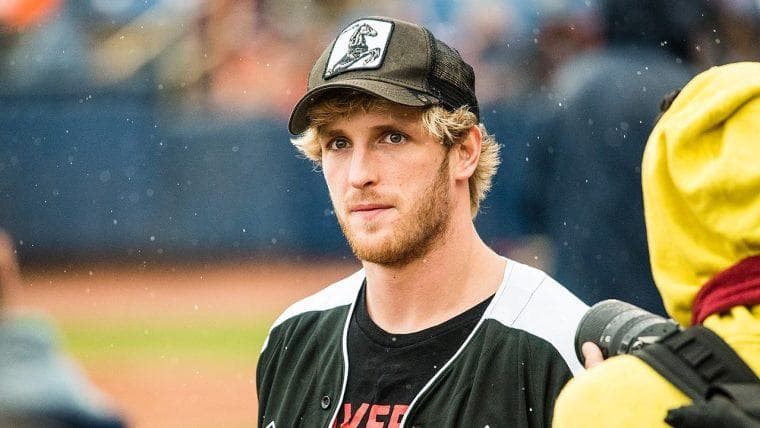
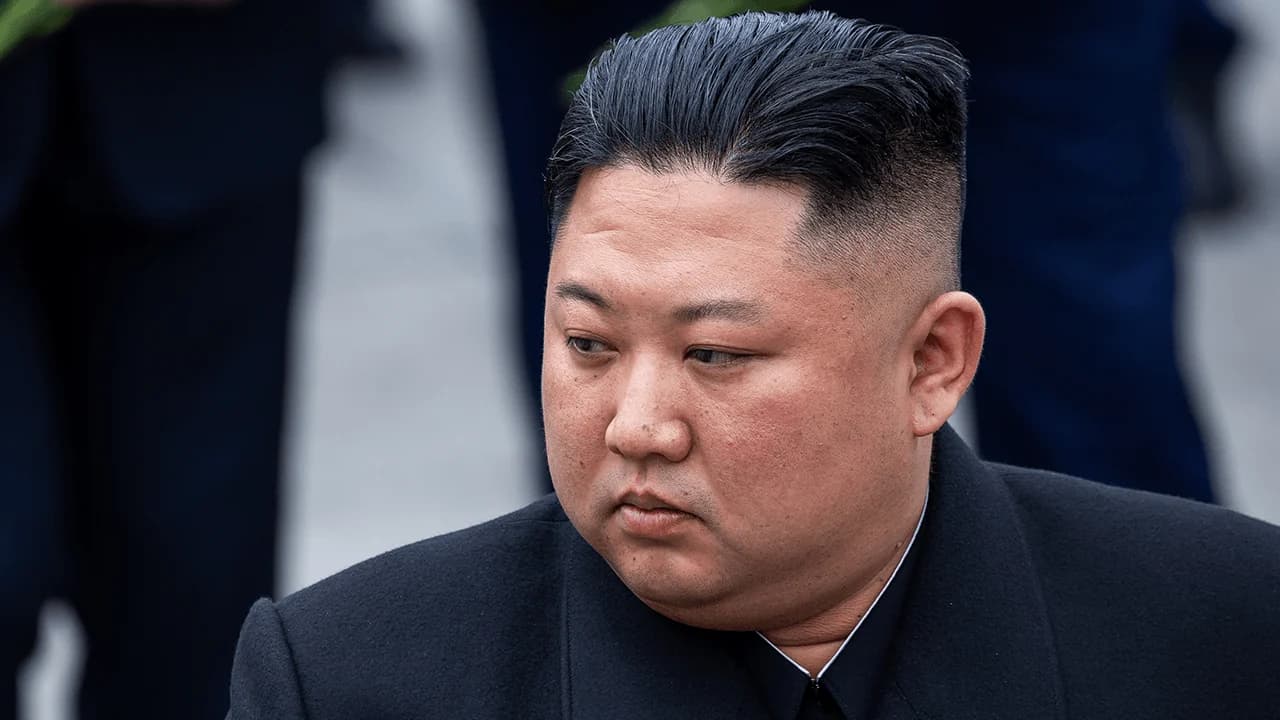
現在「X」と呼ばれるソーシャルメディアプラットフォーム上の「クリプト・ツイッター」界隈では、金正恩氏が新たな「悪役からコメディアンへ転身した人物」として注目を集めています。バイナンスでの大規模なハッキング事件を受け、北朝鮮の独裁者が架空の「大金獲得」を祝う画像が、ほぼすべてのユーザーのタイムラインに拡散しています。 こうしたデジタル上の嘲笑の裏には、数百件に及ぶサイバー攻撃の疑い、国家と結びついたハッカーのネットワークの拡大、そして盗まれた仮想通貨の驚異的な蓄積といった、はるかに暗い金融の実態が潜んでいます。
バイナンス6.3億ドルハッキング受けXに金正恩ミーム殺到

共有
主なポイント
- このソーシャルメディアで最近話題になっているジョークの背景には、はるかに憂慮すべき実態があります。
- 高度に洗練された作戦は、ブロックチェーンの暗号技術とはかけ離れた脆弱性を悪用した。
- 盗まれた資産と実際に使える資金との違いは、依然として大きな謎のままです。
仮想通貨史上最大の強奪事件が「ミームの金鉱」となり、金正恩が最後に笑う
どうやら63億6000万ドルあれば、たっぷりと笑いを買えるようだ。特に、その受益者とされる人物が、世界で最も厳しい制裁を受けている国のひとつに住んでいるとなればなおさらだ。 10月29日に発生したバイナンスのセキュリティ大惨事を受けて、ソーシャルメディアのユーザーたちは、宝くじに当選したかのようにニヤニヤと笑い、架空の取引所残高を確認し、贅沢な生活を満喫する金正恩の姿を描き始めました。

こうしたジョークが飛び交う中、ブロックチェーン調査員たちは、より広範な「ラザロ・グループ」と関連する、北朝鮮の悪名高い「トレーダー・トレイター」作戦を指摘していました。しかし、デジタル加工された独裁者の背後には、はるかに笑えない現実が横たわっています。それは、仮想通貨窃盗の疑いが現在計約133億ドルに上るとされるサイバー犯罪組織の存在です。
「クリプト・ツイッター」が平壌をハリウッド風に描く
あるXの投稿では、金正恩氏が自国の国内総生産(GDP)を60億ドル増やしたとして祝っている様子が描かれ、話題を呼びました。 別の投稿では、彼がバイナンスへのハッキング容疑者を祝福する様子が描かれており、その工作員は個人的に1セントも受け取れないというオチが付け加えられていた。この盛り上がりは、贅沢をテーマにした加工画像や、仮想通貨投資家に感謝するなりすましアカウント、そしてとりわけ高額な「トリック・オア・トリート」を題材にしたハロウィーンのジョークにまで広がった。

これは地政学的なひねりを加えたブラックユーモアです。これらのミームは、孤立した権威主義政権のために働いているとされる工作員たちに対する、高度な金融防衛体制の明らかな失敗を嘲笑しています。また、その人気は、盗まれたデジタル資産が北朝鮮のミサイル発射の資金源になっているという、古くからのインターネット上のジョークの伝統を再び呼び起こしています。
侵害されたノートパソコンが数十億ドル規模の扉を開く
報道によると、攻撃者とされる者たちはバイナンスのエンジニアが感染したコンピュータからアクセス権を悪用し、出金承認権限を持つシステムに到達しました。約20分の間に、18,270 BTCをはじめ、大量のイーサ、XRP、ステーブルコインを含む資産が10数種類のブロックチェーンをまたいで移動しました。 調査当局は、この作戦を可能にした取引権限やイーサリアムの特殊機能に関する事前の準備を特定しました。 バイナンスは金銭的損害を全額負担すると約束した一方、トークン発行者やブロックチェーン管理者による緊急措置により、27億ドルから30億ドル相当の資産が凍結されたと報じられています。同社は、顧客の資産は保護されていると主張しました。 10月31日時点で、米国政府機関のいずれからも本件の責任主体が公に特定されておらず、民間セクターによる犯行主体の特定は公式な調査結果とは区別されています。
ラザロ・グループの推定140億ドルの資産は、数十年にわたって築き上げられてきた
より広範な歴史的経緯をたどると、北朝鮮との関連が疑われる暗号資産盗難事件は296件に上りますが、個々の事件における証拠の確度にはばらつきがあります。その推移は顕著です。 2020年のKucoin事件(2億7500万ドル)に続き、2022年にはRonin Bridgeの悪用による6億2000万ドルの被害が発生しました。2024年にはDMM Bitcoinが約3億800万ドルの損失を被り、2025年2月にはBybitで14億6000万ドルに上る大惨事が発生しました。

連邦当局は、ロニン、DMM Bitcoin、Bybitの事件を北朝鮮の犯行と断定しました。その他の事例については、政府の調査結果というよりも、主にブロックチェーンインテリジェンスによる評価が根拠となっています。 この組織自体は単なるハッキング集団ではありません。ラザロスは、ブルーノロフ(Bluenoroff)やトレーダートレイター(Tradertraitor)といった金銭的動機を持つ部隊を含め、重複する北朝鮮のサイバー作戦を包括する総称として機能しています。
ミームでは答えられない「10億ドルの疑問」
このハッカー組織による初期の銀行攻撃以来、その手口は大幅に変化しています。偽の採用オファー、マルウェア、改ざんされた取引インターフェース、そして欺瞞的な認証要求が、現在では捜査において顕著な位置を占めています。侵入後、盗まれた資産は、追跡や回収を困難にするよう設計された仲介ウォレット、トークンスワップ、および資金洗浄サービスを経由することがあります。
重要な点は、過去の窃取額推定が実際に北朝鮮政府の手に渡った資金額を意味するものではないことです。これには、後に回収されたり、凍結されたり、利用不能になった資産に加え、犯行の帰属が依然として争点となっている事件も含まれています。 その結果、インターネット上で人気を博している「笑う独裁者」の画像には、ある極めて重要な詳細が欠けていることになります。それは、皆が冗談めかして語っているあの巨額の富を、平壌が実際に使い切ることができるのかどうか、という点です。
BitwiseのCIOであるマット・ホーガン氏は、63億ドル規模のバイナンスハッキング事件から1週間以内にビットコインが回復すると見込んでいます。一方、TDカウエンとカンターは、下落局面での買いを推奨しています。
今すぐ読む: ウォール街はバイナンスのハッキングを軽視、ビットワイズは「1週間で回復」と予測

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。