Gibt es eine Meme-Coin namens „Clippy“? Nein, aber die Follower des X-Accounts von Microsoft könnten am Donnerstag diesen Eindruck gewonnen haben, als der Account des Technologieriesen gehackt wurde, um für einen nicht autorisierten Krypto-Token zu werben.
Microsofts X-Konto wurde gehackt, um für den „Clippy“-Meme-Coin zu werben
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- Microsoft bestätigte, dass sein X-Account am Donnerstag gehackt wurde.
- Über den Account wurde kurzzeitig für eine Meme-Coin mit Clippy-Motiv geworben, die Microsoft später als nicht autorisiert bezeichnete.
- Im Juli wurde der X-Account von Robinhood-CEO Vlad Tenev nach dem gleichen Muster für eine gefälschte Meme-Coin missbraucht.
Am Donnerstag begann der offizielle X-Account von Microsoft, überraschende Aktionen durchzuführen, darunter das Folgen eines Accounts, der für eine inoffizielle Meme-Coin warb, die vom MSFT-Aktienkürzel und von Clippy – Microsofts Büroklammer-Assistent, der in frühen Versionen von Office auftauchte – inspiriert war. Anschließend repostete es einen der Tweets dieses Kontos und änderte sein eigenes Profilbild zu Clippy.
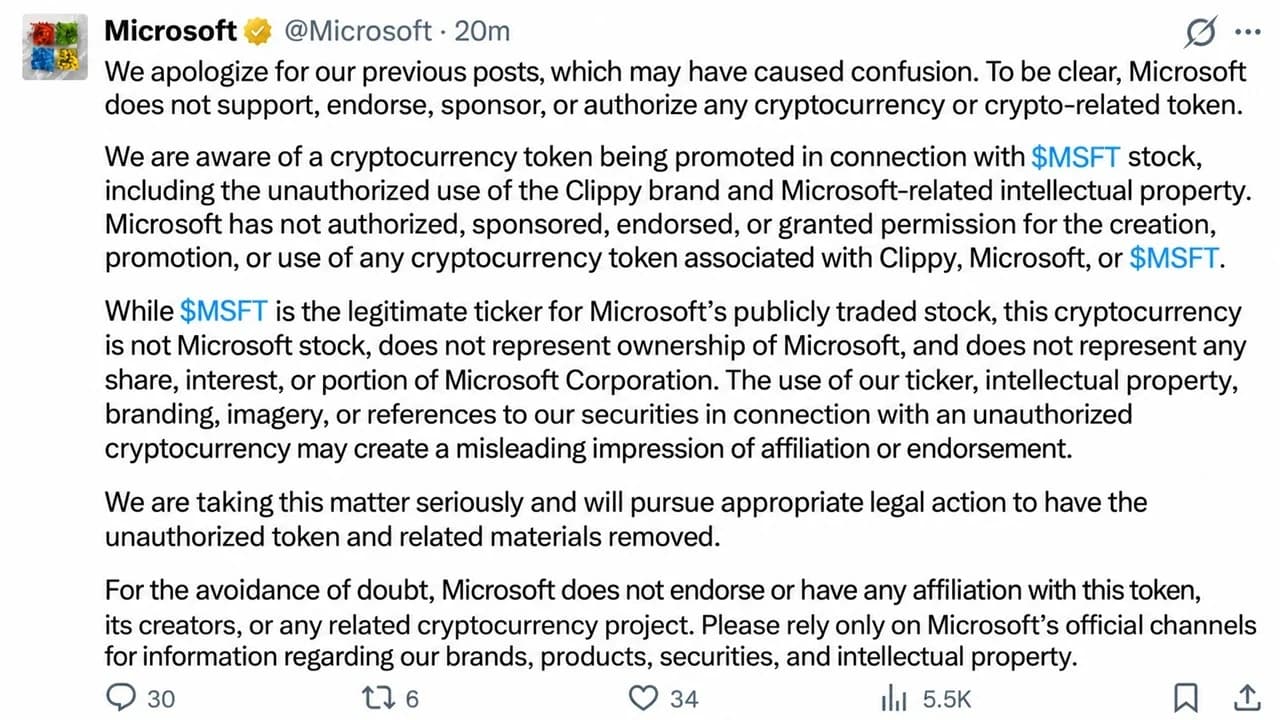
Die Beiträge wurden entfernt, und etwa 30 Minuten später erschien ein Entschuldigungstweet – der jedoch fast ebenso schnell wieder gelöscht wurde, obwohl einige Nutzer noch einen Screenshot davon machen konnten. Microsoft bestätigte den Vorfall anschließend gegenüber The Verge mit folgenden Worten:
Wir haben einen unbefugten Zugriff auf unser Konto auf X bestätigt, einschließlich Beiträgen, die nicht von Microsoft stammten. Das Konto wurde gesichert und die unbefugten Beiträge wurden entfernt; wir untersuchen die Umstände weiterhin.
Es ist unklar, warum Microsoft seinen ausführlichen Entschuldigungs-Tweet gelöscht hat, doch darin wurden einige wichtige Punkte angesprochen:
- Microsoft erklärte, dass es niemals jemandem die Erlaubnis erteilt habe, ein Token unter Verwendung seines geistigen Eigentums, einschließlich Clippy, zu bewerben.
- Das Unternehmen plant rechtliche Schritte, um die Entfernung des Tokens und der damit verbundenen Marketingmaßnahmen zu erwirken.
- Sein echtes MSFT-Ticker-Symbol hat nichts mit einem Token zu tun, der einen ähnlichen Namen trägt und dessen Inhabern keinerlei Eigentumsrechte an der Microsoft Corporation gewährt.
Der betreffende Token wird unter dem Namen CLIPPY gehandelt, und ein X-Konto namens „Clippy MSFT“ war einer seiner lautstärksten Befürworter und pries Liquiditätspools an, deren Wert Berichten zufolge bei über 200.000 US-Dollar lag. Einige Befürworter behaupteten zudem, die Pools seien durch echte Microsoft-Aktien gedeckt. Diese Behauptung wurde jedoch nicht bestätigt – und selbst wenn sie wahr wäre, gäbe es keine offizielle Verbindung zu Microsoft.
Ein größeres Ziel nach altbekanntem Muster
Es ist nicht das erste Mal, dass Krypto-Betrüger einen Microsoft-Account missbrauchen. Im Jahr 2024 kapern Angreifer den X-Account von Microsoft India, der mehr als 211.000 Follower hatte, um sich als der virale GameStop-Händler Keith „Roaring Kitty“ Gill auszugeben und einen gefälschten GameStop-Token-Vorverkauf zu bewerben, der darauf abzielte, die Geldbörsen der Nutzer zu leeren.
Die Übernahme passt in ein Muster, das das ganze Jahr über an Bedeutung gewonnen hat. Im Juli übernahmen Angreifer den X-Account von Robinhood-CEO Vlad Tenev, um für einen gefälschten Token namens „Vladhood“ zu werben, der fälschlicherweise als offizielles Maskottchen der Robinhood Chain ausgegeben wurde.
Zehn Tage zuvor bewarb ein offenbar gehackter Account, der mit Elon Musks SpaceX in Verbindung stand, eine Meme-Coin, die anschließend über den ebenfalls kompromittierten X-Account von Starlink geteilt wurde. Dieser Token erreichte eine Marktkapitalisierung von 2 Millionen US-Dollar, bevor er auf null abstürzte.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.