একটি নতুন প্রতিবেদন কৃত্রিম বুদ্ধিমত্তা এজেন্টদের কর্মীবাহিনীর সদস্য হিসেবে বিবেচনা করার পক্ষে যুক্তি উপস্থাপন করেছে, উল্লেখ করে যে তারা নিষ্ক্রিয় হুমকি সতর্কতা জারি করার পর্যায় থেকে স্বায়ত্তশাসিত কর্মকাণ্ড বাস্তবায়ন করার পর্যায়ে উন্নীত হয়েছে।
Web3 প্রতিষ্ঠানগুলোকে AI এজেন্টদের কর্মীবৃন্দের সদস্য হিসেবে বিবেচনা করার আহ্বান জানানো হয়েছে।
লেখক

শেয়ার
মূল বিষয়সমূহ
- AML জরিমানা ২০২৫ সালের প্রথমার্ধে ৯০০ মিলিয়ন ডলার ছাড়িয়েছে, কারণ মেশিন-গতির আক্রমণ শিল্পের ঝুঁকি বাড়িয়েছে।
- আক্রমণকারীরা এক্সপ্লয়েট ত্বরান্বিত করতে এআই ব্যবহার করে, তবে সার্টিকের ন্যাটালি নিউসন প্রতিরক্ষায় সুবিধা দেখেন।
- Web3 প্রোটোকলগুলো রিয়েল-টাইম, ২৪/৭ অন-চেইন সার্কিট ব্রেকার এবং এআই লগগুলির জন্য বাধ্যতামূলক অডিট গ্রহণ করবে।
দায়িত্ব মানব ব্যবস্থাপকদের উপরই থাকে
এজেন্টিক কৃত্রিম বুদ্ধিমত্তা (AI) মৌলিকভাবে সাইবার নিরাপত্তা, মানি লন্ডারিং প্রতিরোধ এবং সম্মতিকে সহায়ক টুলকিট থেকে স্বায়ত্তশাসিত অপারেশনাল এজেন্টে রূপান্তরিত করছে। নিষ্ক্রিয় সতর্কতা ফিল্টারিং ছাড়িয়ে, এই সিস্টেমগুলো বহু-ধাপ যুক্তি প্রয়োগ করে, বাহ্যিক API-গুলো একীভূত করে এবং ন্যূনতম মানব হস্তক্ষেপে সরাসরি সংশোধনমূলক পদক্ষেপ গ্রহণ করে।
Web3 নিরাপত্তা সংস্থা Certik-এর একটি নতুন প্রতিবেদনের ভিত্তিতে, সংস্থাগুলোকে এখন এজেন্টিক এআইকে স্বায়ত্তশাসিত কর্মীবাহিনীর একজন সদস্য হিসেবে পরিচালনা করতে হবে — স্পষ্ট ভূমিকা নির্ধারণ, সীমিত কর্তৃত্ব এবং কঠোর মানব তত্ত্বাবধায়ক দায়বদ্ধতা সহ।
Certik যুক্তি দেয় যে এই রূপান্তর প্রয়োজনীয়, কারণ AI হুমকি সনাক্তকরণ থেকে শুরু করে শুরু থেকে শেষ পর্যন্ত ঘটনা প্রতিক্রিয়া, প্যাচ তৈরি এবং লেনদেন পর্যবেক্ষণ পর্যন্ত কাজ সম্পাদন করছে। তবুও, যেহেতু AI মোতায়েনকারী সংস্থা এবং ব্যবস্থাপকরা ১০০% আইনগত ও অপারেশনাল দায়িত্ব বহন করেন, Certik জোর দিয়ে বলে যে AI এজেন্টদের সীমিত কর্তৃত্ব, স্পষ্ট এস্কেলেশন প্রোটোকল এবং নির্দিষ্ট মানব তত্ত্বাবধানে কাজ করতে হবে।
Certik-এর কর্মশক্তি মডেলের এই উদ্যোগটি এসেছে মেশিনের গতিতে আক্রমণ বাড়া, বিশ্বব্যাপী সাইবার নিরাপত্তা প্রতিভার স্থায়ী ঘাটতি এবং ক্রমবর্ধমান মানি লন্ডারিং বিরোধী জরিমানার মধ্যে, যা শুধুমাত্র ২০২৫ সালের প্রথমার্ধে ৯০০ মিলিয়ন ডলার ছাড়িয়েছে।
যদিও সাইবার অপরাধের বিরুদ্ধে AI-কে একটি গুরুত্বপূর্ণ প্রতিরক্ষা হিসেবে প্রচার করা হয়, সমালোচকরা যুক্তি দেন যে দুষ্কৃতকারীরা একই ধরনের ক্ষমতা ব্যবহার করে সেই সুবিধাগুলো নিরপেক্ষ করে দিচ্ছে। যেহেতু সাইবার অপরাধীরা প্রচলিত আইন প্রয়োগকারী সংস্থা ও কর্পোরেট প্রতিরক্ষাকারীদের তুলনায় দ্রুততর কাজ করে, তাদের AI এজেন্ট গ্রহণের ফলে অনিবার্যভাবে শোষণের ঘনত্ব, গতি এবং জটিলতা বৃদ্ধি পাবে। এই চ্যালেঞ্জকে আরও বাড়িয়ে দিয়েছে সাইবার নিরাপত্তার ক্লাসিক অসমতা: আক্রমণকারীদের সফল হতে মাত্র একটি উন্মুক্ত ভেক্টরই যথেষ্ট, যেখানে প্রতিরক্ষাকারীদের প্রতিটি সীমান্ত সুরক্ষিত করতে হয়।
প্রতিরক্ষীরা নিজ মাঠের সুবিধা ধরে রাখে
Certik-এর সিনিয়র ব্লকচেইন তদন্তকারী ন্যাটালি নিউসন সেই ধারণাটি প্রত্যাখ্যান করেন যে প্রতিরক্ষকরা সবসময়ই পিছু হটছেন। যদিও তিনি স্বীকার করেন যে AI প্রকৃতপক্ষে হুমকি সৃষ্টিকারীদের ক্ষমতা বৃদ্ধি করে, তিনি জোর দিয়ে বলেন যে প্রতিরক্ষকদের কাছে এমন একটি গুরুত্বপূর্ণ সুবিধা রয়েছে যা আক্রমণকারীরা কখনোই অনুকরণ করতে পারবে না: নিজ মাঠের সুবিধা।
"আমরা কোডটি শিপ করার আগে দেখতে পাই, আমরা জানি একটি প্রোটোকলের স্বাভাবিক আচরণ কেমন, এবং আমরা প্রথমেই আমাদের নিজস্ব সিস্টেমে একই AI-চালিত এক্সপ্লয়েট আবিষ্কার চালাতে পারি। বিশেষ করে Web3-এ, একজন আক্রমণকারী যা কিছু করে সবই একটি পাবলিক লেজার-এ থাকে, তাই তাদের গোয়েন্দা, তহবিল এবং পরীক্ষামূলক লেনদেন সবই এমন একটি ছাপ রেখে যায় যা মেশিনগুলো খুব ভালোভাবে পড়তে পারে," নিউসন Bitcoin.com নিউজ-কে বলেছেন।
তবুও, নিউসন সতর্ক করে বলেন যে পর্যায়ক্রমিক প্রতিরক্ষা অবিরাম আক্রমণকে মোকাবিলা করতে পারে না। টিকে থাকতে হলে, নিরাপত্তাকে স্থির চেকপয়েন্ট থেকে গতিশীল ব্যবস্থায় রূপান্তরিত হতে হবে, যা আগত হুমকির গতির সঙ্গে তাল মিলিয়ে চলবে।
প্রতিপক্ষরাও শূন্য নিয়ন্ত্রক প্রতিবন্ধকতার সুবিধা ভোগ করে: সম্মতি সংক্রান্ত ওভারহেড বা ঝুঁকি নিয়ন্ত্রণের বোঝা ছাড়াই তারা তাত্ক্ষণিকভাবে আক্রমণ চালাতে পারে। তবুও নিউসন স্বীকার করেন যে এতে আক্রমণকারীদের অগ্রগতি হয়, তবে তিনি জোর দিয়ে বলেন যে শুধুমাত্র গতিই সফলতা নিশ্চিত করে না।
"একজন আক্রমণকারী মেশিনের গতিতে এগোতে পারে, কিন্তু তাদের পেমেন্ট পেতে এখনও চেইনের মধ্য দিয়ে যেতে হয়, এবং ঠিক সেখানেই মনিটরিং এবং সার্কিট ব্রেকারগুলো অবস্থান করে," নিউসন যুক্তি দেন।
তিনি ব্যাখ্যা করেন যে, পেন্ডিং লেনদেনগুলোর রিয়েল-টাইম মনিটরিং স্বয়ংক্রিয় সিস্টেমকে উদীয়মান এক্সপ্লয়েটগুলো সনাক্ত করতে এবং তৎক্ষণাৎ কন্ট্রাক্টগুলো স্থগিত করতে দেয়, ফলে মানব হস্তক্ষেপের অপেক্ষা ছাড়াই আক্রমণগুলো নিয়ন্ত্রণে রাখা যায়। কঠোর গার্ডরেল দ্বারা সুরক্ষিত এবং প্রচলিত অডিট ও আনুষ্ঠানিক যাচাইয়ের পাশাপাশি স্তরবদ্ধভাবে স্থাপিত হলে, স্বয়ংক্রিয় প্রতিক্রিয়া হুমকির অর্থনীতি পরিবর্তন করে—আক্রমণকারীদের মানুষের বদলে মেশিনকে ছাড়িয়ে যেতে বাধ্য করে।
এআই যুক্তির জন্য বাধ্যতামূলক অডিট
এদিকে, সার্টিক রিপোর্ট উপসংহারে বলেছে যে যদিও এজেন্টিক এআই সিদ্ধান্ত গ্রহণের সহায়তা থেকে সেগুলো বাস্তবায়নের পর্যায়ে উন্নীত হয়েছে, যথাযথ শাসনব্যবস্থা ছাড়া এই সিস্টেমগুলো গ্রহণ করলে কেবল ম্যানুয়াল সক্ষমতা সীমাবদ্ধতাগুলো জটিল সিস্টেমিক ঝুঁকিতে পরিণত হয়।
এই সমস্যা সমাধানের জন্য, রিপোর্টে সংস্থাগুলোকে সমস্ত সাংগঠনিক চার্ট এবং চাকরির বিবরণে এজেন্টের কার্যনির্বাহী কাজকে মানব তদারকি থেকে স্পষ্টভাবে পৃথক করতে আহ্বান জানানো হয়েছে। এছাড়াও, এটি একটি এআই এজেন্টের অভ্যন্তরীণ যুক্তি লগগুলির ধারাবাহিক রেকর্ডিং এবং নিরীক্ষণকে বাধ্যতামূলক সম্মতি অনুশীলন হিসেবে গড়ে তোলার পক্ষে মত দিয়েছে।
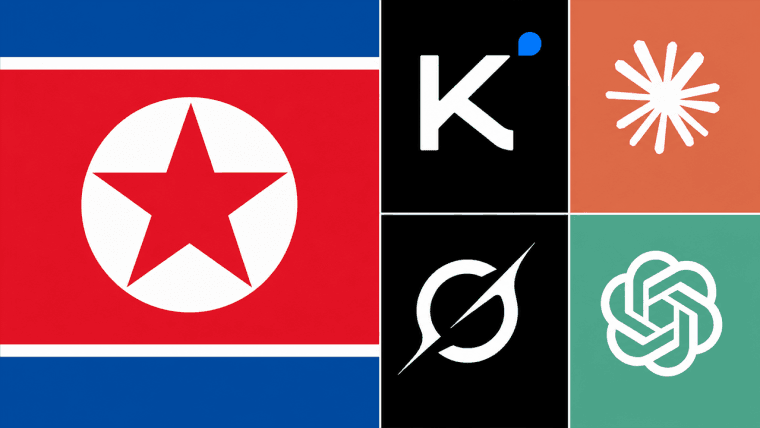
উত্তর কোরিয়ার কিমসুকি স্থানীয় এআই মডেল, RAG এবং এজেন্ট পরীক্ষা করছে ফিশিং ও সাইবার আক্রমণ পরিচালনাকে আরও শক্তিশালী করতে।
এখনই পড়ুন: রিপোর্ট: উত্তর কোরিয়ার কিমসুকি এআইকে ক্রিপ্টো হ্যাকিংয়ের অস্ত্রে পরিণত করেছে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।