ক্লিপ্পির কি কোনো মিম কয়েন আছে? না, কিন্তু মাইক্রোসফটের এক্স অ্যাকাউন্টের অনুসারীরা বৃহস্পতিবার হয়তো তাই ভেবেছিল, যখন সেই প্রযুক্তি জায়ান্টের অ্যাকাউন্টের নিয়ন্ত্রণ ছিনিয়ে নিয়ে একটি অননুমোদিত ক্রিপ্টো টোকেন প্রচার করা হয়েছিল।
মাইক্রোসফটের এক্স অ্যাকাউন্ট হ্যাক করে ক্লিপপি মেম কয়েন প্রচার করা হয়েছে।
লেখক

শেয়ার
মূল বিষয়গুলো
- মাইক্রোসফট নিশ্চিত করেছে যে বৃহস্পতিবার তাদের এক্স অ্যাকাউন্ট হাইজ্যাক করা হয়েছিল।
- অ্যাকাউন্টটি সংক্ষিপ্তভাবে একটি Clippy-থিমের মিম কয়েন প্রচার করেছিল, যা মাইক্রোসফট পরে অননুমোদিত বলে জানিয়েছে।
- জুলাই মাসে, একই কৌশল ব্যবহার করে রবিনহুডের সিইও ভ্লাদ টেনেভের এক্স অ্যাকাউন্ট একটি ভুয়া মিম কয়েনের প্রচারের জন্য হ্যাক হয়েছিল।
বৃহস্পতিবার, মাইক্রোসফটের অফিসিয়াল এক্স অ্যাকাউন্ট অপ্রত্যাশিত কিছু পদক্ষেপ নিতে শুরু করে, যার মধ্যে ছিল এমএসএফটি (MSFT) স্টক টিকার এবং ক্লিপপি—মাইক্রোসফটের পেপারক্লিপ সহকারী, যা অফিসের প্রাথমিক সংস্করণগুলোতে দেখা যেত—থেকে অনুপ্রাণিত একটি অনানুমোদিত মিম কয়েন প্রচারকারী একটি অ্যাকাউন্টকে অনুসরণ করা। এরপর সেটি ওই অ্যাকাউন্টের একটি টুইট পুনরায় পোস্ট করে এবং নিজের প্রোফাইল ছবি ক্লিপপিতে পরিবর্তন করে।
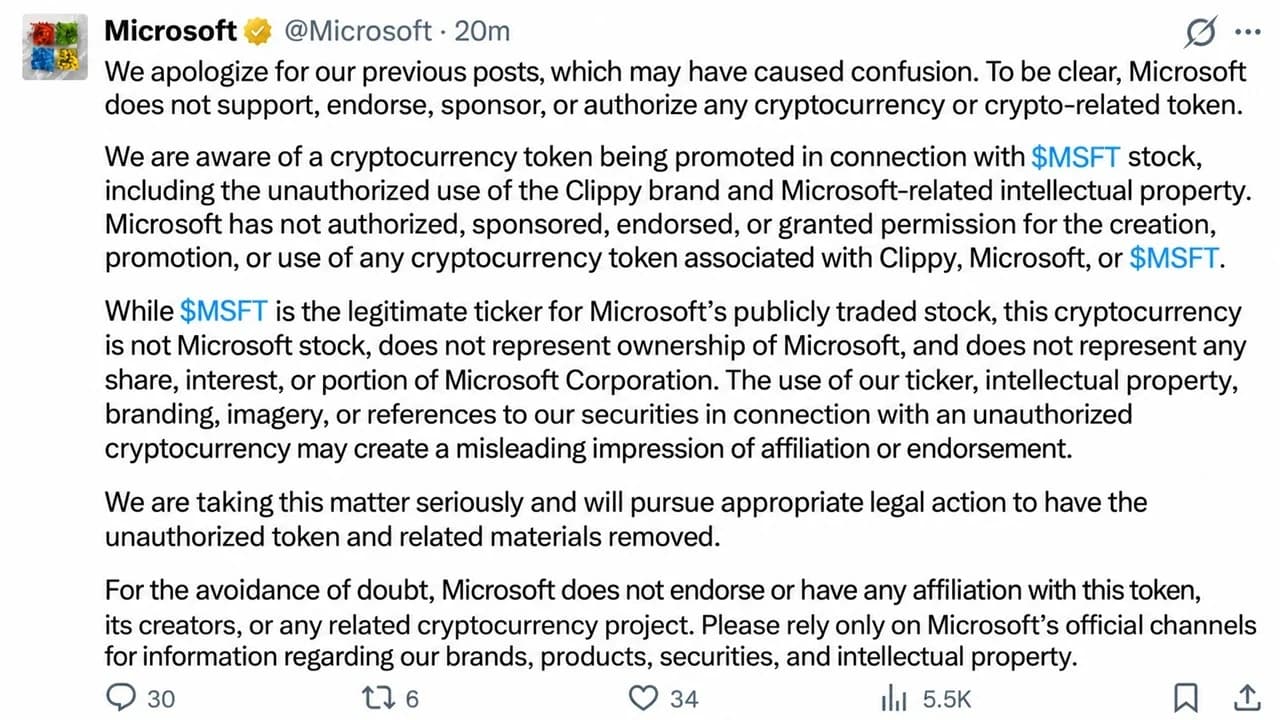
পোস্টগুলো মুছে ফেলা হয় এবং প্রায় ৩০ মিনিট পর একটি ক্ষমা প্রার্থনা টুইট দেখা যায়—যা প্রায় সঙ্গে সঙ্গেই মুছে ফেলা হয়, যদিও মানুষ এর স্ক্রিনশট তুলতে পেরেছিল। মাইক্রোসফট পরে দ্য ভার্জকে এই লঙ্ঘন নিশ্চিত করে বলেছিল:
আমরা X-এ আমাদের অ্যাকাউন্টে অননুমোদিত প্রবেশ নিশ্চিত করেছি, যার মধ্যে এমন পোস্টও ছিল যা মাইক্রোসফট থেকে আসেনি। অ্যাকাউন্টটি সুরক্ষিত করা হয়েছে এবং অননুমোদিত পোস্টগুলো মুছে ফেলা হয়েছে, এবং আমরা পরিস্থিতি তদন্ত চালিয়ে যাচ্ছি।
মাইক্রোসফট কেন তার দীর্ঘ ক্ষমাপ্রার্থী টুইট মুছে ফেলেছে তা স্পষ্ট নয়, তবে এতে কয়েকটি গুরুত্বপূর্ণ বিষয় উল্লেখ ছিল:
- মাইক্রোসফট বলেছে, তারা কখনোই কাউকে, এমনকি ক্লিপপি-কেও, তাদের বৌদ্ধিক সম্পত্তি ব্যবহার করে কোনো টোকেন প্রচার করার অনুমতি দেয়নি।
- টোকেন এবং সংশ্লিষ্ট মার্কেটিং সরানোর জন্য আইনি ব্যবস্থা নেওয়ার পরিকল্পনা করছে।
- এর আসল MSFT টিকারের কোনো সম্পর্ক নেই অনুরূপ নামের কোনো টোকেনের সাথে, যা হোল্ডারদের মাইক্রোসফট কর্পোরেশনে কোনো মালিকানা অধিকার দেয় না।
প্রশ্নিত টোকেনটি CLIPPY নামে লেনদেন হয়, এবং Clippy MSFT নামে একটি এক্স অ্যাকাউন্ট এর অন্যতম জোরালো প্রচারক হিসেবে কাজ করেছে, যা রিপোর্ট অনুযায়ী $200,000-এরও বেশি মূল্যের লিকুইডিটি পুল নিয়ে আলোচনা করেছে। কিছু প্রচারক আরও দাবি করেছিল যে ওই পুলগুলো আসল মাইক্রোসফট শেয়ার দ্বারা সমর্থিত। তবে সেই দাবি যাচাই করা হয়নি—এবং সত্যিই হলেও, কোনো আনুষ্ঠানিক মাইক্রোসফট সংযোগ নেই।
পরিচিত প্লেবুকে আরও বড় লক্ষ্য
এটি প্রথমবার নয় যে ক্রিপ্টো প্রতারকরা মাইক্রোসফট অ্যাকাউন্ট ব্যবহার করেছে। ২০২৪ সালে, হামলাকারীরা মাইক্রোসফট ইন্ডিয়ার এক্স অ্যাকাউন্ট (যার ২,১১,০০০-এরও বেশি ফলোয়ার ছিল) দখল করে ভাইরাল গেমস্টপ ট্রেডার কিথ "রোরিং কিটি" গিলের ছদ্মবেশ ধারণ করে এবং ওয়ালেট খালি করার উদ্দেশ্যে তৈরি একটি ভুয়া গেমস্টপ টোকেন প্রিসেল প্রচার করেছিল।
এই দখল পুরো বছর ধরে ক্রমবর্ধমান এক ধাঁচের অংশ। জুলাই মাসে, হামলাকারীরা রবিনহুডের সিইও ভ্লাদ টেনেভের এক্স অ্যাকাউন্ট দখল করে 'ভ্লাদহুড' নামে একটি ভুয়া টোকেন প্রচার করেছিল, যাকে মিথ্যেভাবে রবিনহুড চেইনের অফিসিয়াল মাসকট হিসেবে উপস্থাপন করা হয়েছিল।
তার দশ দিন আগে, ইলন মাস্কের স্পেসএক্সের সাথে যুক্ত একটি হ্যাকড অ্যাকাউন্ট একটি মিম কয়েন প্রচার করেছিল, যা পরে স্টারলিংকেরও হ্যাকড এক্স অ্যাকাউন্ট শেয়ার করেছিল। সেই টোকেনটির বাজার মূলধন ২ মিলিয়ন ডলারে পৌঁছেছিল, তারপর শূন্যে নেমে আসে।

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।