في أعقاب الجدل الذي أثير حول محفظة «ليدجر» (Ledger) المادية، والذي أثار شكوكًا حول قيام أحد بائعي التجزئة الخارجيين بتوزيع أجهزة تم العبث بها، أعلنت شركة «تريزور» (Trezor)، المصنعة المنافسة للمحافظ المادية، أنها ستلغي تراخيص بعض الموزعين اعتبارًا من 1 يناير 2027.
تريزور تقلص شبكة الموزعين بعد أزمة أمنية في ليدجر وخسائر 93 مليون دولار
بقلم

مشاركة

النقاط الرئيسية
- تقوم «تريزور» بتقليص شبكة موزعيها المعتمدين اعتبارًا من 1 يناير 2027، قائلةً إنها تريد عددًا أقل من الشركاء ومزيدًا من التحكم في كيفية وصول محافظها الرقمية إلى العملاء.
- يأتي هذا القرار في أعقاب الحادث الأمني الذي تعرضت له «ليدجر» في 9 أكتوبر، والذي يُزعم أن مهاجمين تلاعبوا فيه بأجهزة بيعت عبر موزع تابع لجهة خارجية، مما أدى إلى خسائر تقدر بنحو 93 مليون دولار.
- تؤكد Trezor أنه لا يوجد دليل على تعرض أجهزتها للاختراق، وتصف إعادة هيكلة شبكة الموزعين بأنها إجراء احترازي وسط مخاوف متزايدة بشأن أمن سلسلة توريد المحافظ المادية.
Trezor تشدد إجراءات شبكة التوزيع في أعقاب الذعر الأمني الذي تعرضت له Ledger
كشف داني ساندرز، المدير التجاري لشركة Trezor، عن قرار الشركة بتقليص برنامج الموزعين المعتمدين، حيث نشر على منصة X رسالة رسمية تم توزيعها على شركاء محددين. تهدف هذه الخطوة إلى تعزيز الرقابة على سلسلة التوريد وضمان إمكانية التدقيق الشامل في مسار كل جهاز من المصنع إلى العميل.
«أكد الهجوم الأخير على سلسلة التوريد الذي استهدف علامة تجارية أخرى للمحافظ المادية ما كنا نعرفه دائمًا. لا تكون المحفظة المادية آمنة إلا بقدر أمان المسار الذي تسلكه للوصول إلى مالكها، وكل جهاز يمر عبر أيدي لا يمكننا فحصها بشكل صحيح يعرض مدخرات شخص ما للخطر»، كما جاء في رسالة Trezor إلى الموزعين.
وتضيف الرسالة:
«لذلك اتخذنا القرار الصعب بتقليص شبكة موزعينا بشكل كبير، بحيث تصبح صغيرة بما يكفي لتمكيننا من فحص وتقييم كل شريك متبقٍ».
حادثة «ليدجر» التي بلغت خسائرها 93 مليون دولار تلقي بظلالها على أمن المحافظ المادية
يأتي قرار Trezor في أعقاب الخرق الأمني الذي تعرضت له شركة Ledger والذي تم الكشف عنه في 9 أكتوبر 2026. ووفقًا للتقارير، نظم المهاجمون عملية اختراق متطورة لسلسلة التوريد المادية، حيث يُزعم أنهم قاموا بلحام أجهزة مخبأة داخل الأجهزة الموزعة عبر موزع تابع لجهة خارجية، وبلغت الخسائر المقدرة 93 مليون دولار.
تؤكد رسالة Trezor أن شراكات مع موزعين محددين ستنتهي رسميًا في 1 يناير 2027، مع توضيح أن القرار لا يشير إلى أي اختراق لأنظمة الشركة أو أجهزتها. "دعوني أكون واضحًا تمامًا: لا يوجد دليل واحد على أن أجهزة Trezor قد تعرضت للاختراق. هذه خطوة وقائية، تم اتخاذها انطلاقًا من الحذر الشديد"، كما توضح رسالة الشركة.
عام من الانتكاسات الأمنية
شهدت شركات محافظ الأجهزة عامًا مروعًا، حيث وقعت ما يقرب من اثني عشر حادثًا شملت اختراقات للبيانات، وكشفًا عن ثغرات في حقن الأخطاء بالليزر، وخللًا في إنتروبيا البرامج الثابتة، والآن أحدث حادث في سلسلة التوريد. إلى جانب ذلك، تعرضت Trezor في أغسطس لخرق بيانات شمل مزود خدمات توزيع تابع لجهة خارجية، مما أدى إلى الكشف عن المعلومات الشخصية لعشرات الآلاف من العملاء.
فيما يتعلق بأمن سلسلة التوريد، تقر Trezor بأن الحفاظ على سلامة شبكة التوزيع الخاصة بها يظل تحديًا لا هوادة فيه.
"أمن سلسلة التوريد لا ينتهي أبدًا، لذا فإننا نرفع معاييرنا لكل شريك يواصل العمل مع Trezor، من خلال إطار قانوني محدث وفحوصات أكثر دقة حول كيفية الحصول على الأجهزة وتخزينها والتعامل معها. نحن نطلب المزيد من كل فرد في السلسلة، بما في ذلك أنفسنا"، كما جاء في رسالة الشركة.
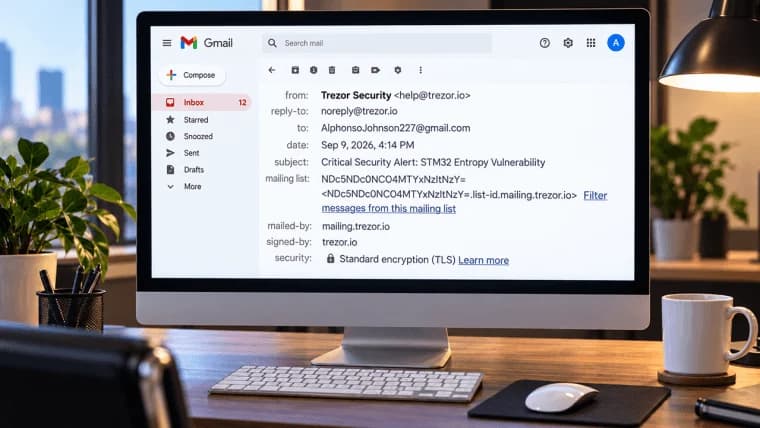
تحذر شركات «تريزور» و«بيت بوكس» و«كوين تراكينغ» المستخدمين بعد أن أدى اختراق مزود خدمة بريد إلكتروني مشترك إلى شن هجمات تصيد احتيالي تستهدف العملات المشفرة.
اقرأ الآن: قراصنة يخترقون حسابات البريد الإلكتروني الخاصة بـ «Trezor» و«Bitbox» لاستهداف مستخدمي العملات المشفرة

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.