وجد مستخدمو «كريبتو تويتر» على منصة التواصل الاجتماعي التي تُعرف الآن باسم «X» أحدث شخصية «شرير تحولت إلى كوميدي» في شخص كيم جونغ أون. في أعقاب الاختراق الهائل لمنصة «باينانس»، انتشرت صور للديكتاتور الكوري الشمالي وهو يحتفل بتلقي راتب خيالي عبر موجز الأخبار لدى الجميع تقريبًا. وراء هذه السخرية الرقمية تكمن قصة مالية أكثر قتامة بكثير تتضمن مئات الهجمات الإلكترونية المشتبه بها، وشبكة متوسعة من القراصنة المرتبطين بالدولة، وتراكمًا مذهلاً للعملات المشفرة المسروقة.
ميمات كيم جونغ أون تغمر «إكس» بعد اختراق «باينانس» بـ6.3 مليار دولار
بقلم

مشاركة
النقاط الرئيسية
- تحمل أحدث نكتة انتشرت على نطاق واسع عبر وسائل التواصل الاجتماعي خلفية أكثر إثارة للقلق بكثير.
- استغلت عملية متطورة نقاط ضعف بعيدة كل البعد عن تشفير البلوكشين.
- لا يزال الفرق بين الثروة المسروقة والأموال القابلة للإنفاق لغزًا محيرًا.
كيم جونغ أون يضحك أخيرًا مع تحول أكبر عملية سرقة للعملات المشفرة إلى ميم ذهبي
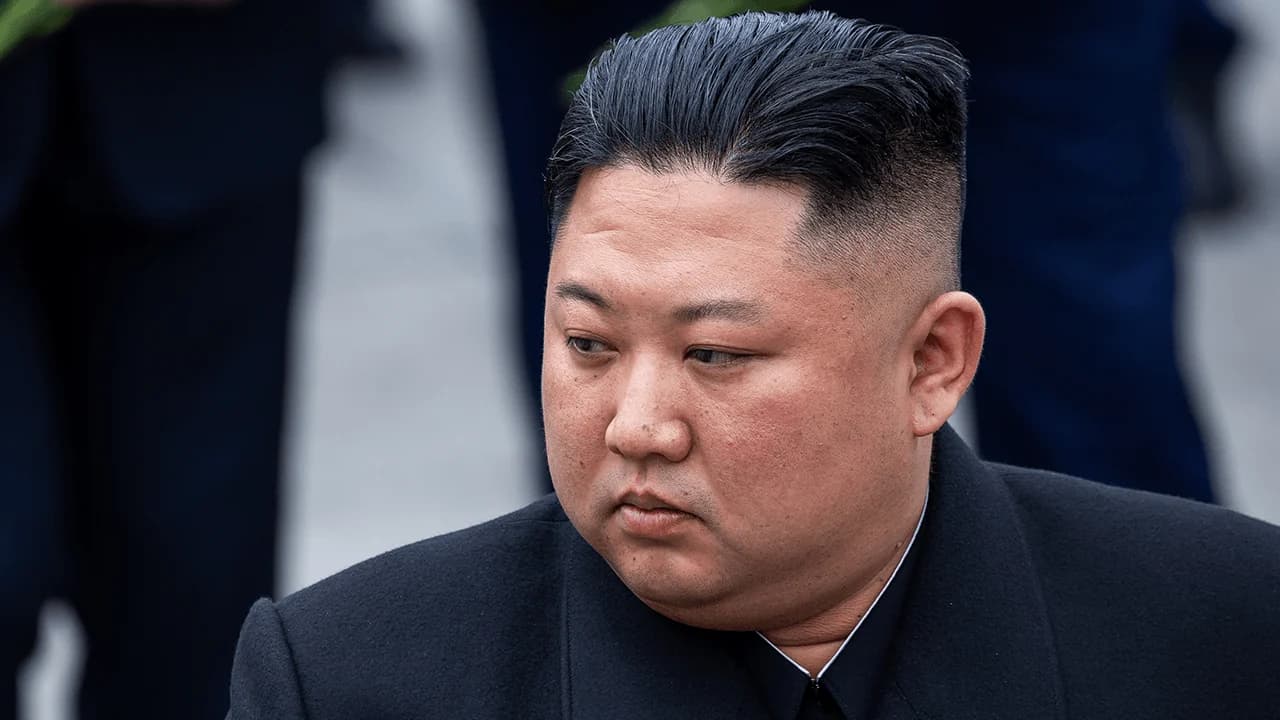
يبدو أن مبلغ 6.36 مليار دولار يكفي لشراء الكثير من الضحكات، خاصةً عندما يقيم المستفيدون المشتبه بهم في واحدة من أكثر دول العالم تعرضًا للعقوبات. في أعقاب الكارثة الأمنية التي تعرضت لها منصة «باينانس» في 29 أكتوبر، بدأ مستخدمو وسائل التواصل الاجتماعي في تصوير كيم جونغ أون وهو يبتسم ابتسامة عريضة كفائز باليانصيب، وهو يتفقد رصيده الوهمي في البورصة ويستمتع بأرقى متع الحياة.

جاءت هذه النكات في الوقت الذي أشار فيه محققو البلوكشين إلى عملية «Tradertraitor» الكورية الشمالية سيئة السمعة، المرتبطة بمجموعة «لازاروس» الأوسع نطاقًا. لكن وراء صورة الديكتاتور المزخرفة رقميًا تكمن حقيقة أقل إضحاكًا بكثير: مؤسسة إجرامية إلكترونية يبلغ إجمالي سرقات العملات المشفرة المشتبه بها الآن حوالي 13.3 مليار دولار.
تويتر المتخصص في العملات المشفرة يعامل بيونغ يانغ بأسلوب هوليوودي
تخيلت إحدى المنشورات التي انتشرت على نطاق واسع على منصة X كيم وهو يحتفل بعد أن زاد، كما يُزعم، الناتج المحلي الإجمالي لبلاده بمقدار 6 مليارات دولار. وصف منشور آخر كيم وهو يهنئ المخترق المزعوم لمنصة «باينانس»، مع إضافة نكتة مفادها أن المخترق لن يحصل شخصياً على سنت واحد. وامتدت الاحتفالات لتشمل تعديلات ذات طابع فاخر، وحسابات مقلدة تشكر مستثمري العملات المشفرة، ونكات عيد الهالوين حول «خدعة أم حلوى» باهظة الثمن بشكل خاص.

إنه نوع من الفكاهة السوداء مع لمسة جيوسياسية. تسخر هذه الميمات من الفشل الواضح للدفاعات المالية المتطورة في مواجهة عملاء يُزعم أنهم يعملون لحساب حكومة استبدادية معزولة. كما أن شعبيتها تعيد إحياء تقليد قديم على الإنترنت يتمثل في المزاح بأن الأصول الرقمية المسروقة تمول عمليات إطلاق الصواريخ الكورية الشمالية.
جهاز كمبيوتر محمول مخترق يفتح بابًا بقيمة مليارات الدولارات
يُذكر أن المهاجمين المزعومين استغلوا وصولاً ناشئاً عن جهاز كمبيوتر مصاب تابع لأحد مهندسي «باينانس»، ووصلوا إلى الأنظمة المخولة بالموافقة على عمليات السحب. وفي غضون حوالي 20 دقيقة، انتقلت الأصول عبر ما يقرب من اثنتي عشرة سلسلة بلوكشين، بما في ذلك 18,270 بيتكوين وكميات كبيرة من الإيثر وXRP والعملات المستقرة. حدد المحققون استعدادات مسبقة شملت أذونات المعاملات ووظائف متخصصة في شبكة إيثريوم ساعدت في تنفيذ العملية.
تعهدت «بينانس» بتحمل الخسائر المالية، في حين أفادت التقارير أن التدخلات الطارئة من قبل مُصدري التوكنات ومسؤولي سلاسل الكتل أدت إلى تجميد ما بين 2.7 مليار و3 مليارات دولار. وأكدت الشركة أن أصول العملاء محمية. لم تقم أي وكالة حكومية أمريكية بإسناد المسؤولية عن الحادث علنًا حتى 31 أكتوبر، مما جعل إسناد المسؤولية من قبل القطاع الخاص مختلفًا عن النتائج الرسمية.
ثروة مجموعة «لازاروس» المزعومة البالغة 14 مليار دولار هي ثمرة عقود من العمل
تشمل الحسابات التاريخية الأوسع نطاقًا 296 عملية سرقة مشتبه بها للعملات المشفرة مرتبطة بكوريا الشمالية، على الرغم من أن الحالات الفردية تحمل مستويات مختلفة من الأدلة الداعمة. والتطور في هذه الحوادث ملفت للنظر. وقد سبق حادثة «كوكوين» (Kucoin) التي بلغت خسائرها 275 مليون دولار في عام 2020، استغلال «جسر رونين» (Ronin Bridge) الذي بلغت خسائره 620 مليون دولار في عام 2022. وخسرت «دي إم إم بيتكوين» (DMM Bitcoin) حوالي 308 ملايين دولار في عام 2024، تلاها الكارثة التي تعرضت لها «بايبيت» (Bybit) والتي بلغت خسائرها 1.46 مليار دولار في فبراير 2025.

عزت السلطات الفيدرالية حوادث «رونين» و«DMM Bitcoin» و«بايبيت» إلى جهات كورية شمالية. أما الحالات الأخرى، فلا تزال تستند في المقام الأول إلى تقييمات استخباراتية قائمة على تقنية البلوكشين، وليس إلى نتائج تحقيقات حكومية. هذه المنظمة نفسها ليست مجرد مجموعة قرصنة عادية. تعمل «لازاروس» كمصطلح شامل يضم عمليات إلكترونية كورية شمالية متداخلة، بما في ذلك الوحدات ذات الدوافع المالية مثل «بلونوروف» و«ترايدرترايتور».
السؤال الذي تبلغ قيمته مليار دولار ولا يمكن لأحد الإجابة عليه بميم
لقد تغيرت التقنيات بشكل كبير منذ عمليات الاستغلال المصرفية السابقة التي نفذتها عصابة القرصنة. وتحتل عروض التوظيف المزيفة، والبرامج الضارة، وواجهات المعاملات المخترقة، وطلبات التفويض الخادعة الآن مكانة بارزة في التحقيقات. وبعد الاختراق، يمكن للأصول المسروقة أن تمر عبر محافظ وسيطة، وعمليات مبادلة الرموز الرقمية، وخدمات غسل الأموال المصممة لتعقيد عملية التتبع والاسترداد.
والأمر الحاسم هو أن التقييمات التاريخية للسرقات لا تحدد مقدار الأموال التي وصلت إلى الحكومة الكورية الشمالية. فهي تشمل الأصول التي تم استردادها لاحقًا، أو تجميدها، أو جعلها غير قابلة للوصول، إلى جانب الحوادث التي لا يزال نسبتها موضع نزاع. وهذا يترك الصورة المفضلة على الإنترنت للديكتاتور الضاحك مع تفصيل مفقود مكلف إلى حد ما: ما إذا كانت بيونغ يانغ قادرة فعليًّا على إنفاق الثروة التي لا ينفك الجميع يمزحون بشأنها.
يتوقع مات هوغان، الرئيس التنفيذي للشؤون التقنية في شركة «بيتوايز»، أن يتعافى سعر البيتكوين في غضون أسبوع من اختراق منصة «باينانس» الذي تسبب في خسارة 6.3 مليار دولار، في الوقت الذي تحث فيه شركتا «تي دي كوين» و«كانتور» على شراء…
اقرأ الآن: وول ستريت تقلل من اختراق «باينانس» و«بيتوايز» تتوقع انتعاشًا خلال أسبوع

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمJamie RedmanNews Lead
جيمي ريدمان هو رئيس الأخبار في Bitcoin.com News وصحفي في مجال التكنولوجيا المالية مقيم في ولاية ماساتشوستس.